Вы исправляете скрипт, очищаете куки, переключаете прокси и загружаете снова, но Cloudflare снова останавливает вас страницей «Проверьте, что вы человек» или ошибкой 403. Даже в чистых браузерах и новых сетях их антибот-система может заблокировать вас ещё до завершения хоть одного рабочего процесса. Что на самом деле вызывает это? Не всегда всё так просто, как «слишком много запросов» или «использование автоматизации».
Большинство советов говорят, что защита ботов Cloudflare проверяет репутацию IP, отпечатки браузеров или простые проблемы с JavaScript. Но это упускает из виду то, что сбивает с толку в реальном трафике: безголовые сигналы браузера, повторно используемые TLS-подписи и утечки cookie между сессиями. Эти «заглушители» могут отметить вас даже если вы не управляете ботом, особенно при новых настройках устройств или при масштабном тестировании.
Настоящая проблема — насколько быстро Cloudflare обновляет логику обнаружения. В 2026 году незначительные изменения, такие как другой порядок пользовательского агента или отсутствие энтропии WebGL , могут поместить вас в блок-лист. Если вы считаете, что запуск домашних прокси или смена пользовательских агентов — это достаточно, скорее всего, вы застрянете в цикле временного доступа и новых банов.
Знание того, как работает обнаружение ботов Cloudflare , вплоть до того, какие сигналы он проверяет и что на практике заставляет систему отмечать вас — значит, вы можете скорректировать свой стек до того, как вас заблокируют. Вот что именно запускает систему сейчас.
Что на самом деле запускает обнаружение ботов Cloudflare в 2026 году?
Cloudflare отмечает трафик как бот, когда видит смесь браузерных сигналов, сетевых паттернов и поведения, не совпадающих с тем, как реальные люди используют интернет. Система реагирует быстро, незначительные несоответствия в отпечатках пальцев или активности могут привести к блокировке ещё до того, как вы попадёте на сайт. Вот что сейчас действительно срабатывает на обнаружение.
Пассивное обнаружение: что ваш браузер показывает мгновенно
Cloudflare не ждёт, пока вы что-то нажмёте. Он получает сигналы прямо из вашего браузера и соединения. Самые распространённые расставки:
- Несоответствия отпечатков пальцев браузера: User Agent, Canvas, WebGL и энтропия устройства — если они не совпадают, вы сразу же отмечаетесь.
- Репутация IP-адресов и геолокация: Известные IP-адреса дата-центров, диапазоны массовых прокси или несоответствие географии и местоположения браузера вызывают подозрение мгновенно.
- Отпечатки пальцев TLS/JA3 и HTTP/2: Если ваше соединение использует необычные сигнатуры или версии протокола, Cloudflare часто предполагает, что вы используете бот или автоматический инструмент.
Активное обнаружение: как Cloudflare оспаривает подозрительные запросы
Если пассивные проверки вызывают подозрения, Cloudflare переходит к активному тестированию. Это означает вызовы JavaScript, CAPTCHA и проверки поведения в реальном времени. Браузер получает появление скриптов, отслеживающих движение мыши, активность клавиатуры и даже скорость заполнения форм. Ключевой сигнал — сможет ли ваша среда работать с этими скриптами по-человечески, большинство ботов здесь терпят неудачи — либо пропуская события, либо слишком быстро реагирует.
Например, если вы используете браузер без головы или инструмент автоматизации, вы можете пройти первичные проверки отпечатков пальца. Но когда Cloudflare запускает JavaScript, отсутствие реальных событий мыши или отсутствующих ответов API приводит к блокировке. Некоторые операторы пытаются скриптировать движение мыши или рандомизировать тайминги, но поведенческая логика Cloudflare теперь отслеживает десятки паттернов событий. Если вы ошибётесь, например, слишком равномерно отправляете события мыши или пропускаете распространённые запросы среды, вы увидите CAPTCHA или полный блок. Восстановление идёт медленно; даже если вы переключаете прокси, Cloudflare часто связывает обнаружение с вашим отпечатком пальца и аккаунтом, а не только с IP.
Это также означает, что накопление домашних прокси или настройка заголовков браузера недостаточно. Активный уровень вызова захватывает большинство попыток автоматизации, если только вы не можете имитировать взаимодействие устройств и человека в масштабе.
Эти слои обнаружения объясняют, почему простые боты и скреперы редко держатся дольше нескольких сессий, прежде чем блокироваться.
Почему большинство простых ботов и скреперов блокируются мгновенно
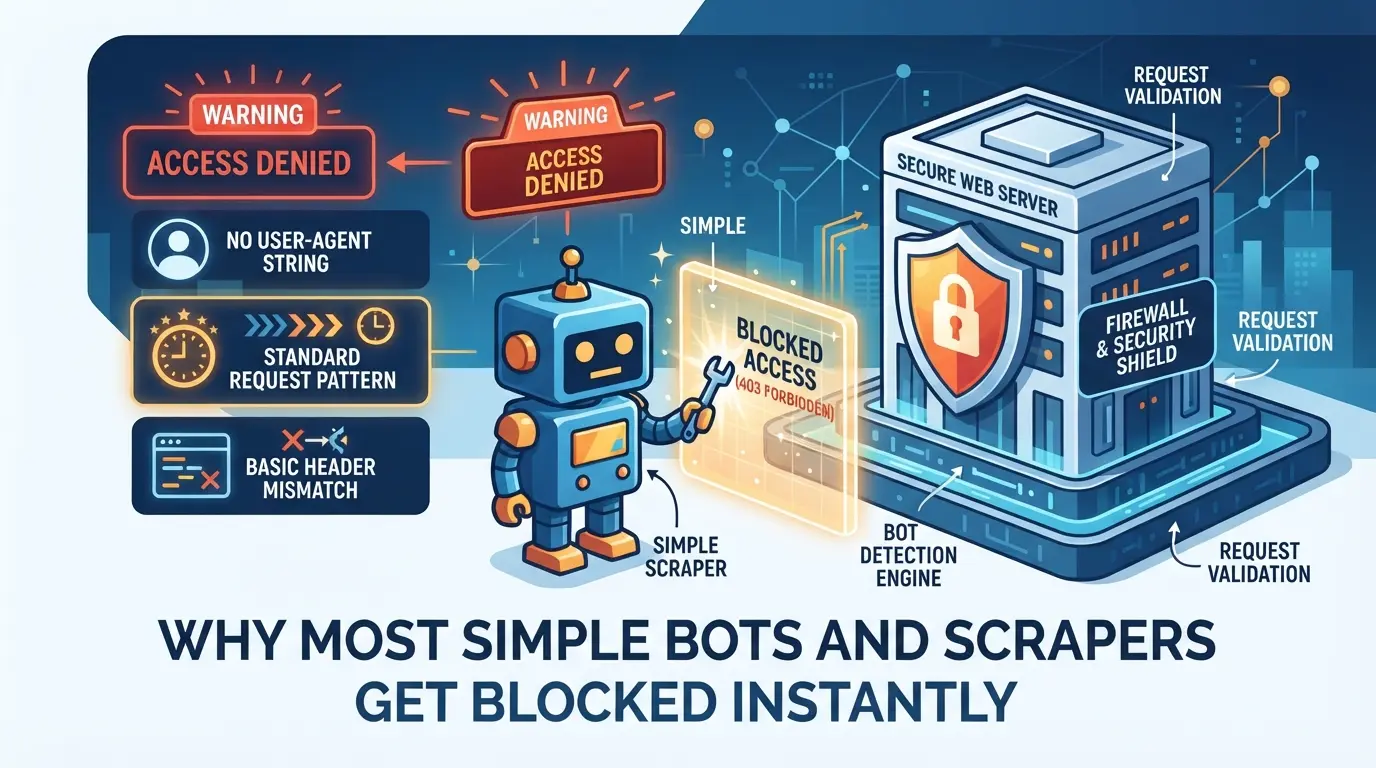
Базовые скрипты и готовые скрейперы почти никогда не дольше первой проверки Cloudflare. Причина в том, что большинство не справляются с отпечатками браузера, прокси или поведенческими сигналами ещё до того, как доходят до содержимого страницы. Если ваша настройка выглядит как бот в какой-то области, вас быстро блокируют.
Отсутствующие или несовпадающие отпечатки пальцев браузера
Антибот-система Cloudflare рассчитывает на реальный отпечаток браузера, уникальное сочетание устройств, настроек и значений энтропии. Простые боты обычно работают без головы, пропускают проверки WebGL или повторно используют обычные профили устройств. Это означает, что их подпись браузера сразу выделяется, часто совпадая с известными шаблонами автоматизации.
Прокси-ловушки: репутация IP и утечки
Прятаться за дешёвыми прокси — проигрышная игра. Публичные и дата-центровые прокси отмечаются в базах данных репутации, которые Cloudflare проверяет в реальном времени. Даже «свежие» домашние прокси сжигаются, если ими пользуется слишком много людей или если настройки географии и часового пояса не совпадают с заявлениями браузера. Вот что обычно идёт не так:
- Вы запускаете скрепер с IP-адресом дата-центра. Cloudflare распознаёт этот IP как опасный по прошлым сообщениям о злоупотреблениях. Бот никогда не видит страницу; он получает CAPTCHA или полный блок.
- Вы используете домашний прокси, но браузер отправляет часовой пояс (UTC+8), который не соответствует реальному региону IP (например, Париж). Система Cloudflare замечает несоответствие, ваша сессия оспаривается или блокируется.
- Утечки IP часто встречаются при плохой настройке прокси. Если ваши запросы браузера сливают ваш реальный IP (через WebRTC или DNS), Cloudflare мгновенно отмечает сессию. Даже одна утечка может сжечь весь пул прокси для будущих попыток.
Самый быстрый способ активировать защиту Cloudflare — объединить отмеченный прокси с отпечатком браузера, который не соответствует стране IP или записи провайдера.
Игнорирование проверок поведения и тайминга
- При загрузке страницы нет активности мыши или клавиатуры, Cloudflare ожидает немного.
- Навигация и события клика происходят с нечеловеческой скоростью, реальные пользователи делают паузу, боты — нет.
- Повторяющиеся одинаковые запросы к одному и тому же ресурсу, сопоставление шаблонов происходит так быстро.
Если пропустить что-либо из этого, часто вас блокируют ещё до загрузки страницы. Даже небольшой промах в поведении достаточно для мгновенного обнаружения. В следующем разделе подробно объясняется, какие сигналы наиболее важны.
Какие сигналы использует Cloudflare для обнаружения ботов?
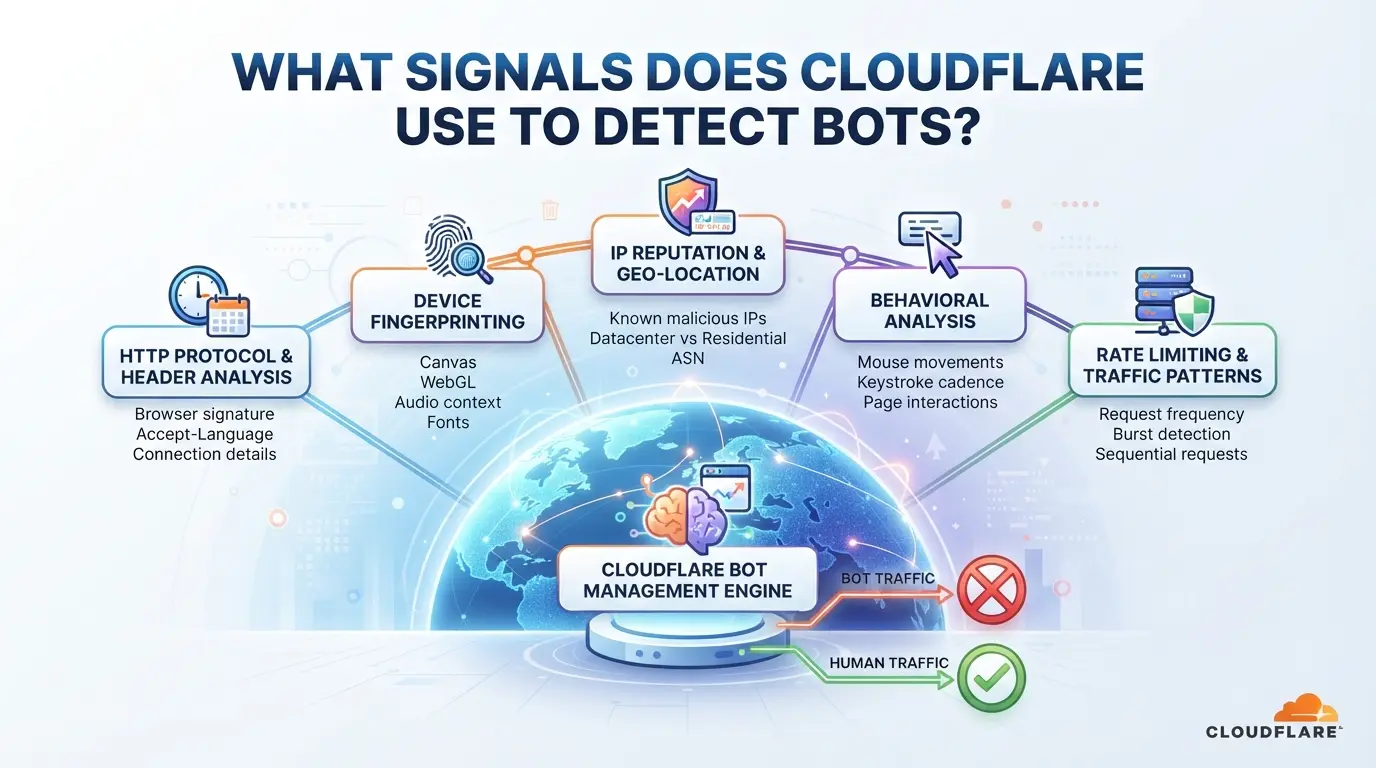
Cloudflare отслеживает десятки технических сигналов для пометки трафика ботов. Система не опирается на одну подсказку, она складывает отпечатки пальцев, особенности браузера, несоответствия заголовков и поведенческие данные. Если даже один слой выглядит неправильно, вас могут заблокировать до загрузки страницы.
Сетевые и TLS-отпечатки пальцев
Антиботовая система Cloudflare сканирует ваш TLS-handshake и отпечаток пальца JA3. Она сравнивает, как ваш браузер ведёт переговоры с шифрованием, с тем, что обычно для вашего устройства и сети. Если ваша TLS-подпись совпадает с известным шаблоном бота или скрейпера, или ваш IP взят из отмеченной ASN, вас отмечают для дополнительных проверок. Домашние прокси могут помочь, но переработанные IP или подозрительные диапазоны ASN делают этот слой ненадёжным.
Браузер и отпечаток устройств
Движок обнаружения проверяет ваш браузер в поисках последовательных сигналов устройств, Canvas, WebGL, AudioContext и версии ОС. Например, безголовый Chrome с отсутствующей энтропией WebGL или несовпадающим выходом canvas приводит вас в категорию «подозреваемый бот». Автоматизированные инструменты часто подделывают одно-два значения, но Cloudflare связывает десятки мелких проверок, даже одно несоответствие может привести систему к блокировке. Операторы, которые только подделывают пользовательских агентов или разрешение экрана, упускают более глубокие отпечатки пальцев. Если в вашей сессии браузера нет реалистичной энтропии или вы не имитируете обычные аппаратные особенности, вас отмечают. Вот почему запуск настоящих браузеров с полной эмуляцией устройства работает лучше, чем лёгкие безголовные настройки.
Консистенция заголовка и печенья
Cloudflare сравнивает заголовки, такие как User-Agent, Accept-Language и Referer, с ожидаемыми закономерностями из вашего браузера и региона. Если ваш Accept-Language не совпадает с страной вашего IP или cookies не управляются как у реального пользователя, система это замечает. Бот, который забывает хранить сессионные куки между запросами или отправляет несогласованные заголовки, быстро запускает блокировки. Даже простые ошибки, такие как пропуск Referer, могут привести к тому, что вы застрянете на странице вызова.
Обнаружение поведенческих и аномалий
- Отслеживаются события мыши, прокрутки и клавиатуры, боты без взаимодействия пользователя отмечаются.
- Проверяется тайминг навигации, невероятно быстрая загрузка страницы автоматизирует сигнал.
- Отслеживаются шаблоны кликов и форм, повторяющиеся действия или пропущенные события фокуса вызывают подозрения.
Cloudflare складывает все эти сигналы. Если ваша установка пропустит хотя бы один, вы увидите, как блоки накапливаются. Следующий раздел погружается в ошибки, которые вызывают эти проблемы на практике.
Распространённые ошибки, вызывающие блокировки ботов Cloudflare
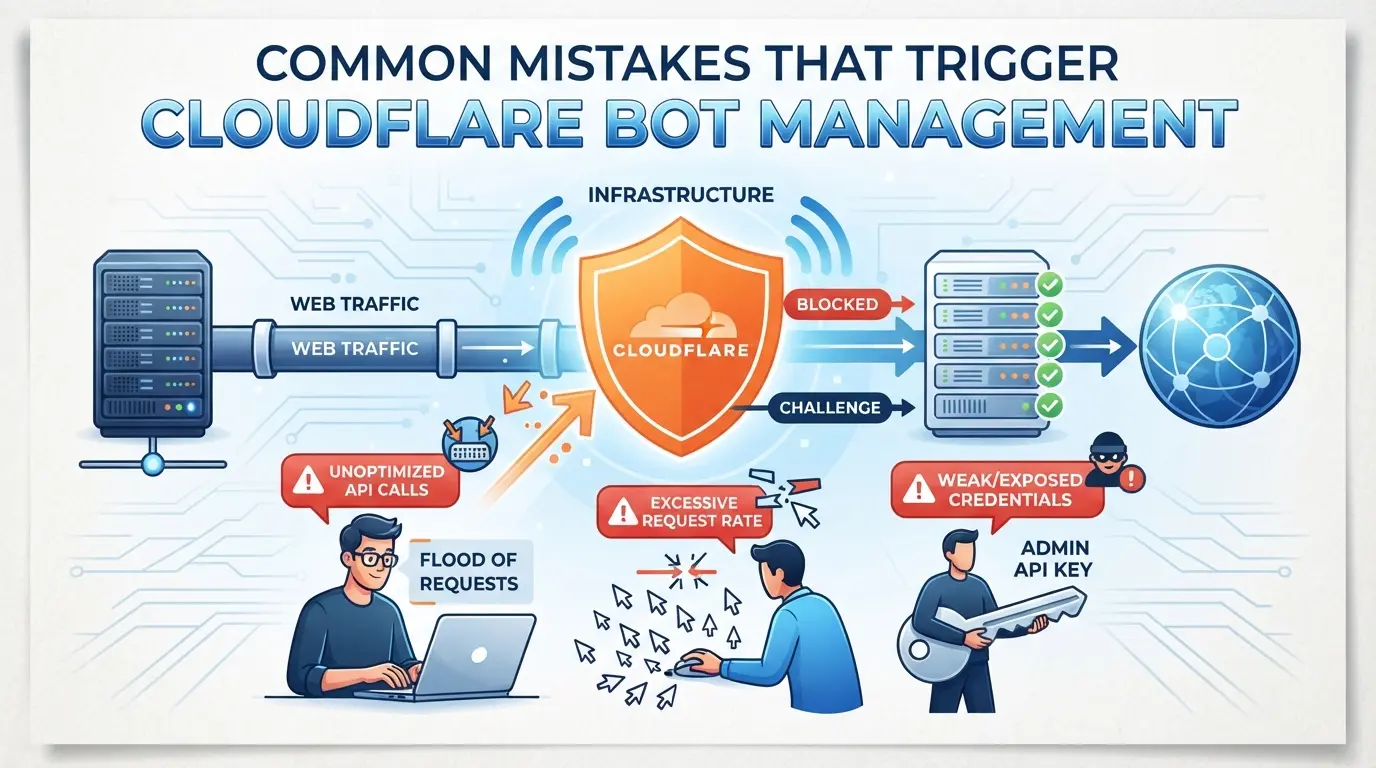
Большинство блоков возникают, потому что операторы повторяют одни и те же предотвратимые ошибки. Самый быстрый способ получить пометку — упустить мелкие детали, нарушающие согласованность сессии или утекающие сигналы ботов, которые не случайны; Cloudflare настроен на них.
Несоответствия отпечатков пальцев между сессиями
Смена версий браузера или профилей ОС в середине сессии почти всегда оставляет пробел в вашем отпечатке. Более серьёзная проблема — это несоответствие часовых поясов: если ваш прокси-IP показывает «Германия», а в браузере — «Shanghai», антибот-система Cloudflare обнаружит несоответствие. Пробелы в отпечатках сессий — главная причина мгновенных блокировок; здесь побеждает последовательность.
Неправильная конфигурация прокси и утечки
- Повторное использование IP, заблокированных на прошлой неделе, Cloudflare быстро фиксирует рецидивистов.
- Утечки DNS с прокси, реальный трафик браузера редко передаёт DNS публичным резолверам.
- WebRTC утекает, если ваш реальный IP проскальзывает, изоляция сессий нарушена.
Выделяющиеся шаблоны автоматизации
Боты с таймингом копирования-вставка или нулевой рандомизацией легко заметить Cloudflare. Если каждый визит попадает на один и тот же пиксель в одном порядке, скорость обнаружения резко возрастает.
- Меняйте порядок навигации при каждом заезде — предсказуемые потоки будут отмечены.
- Рандомизируйте задержки клика, фиксированные интервалы — это признак.
- Избегайте точных координат экрана, движение людей меняется в каждой сессии.
Как снизить риск обнаружения ботов Cloudflare при управлении несколькими аккаунтами платформы
Если вы управляете несколькими аккаунтами на платформах, защищённых Cloudflare, обнаружение обычно сводится к небрежной обработке сессий, несовпадающим отпечаткам пальцев или шаблонам, выглядящим роботизированными. Копирование сессий браузера или быстрое прохождение входа приведёт к быстрому пометке. Вот как разорвать связь между вашими аккаунтами и избежать распространённых ловушек.
Отдельте каждый аккаунт в отдельную браузерную среду
- Создайте новый профиль браузера для каждого аккаунта, никогда не используйте и не «переключайте» аккаунты в одной сессии, даже если вы очищаете куки.
- Храните и изолируйте файлы cookie, кэш и локальное хранилище для каждого профиля. Общее хранилище делает ваши аккаунты впечатлёнными связанными и вызывают подозрения.
- Запуск профилей с разными отпечатками устройств (размер экрана, версия ОС, пользовательский агент). Перекрывающиеся данные между аккаунтами могут связать их в логах Cloudflare.
- Проверьте: если при входе в два аккаунта из одной среды появляется перекрёстный вход или общая сессия, вы пропустили этап разделения, закройте и создайте эти профили заново.
Сопоставьте отпечатки пальцев и прокси для каждой сессии
- Назначьте уникальный прокси-IP каждому профилю аккаунта. Не меняйте прокси во время активных сессий, Cloudflare отслеживает резкие смены IP и отмечает их.
- Сопоставьте местоположение вашего прокси с предполагаемой страной и регионом аккаунта. Если ваш IP показывает «France», а язык и часовой пояс браузера — «Vietnam», вы получите дополнительные проверки.
- Установите часовой пояс, язык браузера и геолокацию в каждом профиле так, чтобы они совпадали с IP-прокси. Любое несоответствие — это отпечаток, логика антиботов Cloudflare сильно влияет на эти данные.
- Если вы когда-нибудь получите запрос «подтвердить, что вы человек» или уведомление о новом входе на платформу, ваши настройки прокси или отпечатков пальцев, скорее всего, не работают.
| Тип настройки |
Согласованность прокси |
Совпадение отпечатков пальцев |
Риск обнаружения |
| Верно |
Фиксировано по профилю |
Выравнивание с прокси |
Низкий |
| Неправильно: замена прокси |
Вращается во время использования |
Несоответствие |
Высокий |
| Неправильно: Язык не в порядке |
Исправлено |
Несоответствие локализации |
Среда |
Рандомизировать и очеловечить автоматизированные действия
- Меняйте порядок кликов и пути навигации, никогда не запускайте одинаковые скрипты между аккаунтами.
- Вставьте случайные задержки между действиями (обычно 2–7 секунд). Равномерное тайминг выглядит роботизированно и запускает поведенческие проверки Cloudflare.
- Прокрутка и движение мыши с непредсказуемыми интервалами. Отсутствие движения или идеально повторяющиеся узоры отмечают автоматизацию.
- Если вы заметите повторяющиеся всплывающие окна с CAPTCHA или внезапные выходы из системы, если ваш паттерн действий слишком регулярный, скорректируйте задержки и пути перед повторной попыткой.
Оставаться незамеченным — это вопросы деталей. Спешка или пропуск этапов изоляции делает вас легко заметным. В следующем разделе объясняется, как опытные операторы справляются с этими же проблемами в масштабах.
Как операторы используют DICloak для управления несколькими аккаунтами платформ с меньшим риском обнаружения ботов
Для операторов, управляющих несколькими аккаунтами платформы за Cloudflare, ручной процесс разделения и согласованности сессий обычно приводит к обнаружению. Если у вас несколько аккаунтов, небольшой сбой, например, перекрывающееся хранилище в браузере или несовпадающие сетевые сигналы, может сработать антиботовую систему Cloudflare. Практическое решение — не просто «изменить IP» или «рандомизировать отпечатки пальцев», а дать каждому аккаунту свой профиль браузера и подключение, а затем стандартизировать любые рутинные действия. Вот как команды используют DICloak именно для этого.
Изолировать каждую платформу с помощью отдельных профилей браузера и настроек отпечатков пальцев
Операторы могут создать новый профиль браузера в DICloak для каждой учётной записи платформы, а затем настроить сигналы отпечатков пальцев, ОС, пользовательский агент, часовой пояс и энтропию WebGL в соответствии с предполагаемой средой. Это предотвращает утечку хранилища браузера, файлов cookie и данных сессий между аккаунтами. Реальное преимущество в том, что каждый аккаунт остаётся в отдельном отделении, снижая риск случайного подключения. Область действия остаётся на уровне профиля браузера и сессии, DICloak сам не управляет аккаунтами платформы. 
Назначайте пользовательские прокси каждому профилю для согласованной сетевой идентичности
После настройки профилей операторы могут ввести пользовательские данные прокси (HTTP, HTTPS, SOCKS5) для каждого профиля, а затем проверить выходной IP и регион перед входом. Этот шаг даёт каждому аккаунту стабильный сетевой путь, но правила выбора прокси и ротации зависят от пользователя. DICloak хранит настройки прокси для каждого профиля, чтобы соединение оставалось стабильным между сессиями. Помните, DICloak не продаёт прокси и не гарантирует доступ к платформе. 
Автоматизируйте повторяющиеся действия аккаунта с помощью RPA, одновременно отслеживая аномалии
Когда рутинные шаги браузера, такие как навигация или ввод формы, должны выполняться между профилями, операторы могут настроить рабочий процесс RPA-в DICloak. Одобренные действия планируются и выполняются, при этом доступны актуальный статус и журналы для просмотра. Команды остаются ответственными за мониторинг результатов и корректировку рабочих процессов на основе обратной связи с платформы. 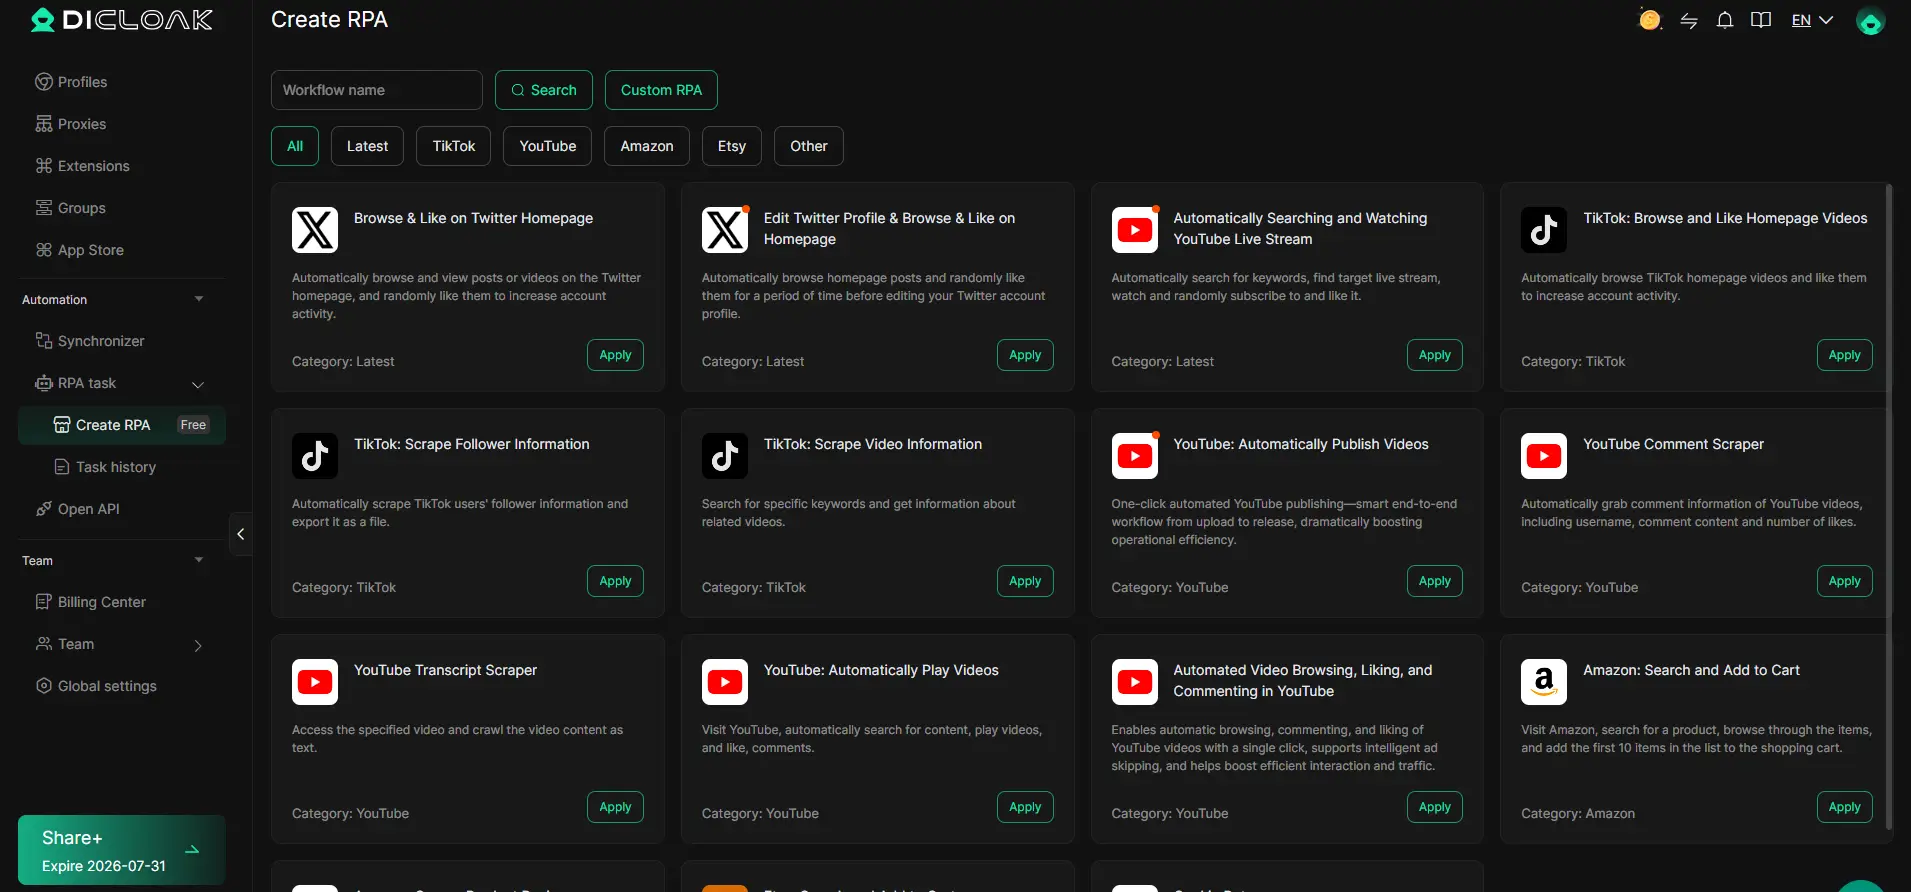
Если риск обнаружения Cloudflare после этих шагов остаётся высоким, далее идут юридические и рабочие ограничения.
Когда обнаружение Cloudflare неизбежно: ограничения закона, соответствия требованиям и рабочих процессов
Условия использования и соответствие требованиям платформы
Попытки избежать обнаружения ботов могут нарушать правила платформы, большинство сайтов запрещают автоматизированную активность или попытки скрыть личность. Пометка обычно означает блокировку аккаунтов, удержание средств и прекращение доступа в будущем. Даже одно неудачное уклонение может заблокировать домен или основную базу пользователей вашей компании на несколько недель.
Технические и этические границы
Ни один рабочий процесс или инструмент не смогут навсегда сделать вас незаметным. В некоторых регионах уклонение от ботов рассматривается как юридический преступление, и платформы могут перейти в юридические меры или полностью заблокировать вашу инфраструктуру.
- Ошибки обнаружения похожи на внезапные ошибки 403, массовые блокировки аккаунтов или баны прокси по всему диапазону.
- Более безопасная практика — пересматривать местные законы, использовать только разрешённые автоматизации и вести письменный учет шагов по соблюдению.
Ключевые выводы: более безопасные рабочие процессы с несколькими аккаунтами в основе Cloudflare в 2026 году
Если вы хотите более плавные многоаккаунтные рабочие процессы в Cloudflare, сосредотачиваясь меньше на трюках и больше на фундаментальных вещах, большинство неудач происходит из-за отсутствия одного из этих базовых инструментов, а не из-за отсутствия какого-то секретного инструмента.
Чек-лист для более безопасной эксплуатации
- Разделяйте каждый аккаунт и сессию, никогда не используйте куки, профили браузера или отпечатки устройств по разным личностям.
- Убедитесь, что отпечатки браузера и расположение прокси совпадают, несогласованные сигналы почти всегда срабатывают на обнаружение ботов Cloudflare, особенно в новых сессиях.
- Следите за новыми блоками или капчами и корректируйте: если видите необычные страницы испытаний или ошибки 403, остановитесь и проверьте, что изменилось в вашем стеке.
Часто задаваемые вопросы о обнаружении ботов Cloudflare
Может ли Cloudflare обнаруживать ботов, даже если я использую прокси?
Да, обнаружение ботов в Cloudflare выходит далеко за рамки простой проверки вашего IP-адреса. Он анализирует отпечатки браузера, движения мыши и тайминг запроса. Даже если вы используете прокси, Cloudflare может обнаружить признаки автоматизации, анализируя, как вы взаимодействуете с сайтом и не вызывает ли подозрительность настройки браузера.
Какие сигналы по отпечаткам пальцев проверяет Cloudflare чаще всего?
Cloudflare проверяет несколько сигналов отпечатков пальцев для обнаружения ботов. К ним относятся отпечатки на Canvas и WebGL, которые проверяют, как ваш браузер рисует графику. Строки пользовательского агента и отпечатки TLS/JA3 раскрывают детали вашего браузера и соединения. Необычные комбинации или несоответствия могут активировать защиту ботов.
Законно ли пытаться обойти обнаружение ботов в Cloudflare?
Попытка обойти антиботовую систему Cloudflare может нарушать условия использования сайта. В некоторых местах это также может нарушать местные законы. Всегда проверяйте правила сайта, на который хотите получить доступ, и проверяйте нормативы вашей страны, прежде чем пытаться обойти меры безопасности.
Гарантирует ли использование антидетект-браузера, что меня не заблокируют?
Ни один антидетективный браузер не гарантирует, что вы избежите защиты ботов Cloudflare. Cloudflare обновляет свои методы обнаружения и смотрит на поведение, а не только на отпечатки браузера. Вам нужно тщательно настроить браузер и постоянно корректировать настройки, чтобы избежать обнаружения, но блокировки всё равно могут возникать.
Как часто нужно менять прокси или обновлять отпечатки пальцев?
Меняйте прокси и обновляйте отпечатки браузера при начале новой сессии или при появлении признаков блокировки. Сохранение одного и того же прокси и отпечатка в сессии помогает выглядеть более реалистично. Слишком частые изменения могут создать закономерности, которые антиботовая система Cloudflare считает подозрительными.
Для организаций, стремящихся получить преимущество в защите своих веб-активов, оценка продвинутых решений по борьбе с ботами — это критически важный шаг. Оценка инструментов, обеспечивающих настраиваемое обнаружение и плавную интеграцию, может помочь решать развивающиеся угрозы, не нарушая пользовательский опыт. Попробуйте DICloak For Free
 Бесплатные инструменты
 Плагин Cookie
 Генератор UA
 Генератор MAC-адресов
 Генератор IP-адресов
 Список IP-адресов
 Генератор кода 2FA
 Мировые Часы
 Проверка анонимности
 WebRTC Leak Test
 Генератор UUID
 Проверка прокси
 Проверка FB Рекламы
 AI-веб-скрейпинг
 Бесплатные SMM-инструменты
 Проверщик теневой блокировки Twitter
 Проверка имени в Instagram
 UTM-генератор
 Генератор username
 AI генератор хэштегов
 Генератор заголовков LinkedIn
 Размер изображений для соцсетей


