Вы ищете бесплатные прокси, а в выдаче видите одно и то же: длинный список адресов, непонятные типы, обещания анонимности и ни слова о том, какие из них вообще живы через 10 минут. На практике проблема обычно не в том, где взять IP, а в том, как быстро отсеять мусор.
Бесплатные прокси-серверы часто выглядят одинаково, но ведут себя по-разному. Один адрес открывает страницу, другой зависает на TLS, третий уже заблокирован на нужном сайте, а четвертый просто сливает ваш трафик через чужой узел без нормальной стабильности.
Поэтому полезнее не собирать очередной список бесплатных прокси, а сразу проверять три вещи: протокол, скорость отклика и уровень риска. Для обычных задач разница между HTTP, HTTPS и SOCKS видна сразу. Если выбрать тип наугад, можно потерять сессию, получить капчу на каждом запросе или часами искать причину, почему инструмент “не работает”, хотя проблема была в самом прокси. Здесь важен не красивый список, а рабочая схема: где искать бесплатные HTTP HTTPS SOCKS прокси, как их тестировать и в каких случаях от них лучше отказаться сразу.
С этого и стоит начать: какие бесплатные прокси вообще бывают, и чем они отличаются в реальной работе.
Для чего вообще нужны бесплатные прокси и когда они действительно подходят
Если задача простая и одноразовая, такой вариант бывает нормальным. Если вам нужна стабильная работа, вход в аккаунты, длинная сессия или передача чувствительных данных, лучше сразу считать его временной заглушкой, а не рабочей основой.
Какие задачи бесплатные прокси обычно закрывают
Обычно их берут для разовой проверки: открывается ли сайт из другой страны, как выглядит страница без локального кэша, проходит ли простой запрос через другой IP. Для коротких тестов без логина и без важных данных этого часто хватает. Если прокси отвалится через 2 минуты, вы просто берете другой и идете дальше.
Когда бесплатные прокси чаще всего подводят
Проблемы начинаются там, где нужен повторяемый результат. Один и тот же общий IP могут одновременно гонять десятки людей, из-за чего сайт уже видит на нем капчи, лимиты или блокировку. На практике это выглядит так: страница открывается, но логин не проходит, API отвечает 403, а загрузка зависает на этапе TLS. Снаружи кажется, что сломан сайт или ваш инструмент, хотя узкое место в самом прокси. И чем дольше сессия, тем чаще всплывают обрывы, скачки задержки и внезапная смена маршрута.
Чем отличаются разовые задачи от постоянной работы
Понять разницу проще по трем быстрым проверкам:
- Если задача занимает 1-5 минут и не требует входа в аккаунт, такой вариант еще можно пробовать.
- Если вы будете возвращаться к тому же сайту весь день, общий IP быстро начнет мешать.
- Если потеря сессии ломает работу, бесплатные прокси-серверы уже не экономят время, а съедают его.
На этом месте не стоит гадать по списку адресов. Логичнее сразу проверить, жив ли прокси, какой у него протокол и как он ведет себя под реальной нагрузкой.
Как проверить бесплатные прокси перед использованием
После того как вы поняли, где такие адреса вообще могут пригодиться, остается главный вопрос: рабочий ли конкретный прокси. Проверка занимает 3-5 минут. Сразу отсеивайте все, что не держит повторное подключение, путает географию или заметно тормозит даже простой запрос.
Проверьте, отвечает ли прокси и не умирает ли через минуту
Подключитесь к адресу и сделайте не один, а хотя бы 3-5 запросов подряд с интервалом 20-30 секунд. Если первый запрос проходит, а второй уже висит или отдает timeout, такой узел для работы почти бесполезен. Смотрите не только на сам факт ответа, но и на тип ошибки: connection refused обычно значит мертвый порт, TLS error часто указывает на сломанный HTTPS-прокси, а длинное ожидание без ответа чаще всего говорит о перегруженном узле. Потом переподключитесь заново через минуту. Если сессия не поднимается повторно, адрес лучше сразу вычеркивать.
Сравните скорость загрузки и задержку
Высокая задержка ломает даже простую авторизацию: страница может открыться, а форма входа или скрипт проверки зависнут.
- Откройте один и тот же сайт через 3-4 адреса и сравните время до первого ответа.
- Проверьте, грузятся ли CSS, скрипты и картинки, а не только HTML.
- Отдельно смотрите на скачки задержки: если было 400 мс, потом 4 с, узел нестабилен.
Убедитесь, что IP и страна определяются корректно
Проверьте выходной IP через ipinfo.io или whatismyipaddress.com. Если в списке указан Берлин, а сервис показывает Польшу или Нидерланды, описание уже неточное; если гео одно, а часовой пояс в вашем профиле другое, часть сайтов это замечает сразу.
Поймите, какой уровень анонимности вы реально получаете
Подпись “anonymous” в списке бесплатных прокси еще ничего не доказывает. Нужно смотреть, какие заголовки и IP реально уходят на сайт.
- Проверьте через BrowserLeaks, виден ли ваш исходный IP в заголовках вроде
X-Forwarded-For.
- Если сервис показывает “transparent proxy”, не используйте такой адрес для аккаунтов и авторизации.
- Повторите тест после переподключения: часть бесплатных прокси-серверов меняет поведение под нагрузкой.
Если прокси уже на этом этапе ведет себя странно, проблема обычно не ограничивается скоростью. Дальше стоит смотреть на риски, которые чаще всего пропускают.
Какие риски у бесплатных прокси чаще всего недооценивают
Проверка скорости и доступности полезна, но она не показывает главный риск. На практике проблемы чаще начинаются не с медленного ответа, а с чужих логов, подмены трафика и того, что один и тот же узел сегодня работает нормально, а завтра ломает сессию или уводит запросы по другому маршруту.
Почему бесплатные прокси часто перегружены и быстро перестают работать
Один IP нередко делят десятки или сотни людей. Отсюда капчи, блокировки и обрывы соединения. Если узел уже “засвечен”, вы теряете время на диагностику, хотя проблема не в браузере и не в сайте, а в самом адресе.
Какие проблемы возникают с логами, подменой трафика и недоверием к источнику
Самый недооцененный риск: вы часто не знаете, кто держит сервер и что он пишет в логи.
- Что может пойти не так: если трафик идет через случайный узел, владелец может видеть незашифрованные запросы, заголовки, cookie без флага Secure, а иногда и менять содержимое страницы в пути. Типичный сбой выглядит так: сайт открывается, но форма логина ведет на странний домен, часть скриптов не грузится, или после входа сессия внезапно “протухает”.
- Как безопаснее: не передавайте через такие узлы авторизацию, коды подтверждения, рабочие cookie и данные из внутренних панелей. Для проверки годится тестовая страница без входа в аккаунт.
Почему один и тот же бесплатный прокси может работать сегодня и ломать задачу завтра
Маршрут, геолокация и репутация IP могут смениться без предупреждения. Вчера сайт видел одну страну, сегодня другую. Для сервисов с проверкой входа это выглядит как подозрительная активность, даже если вы ничего не меняли.
Какие данные лучше вообще не передавать через случайные бесплатные прокси
Не отправляйте через них логины, пароли, коды 2FA, платежные формы, доступы в админки и рабочие аккаунты. Если задача требует входа или стабильной сессии, уже нужно смотреть не только на качество узла, но и на тип прокси.
Чем отличаются HTTP, HTTPS и SOCKS-прокси и какой тип выбрать
После рисков логичный вопрос такой: какой тип брать под задачу, а не “на удачу”. Короткий ответ: для простых веб-запросов хватит HTTP, для браузера чаще нужен HTTPS, для приложений и нестандартного трафика удобнее SOCKS.
Когда достаточно HTTP-прокси
| Тип |
Где обычно работает |
Что проверить перед запуском |
Когда брать |
| HTTP |
Простые GET/POST-запросы, парсеры страниц, быстрая ручная проверка URL |
Отдает ли страницу без редирект-циклов, не режет ли заголовки |
Если нужен только обычный веб-трафик |
| HTTPS |
Браузер, сайты с логином, сервисы с TLS-соединением |
Проходит ли сертификат, нет ли ошибок CONNECT или TLS handshake |
Если открываете сайты через браузер |
| SOCKS |
Приложения, мессенджеры, нестандартные клиенты, часть десктопных инструментов |
Поддерживает ли его сама программа, не ломается ли DNS |
Если трафик не ограничивается браузером |
HTTP берите для коротких тестов и простого парсинга. Если сайт сразу переводит на HTTPS, обычный HTTP-прокси часто становится лишним звеном и только добавляет ошибки.
В каких случаях лучше искать HTTPS-прокси
Для браузера это обычно самый практичный вариант. Если прокси проходит HTTPS без ошибок сертификата и не рвет сессию на логине, его уже есть смысл тестировать дальше по скорости.
Когда SOCKS-прокси удобнее остальных
SOCKS полезен там, где HTTP-прокси просто не подхватывается приложением. Это частый случай для десктопных клиентов, скриптов и инструментов, которым нужен не только трафик браузера.
Как не ошибиться с выбором типа под свою задачу
Смотрите не на название в списке, а на сценарий: браузер , HTTPS, парсер HTML-страниц , HTTP или HTTPS, приложение , SOCKS. Дальше уже имеет смысл искать не любой список бесплатных прокси, а источники, где тип и работоспособность можно быстро отсеять.
Где искать бесплатные прокси и как не тратить время на мусорные списки
После выбора типа прокси искать стоит в двух местах: публичные листинги и пользовательские подборки. Но смотреть нужно не на длину списка, а на признаки свежести и проверки.
Какие источники встречаются чаще всего
Чаще всего рабочие адреса ищут в открытых агрегаторах, где есть порт, протокол, страна и время последней проверки. Второй источник , форумы, чаты и каналы с ручными подборками. Их плюс в том, что там иногда попадаются свежие адреса; минус проще: половина списка уже мертва к моменту публикации.
По каким признакам видно, что список устарел или бесполезен
- Нет даты обновления или времени последней проверки.
- Повторяются одни и те же IP с разными портами.
- В описании есть обещания “анонимности” и “стабильности”, но нет задержки, протокола и статуса.
Почему лучше брать несколько кандидатов и сразу прогонять через свой фильтр
Одиночный адрес редко экономит время. Проще сразу взять 5-10 кандидатов и быстро отсеять мусор.
- Уберите адреса без нужного протокола.
- Сразу проверьте отклик и доступ к целевому сайту.
- Сохраните только те, что прошли ваш тест; это пригодится в следующем шаге, когда прокси нужно разнести по разным профилям.
Как разнести свои прокси по отдельным профилям в DICloak, если у вас больше одной рабочей сессии
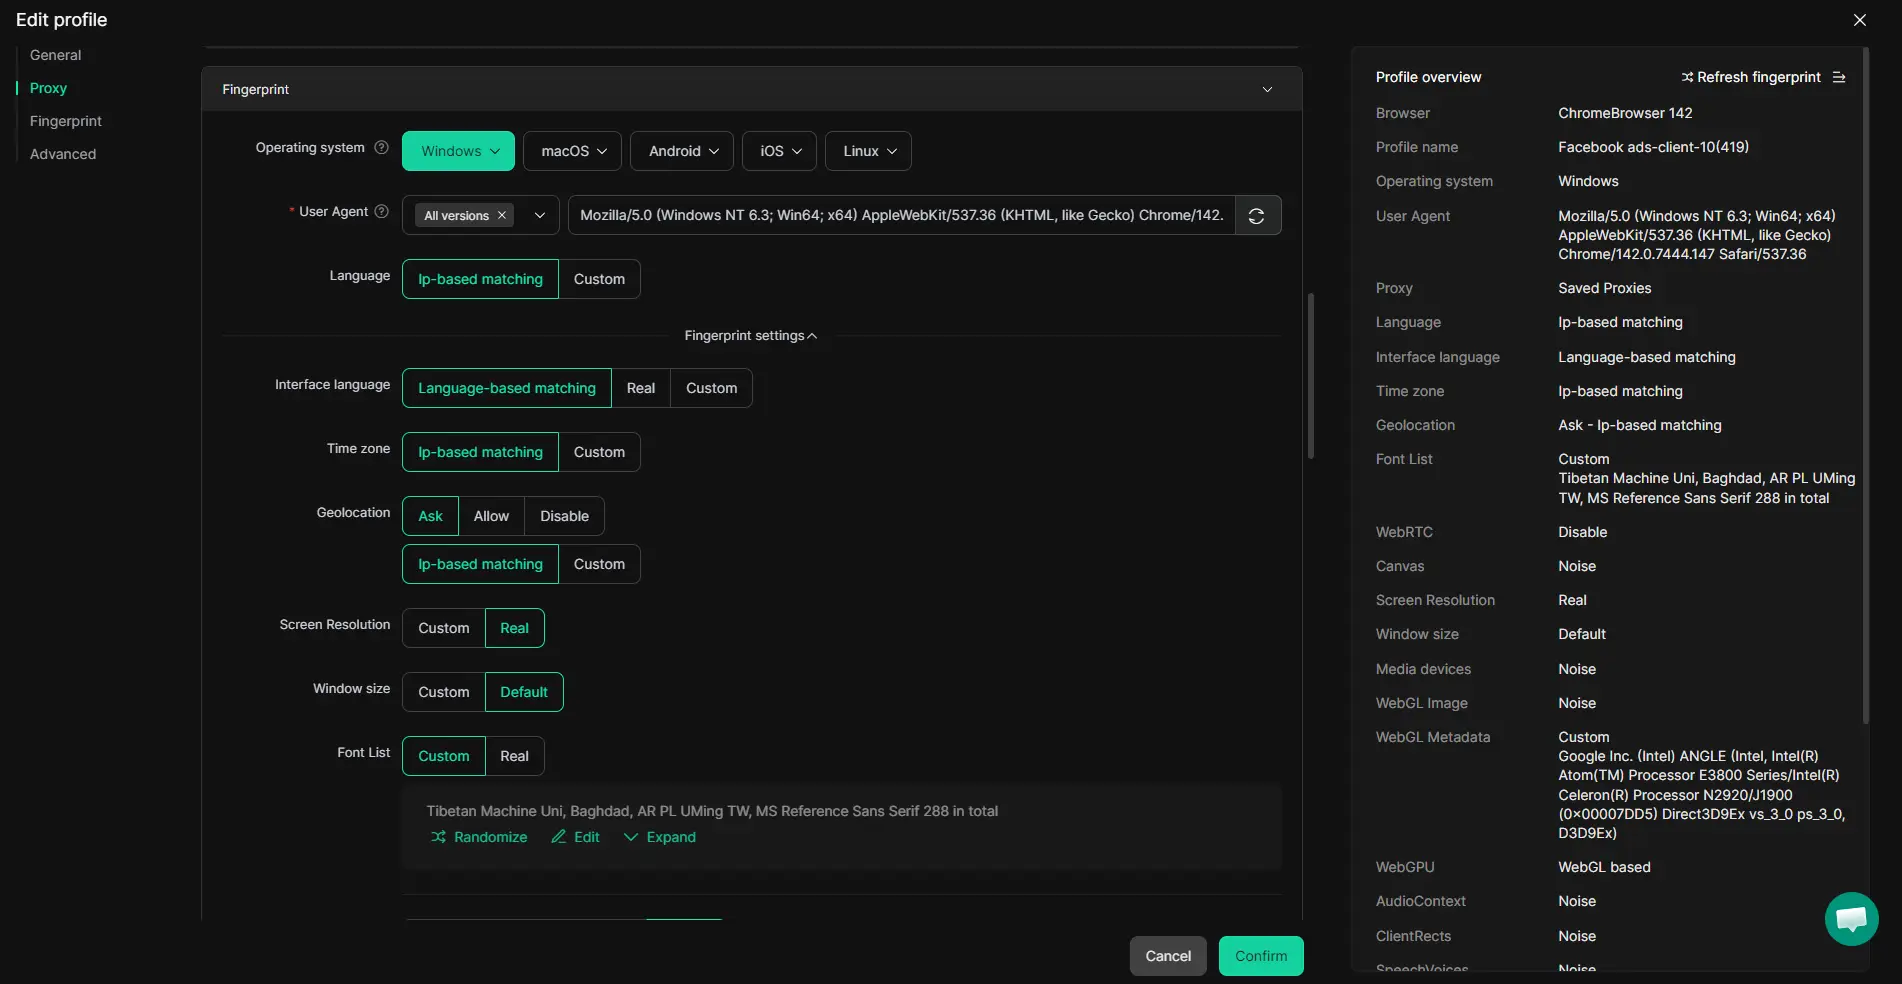
Если после отбора прокси у вас уже не одна, а несколько рабочих сессий, проблема обычно не в новом списке адресов, а в том, что все открывают в одном браузере. Для такого сценария пользователи могут настроить в DICloak отдельные браузерные профили и подключить к каждому свой прокси. Сфера тут ограничена профилем браузера и сессией; качество самих прокси и поведение платформ это не меняет.
Как настроить отдельные профили и параметры браузерной среды в DICloak
Операторы могут создать в DICloak отдельный профиль под каждую рабочую сессию, чтобы не смешивать куки, кэш и историю входов. Внутри профиля настраиваются язык интерфейса, часовой пояс, геолокация, User Agent и другие сигналы браузерной среды. Практически это удобнее, чем держать несколько аккаунтов в разных вкладках одного Chrome, где сессии легко перепутать вручную.
Как добавить пользовательский прокси в профиль и проверить выходной IP
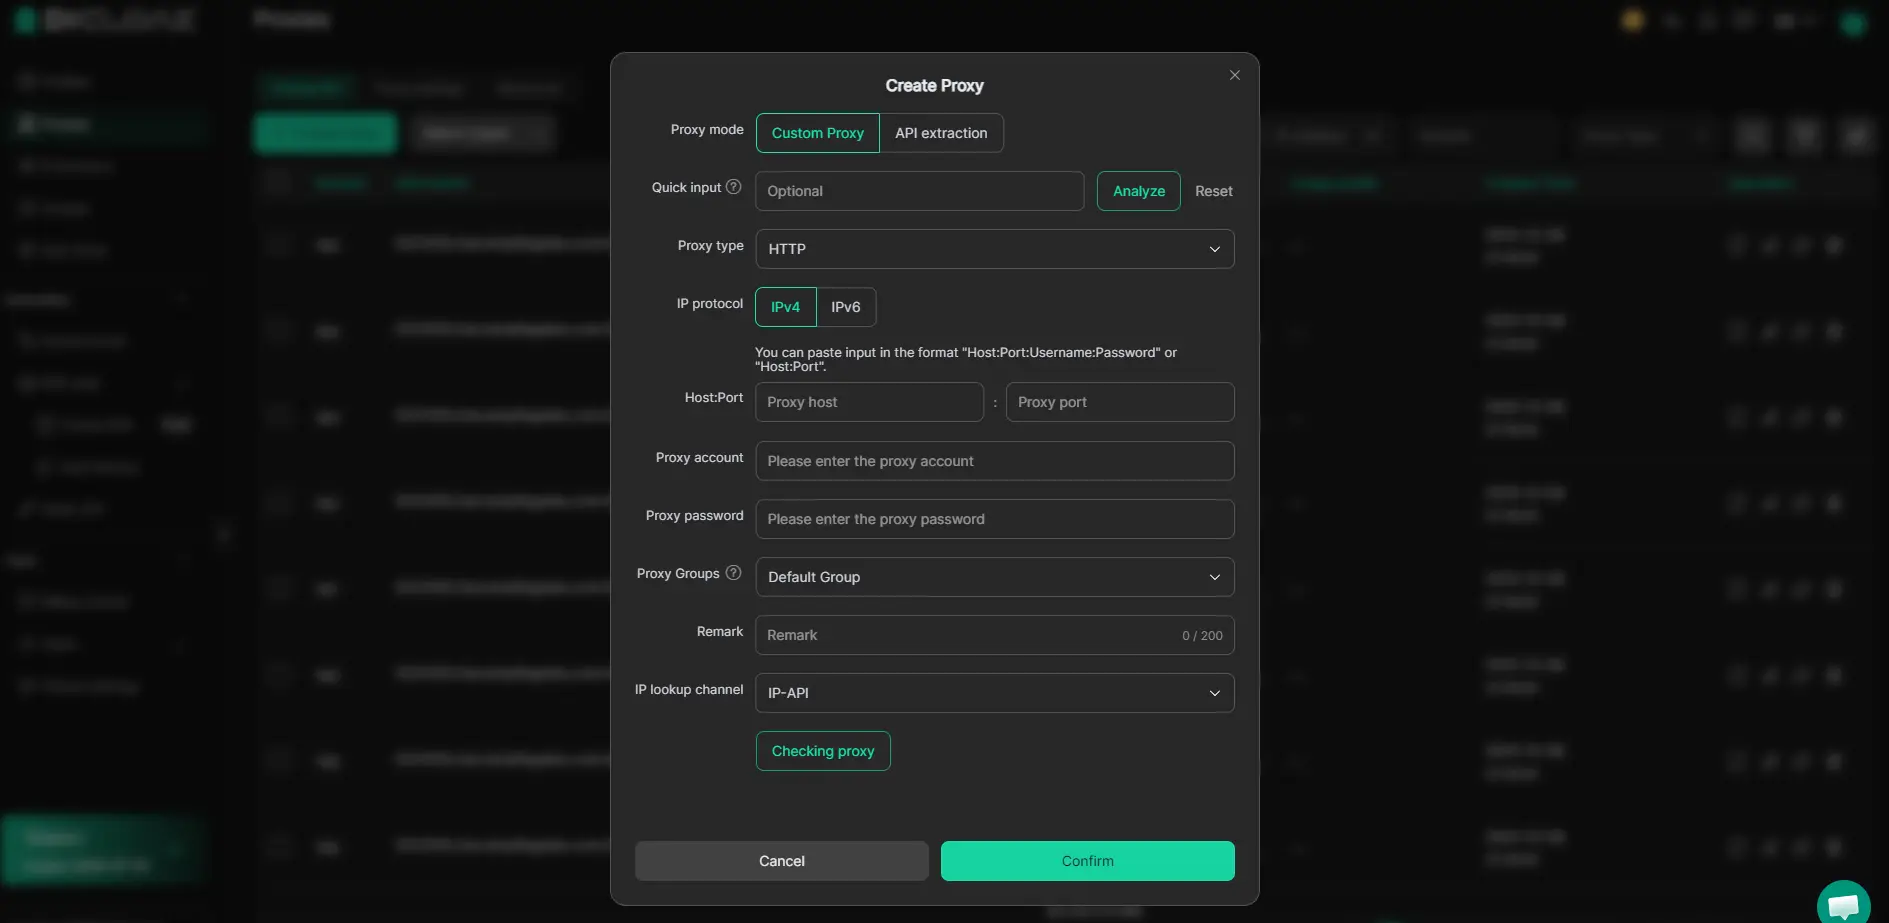
После этого пользователь открывает настройки профиля, выбирает свой прокси, вводит host, port, логин и пароль, а затем проверяет подключение до запуска сессии. В DICloak можно посмотреть, какой выходной IP, страна и часовой пояс определяются у этого профиля. Это полезно, если вы тестируете бесплатные прокси и хотите сразу отсеять те, что не поднимаются или отдают неожиданный регион.
Где заканчивается роль DICloak и начинается ваша ответственность
Сам инструмент здесь не подбирает прокси и не оценивает их надежность. Пользователь сам решает, откуда взят адрес, можно ли ему доверять и подходит ли он под правила нужной платформы. На практике новички чаще ошибаются не в настройке профиля, а в базовой проверке самого прокси.
Какие ошибки чаще всего совершают новички при работе с бесплатными прокси
После настройки профилей сбой обычно случается не в браузере, а в ожиданиях от самого узла. Новички часто берут адрес из списка бесплатных прокси, вставляют его в работу без проверки и потом думают, что сломался сайт, скрипт или профиль.
Использовать первый попавшийся IP без проверки
Список может быть свежим только на странице. На деле адрес уже может не отвечать, отдавать чужую геолокацию или обрывать соединение через минуту. Проверяйте каждый IP прямо перед задачей, даже если он “рабочий” в чужом списке.
Путать тип прокси и сценарий использования
Частая ошибка выглядит так: арбитражник берет HTTP-адрес, вставляет его в антидетект-браузер, открывает кабинет площадки и видит бесконечные редиректы или пустую страницу входа. Он решает, что профиль “спален” или сайт режет новый аккаунт. Но проблема в другом: для этого сценария нужен был HTTPS или SOCKS5, а HTTP годился только для простых запросов без нормальной авторизации и части шифрованного трафика. То же самое бывает со скриптами: код падает не из-за платформы, а из-за несовместимого типа прокси.
Ожидать от бесплатного прокси стабильности платного уровня
Такие адреса быстро деградируют: сегодня держат сессию, через час уже тормозят или исчезают. Держите 2-3 запасных варианта под ту же задачу, иначе любая мелкая проверка превратится в долгий поиск причины.
Передавать через случайный прокси чувствительные данные
Не стоит логиниться в основной аккаунт, вводить платежные данные или загружать рабочие куки через случайный узел. Если без такого адреса задача не решается, это уже сигнал, что текущий подход пора менять.
Когда бесплатные прокси уже не подходят и пора менять подход
Если вы уже тратите больше времени на поиск и перепроверку, чем на саму задачу, экономия закончилась. После типичных ошибок из прошлого раздела стоит признать простой факт: ручная замена IP не должна съедать рабочий день.
Признаки, что вы тратите больше времени на поиск, чем на саму задачу
| Ситуация |
Пока еще терпимо |
Уже пора менять подход |
| Замена IP |
1-2 проверки перед разовой задачей |
прокси умирает в середине сессии, и вы меняете адрес по кругу |
| Проверка руками |
разово открыть сайт и посмотреть отклик |
на каждую сессию уходит 10-15 минут ручного теста |
| Срыв задачи |
можно просто повторить запрос |
логин, прогрев или загрузка данных срываются и стартуют заново |
Если это повторяется каждый день, бесплатные прокси-серверы уже стоят дороже вашего времени.
Когда важнее становятся стабильность, повторяемость и контроль
Как только у вас появляются регулярные входы, несколько профилей или второй участник в процессе, случайный список бесплатных прокси перестает тянуть нагрузку. В этот момент важнее не “найти рабочий IP”, а повторить один и тот же сценарий без сбоев.
Как выбрать следующий шаг без лишних ожиданий
Оставьте бесплатные прокси для тестов, разовых проверок и черновых задач. Рабочие сессии, важные логины и процессы с несколькими профилями лучше сразу отделить и перевести на более предсказуемую схему.
Часто задаваемые вопросы о бесплатные прокси
Бесплатные прокси вообще законны?
Да, но законность определяется сразу тремя вещами: страной, источником адреса и тем, как вы его используете. Публичный сервер сам по себе не всегда нарушает закон, а вот обход правил сайта, чужой доступ или работа с украденными IP уже создают риск. Перед использованием проверьте местные нормы и условия сервиса.
Почему бесплатные прокси так быстро перестают работать?
У публичных адресов короткий срок жизни. Один и тот же IP быстро попадает в открытые списки, его массово используют, перегружают запросами и часто банят сайты. У таких серверов редко есть нормальная поддержка и мониторинг. Поэтому скорость падает, соединение рвется, а вчера рабочий адрес сегодня уже недоступен.
Можно ли использовать бесплатные прокси для обычного браузера?
Да, если сначала проверить совместимость с браузером и типом протокола: HTTP, HTTPS или SOCKS. Затем посмотрите скорость, реальный выходной IP и страну через любой IP-check сервис. Важно понимать риски: часть узлов логирует трафик, режет соединения или ломает загрузку сайтов, особенно с авторизацией.
Что лучше для новичка: список бесплатных прокси или ручной поиск по одному адресу?
Новичку проще взять несколько кандидатов из списка бесплатных прокси, а не тратить время на поиск по одному IP. Но список нельзя считать готовым решением. Каждый адрес нужно проверить отдельно: пинг, скорость, страну, анонимность и доступ к нужному сайту. Так вы быстрее найдете рабочий вариант и отсеете мусор.
Как часто нужно перепроверять бесплатные прокси?
Проверяйте их перед каждой важной сессией и перед новой задачей. Минимум нужно заново смотреть доступность, выходной IP, страну и скорость. Если меняется сайт, аккаунт или тип трафика, делайте тест еще раз. Для публичных адресов даже несколько часов простоя уже могут означать бан, замену IP или сильную просадку скорости.
Перед использованием оцените, для каких задач вам нужен доступ через прокси: разовые проверки, работа с несколькими аккаунтами или стабильный парсинг, а затем протестируйте скорость, анонимность и надежность на небольшом объеме трафика. Если важны контроль, безопасность и удобное управление, разумно сразу сравнить бесплатный вариант с более защищенным инструментом, чтобы не терять время на постоянную замену нестабильных серверов. Попробуйте DICloak бесплатно
 Бесплатные инструменты
 Плагин Cookie
 Генератор UA
 Генератор MAC-адресов
 Генератор IP-адресов
 Список IP-адресов
 Генератор кода 2FA
 Мировые Часы
 Проверка анонимности
 WebRTC Leak Test
 Генератор UUID
 Проверка прокси
 Проверка FB Рекламы
 AI-веб-скрейпинг
 Бесплатные SMM-инструменты
 Проверщик теневой блокировки Twitter
 Проверка имени в Instagram
 UTM-генератор
 Генератор username
 AI генератор хэштегов
 Генератор заголовков LinkedIn
 Размер изображений для соцсетей