Партнерский менеджер проверяет предложения, медиа-байер запускает кампании, VA обновляет ссылки, а подрядчик может вмешаться в короткий проект. Всем может понадобиться доступ к одним и тем же бизнес-аккаунтам, но если всем дадут одинаковый пароль, команда теряет контроль над тем, кто к чему доступен, кто остаётся доступом позже и кто внес изменения, когда что-то идёт не так.
В 2026 году у партнерских команд появились лучшие варианты, чем отправка данных для входа через чат или таблицы. В зависимости от аккаунта команды могут использовать платформенные роли, контролируемый обмен учетными данными или общую сессию входа в браузер. В этом руководстве объясняется, когда каждый метод имеет смысл, на какие риски следует следить и как делиться доступом к аккаунту, не превращая один пароль в зависимость всей команды.
Могут ли партнерские команды делиться аккаунтами без использования паролей?
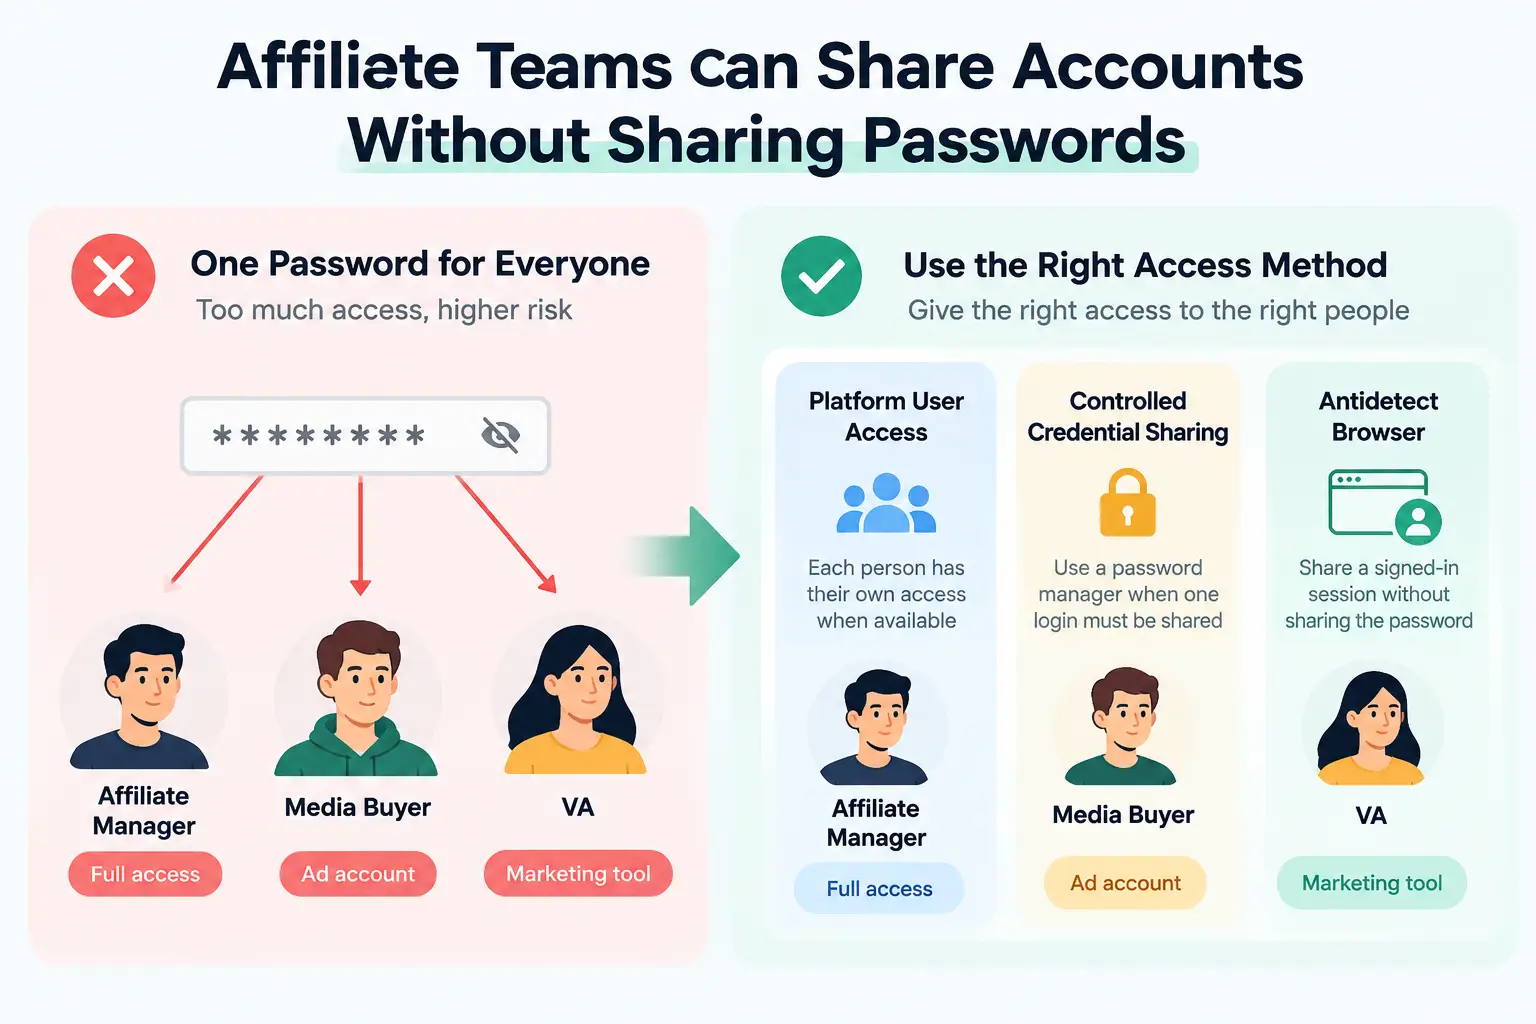
Да. Партнерские команды могут предоставлять членам команды доступ к общим бизнес-аккаунтам без отправки самого пароля, но правильная настройка зависит от того, какой тип доступа нужен человеку. На практике команды обычно выбирают между доступом на платформе, контролируемым обменом учетными данными или доступом к уже входившей сессии браузера.
Например, менеджеру по партнёрству может потребоваться полный доступ к партнерской сети, медиабайеру — только рекламный аккаунт, а VA — только один маркетинговый инструмент. Предоставление всем трём пользователям одного и того же главного входа часто даёт больше доступа, чем требует их работа. Если платформа поддерживает отдельных пользователей или роли, это обычно более чистый вариант, потому что у каждого есть свой собственный доступ. Если всё равно нужно использовать один общий логин, команде нужен другой способ позволить авторизованным участникам работать без передачи пароля через чат, электронную почту или общий документ.
Почему аффилиатским командам нужно делиться аккаунтами?
Партнерские команды часто делятся доступом к аккаунтам, потому что одна кампания может включать нескольких людей, использующих одни и те же бизнес-инструменты. Партнерский менеджер может заниматься партнёрскими отношениями, медиабайер — запускать рекламу, VA — обновлять ссылки или креативы, а другой коллега — проверять отчёты или выплаты.
Распространённые ситуации включают:
- Удалённые команды, работающие над одними и теми же кампаниями. Члены команды могут работать из разных локаций, но всё равно нуждаются в доступе к тем же партнерским панелям, рекламным инструментам, аналитике или контент-системам.
- Разные специалисты занимаются разными частями рабочего процесса. Медиабайеру может понадобиться доступ к кампании, а менеджеру по аффилиату — данные о предложениях и производительности. Совместный доступ поддерживает связь между работой, не заставляя одного человека брать на себя каждую задачу.
- Фрилансеры и VA, помогающие ограниченное время. Подрядчику может понадобиться доступ для запуска, продвижения или отчетной задачи, даже если ему не требуется постоянное место или полный контроль над аккаунтом.
- Команды управляют несколькими брендами или клиентскими проектами. Агентствам и крупным партнерским командам может придётся перемещать людей между аккаунтами по мере изменения нагрузки, что затрудняет ручное использование паролей.
Настоящая необходимость — не давать всем одинаковые данные для входа. Главное — дать каждому доступ к нужным аккаунтам, не давая им большего доступа, чем нужно.
Какие риски должны учитывать аффилированные команды при совместном использовании аккаунтов?
Самый большой риск — не только в том, что кто-то может увидеть пароль. Общий доступ также может дать людям больше контроля, чем им нужно, заставить 2FA зависеть от одного человека, оставить старый доступ активным после завершения проекта и усложнить отслеживание того, кто что-то изменил внутри аккаунта.
- Слишком большой доступ для неправильной роли. Медиабайеру могут понадобиться только настройки кампании и отчёты, а VA — только обновлять ссылки или загружать креативы. Если оба используют один и тот же администраторский логин, они могут также получить доступ к биллингу, данным выплат, настройкам безопасности или другим ненужным местам. Настоящая проблема часто заключается в чрезмерных разрешениях, а не только в раскрытии пароля.
- 2FA и владение аккаунтом привязаны к одному человеку. Коды входа могут попасть на телефон одного сотрудника, или важный аккаунт может быть зарегистрирован с его электронной почтой. Эта система становится хрупкой, когда этот человек недоступен, меняет роль или покидает команду. Доступ к основному входу и восстановлению должен оставаться под контролем команды.
- Доступ, который остаётся после завершения работы. Бывший фрилансер или подрядчик может сохранять сохранённые учетные данные, активную сессию, роль в платформе или доступ к восстановлению. Отключение должно охватывать все способы, которыми человек может войти в аккаунт, а не только смену пароля.
- Меньше видимости того, кто что изменил. Когда несколько человек используют один и тот же логин, бывает сложно определить, кто редактировал кампанию, менял настройки аккаунта или обновлял данные о выплатах. По мере роста команды общий доступ требует достаточного контроля и видимости, чтобы соответствовать тому, как именно используется аккаунт.
Какие лучшие способы для партнерских команд делиться аккаунтами без использования паролей?
Партнерские команды могут делиться аккаунтами без передачи паролей несколькими способами, но ни один способ не подходит для всех аккаунтов. Правильный выбор зависит от того, поддерживает ли платформа отдельных пользователей, нужно ли использовать один общий учётный код или нужен ли участникам доступ к одной и той же сессии входа.
Используйте Platform Native Team Access, когда он доступен
Если платформа позволяет приглашать членов команды и назначать роли, это обычно самый чистый вариант. Каждый входит со своей учётной записью, а администратор контролирует то, что он может просматривать или менять.
Это хорошо работает, когда разные люди занимаются разными частями партнерского рабочего процесса. Менеджеру по аффилиату может понадобиться более широкий доступ, а медиабайер, VA или финансовый сотрудник — только определённая часть аккаунта. Отдельный доступ пользователя также облегчает удаление одного человека позже, не меняя работу остальной команды.
Используйте менеджер паролей, если один учетный ряд ещё нужно поделиться
Некоторые инструменты всё ещё зависят от одного бизнес-входа. В таком случае командный менеджер паролей может хранить учетные данные и позволять одобренным участникам использовать его без отправки пароля через чат, электронную почту или общий документ.
Этот метод работает лучше всего, когда основная проблема заключается в контроле доступа к учетным данным. Он менее полезен, когда команде нужно продолжать работу из одной и той же входной сессии, а не каждый раз входить отдельно.
Используйте антидетектируемый браузер, когда команде нужна одна и та же сессия входа
Антидетективный браузер, такой как DICloak, может быть полезен, когда несколько членов команды должны работать с одной и той же зарегистрированной учётной записью без передачи пароля между собой. Вместо того чтобы снова входить на устройстве каждого игрока, команда может делиться доступом через профиль браузера, который уже хранит сессию аккаунта и связанные с ними данные браузера.
Это решает другую проблему, отличную от менеджера паролей. Менеджер паролей помогает авторизованным пользователям получить доступ к одним и тем же учетным данным, а антидетект-браузер полезен, когда команде нужно продолжать работу из той же аутентифицированной сессии. Для партнерских команд это подходит для случаев, когда медиабайер, VA или подрядчик должны ввести существующий рабочий аккаунт без получения фактических данных для входа.
Как аффилированные команды могут делиться аккаунтами с DICloak, не раскрывая пароли?
Если партнерской команде нужно повторно использовать один и тот же авторизованный аккаунт, он может хранить его в одном браузерном профиле с DICloak и делиться этим профилем с выбранными товарищами. Это сохраняет сессию входа, настройки браузера, настройку прокси и доступ команды в одном месте без передачи пароля.
Шаг 1: Установите DICloak и выберите план команды
Скачайте DICloak, создайте аккаунт и выберите план , исходя из размера вашей команды и количества нужных профилей браузера.
Шаг 2: Создайте выделенный профиль для общего аккаунта
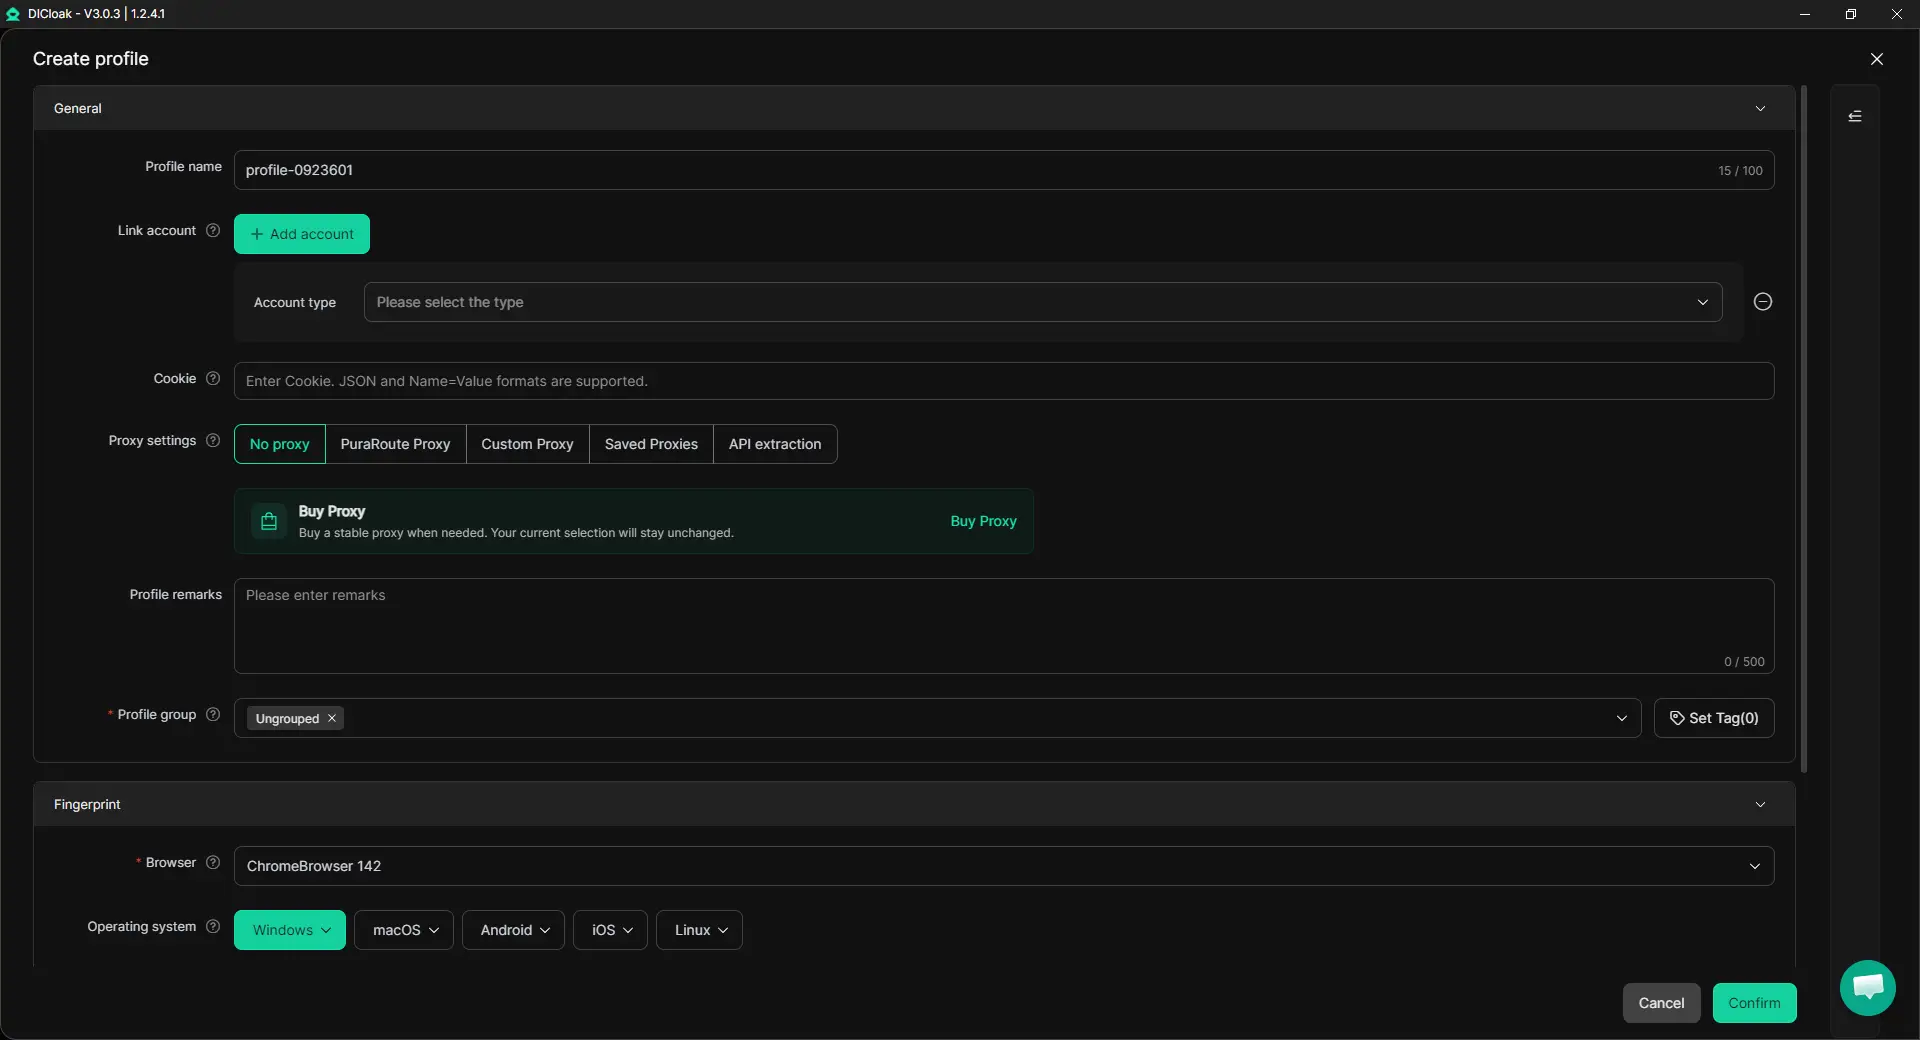
Создайте один профиль браузера для партнера, рекламного или маркетингового аккаунта, который нужно использовать вашей команде. Профиль хранит куки, сессию входа, настройки браузера и конфигурацию прокси.
Если аккаунт обычно использует определённый прокси, настройте его для профиля. Команды могут использовать свои собственные прокси в DICloak. Вы также можете включить несколько сессий , если нескольким товарищем по команде нужно использовать профиль, и включить скрытие пароля , чтобы сохранённые учетные данные не были видны другим участникам.
Шаг 3: Войдите как владелец аккаунта
Откройте профиль и войдите в аккаунт сами. Заполните пароль, проверьте или выполните шаги 2FA, затем убедитесь, что аккаунт работает нормально. После сохранения сессии авторизованные участники могут открывать тот же профиль без использования пароля каждый раз.
Шаг 4: Поделитесь профилем с нужными товарищами по команде
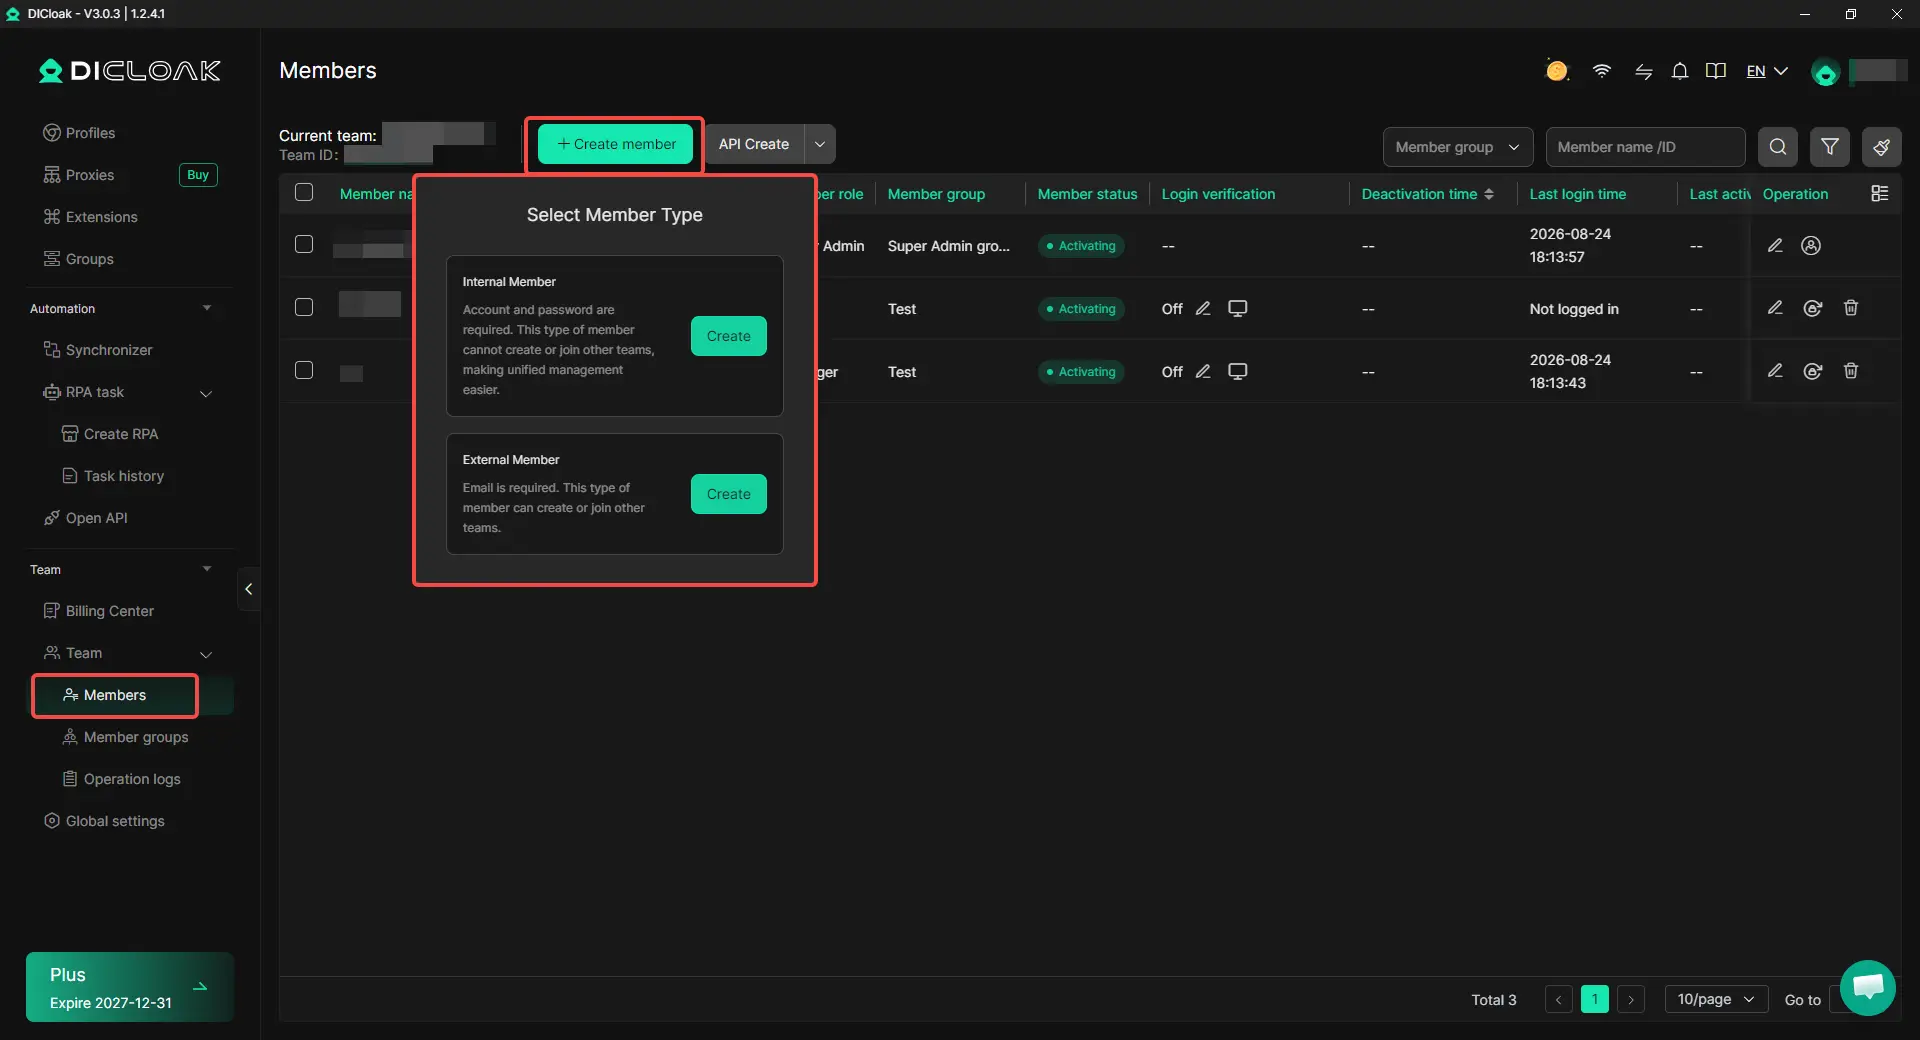
Пригласите участников, которым нужен доступ, затем используйте раздел Share Profile и разрешения команды для назначения Профиля. Например, медиабайеру может понадобиться аккаунт для работы в кампании, а другим членам команды — нет. Доступ можно изменить или удалить при смене ролей проекта, чтобы команде не пришлось постоянно делиться основным логином.
Шаг 5: Откройте общий профиль и продолжайте работать
Авторизованные сотрудники могут открыть общий профиль из собственного аккаунта DICloak и продолжить работу с существующей сессии. Менеджер может сначала подготовить аккаунт, затем медиабайер или VA могут повторно открыть тот же профиль и продолжить назначенную работу.
Часто задаваемые вопросы о том, как партнерские команды делятся аккаунтами без раскрытия паролей
Могут ли партнерские команды делиться аккаунтами, не давая сотрудникам реального пароля?
Да. Партнерские команды могут использовать роли, нативные для платформы, менеджер паролей или общую сессию браузера вместо того, чтобы отправлять необработанный пароль каждому сотруднику. Лучший вариант зависит от того, что действительно нужно напарнику: его собственный доступ к платформе, контролируемое использование одного учетного данных или доступ к уже входившей сессии. Если цель — позволить товарищу использовать существующую сессию без видения пароля, антидетектирующий браузер, например DICloak, может использоваться для обмена управляемым профилем браузера с выбранными участниками.
Достаточно ли менеджера паролей для партнерской команды?
Менеджер паролей хорошо работает, когда несколько одобренных пользователей должны использовать одни и те же учетные данные, но он не решает все проблемы совместного использования аккаунта. Это может не помочь, если платформа уже поддерживает отдельные пользовательские роли или когда команде нужно продолжать работу из одной и той же входной сессии браузера. Партнерские команды должны выбирать способ доступа, исходя из рабочего процесса аккаунта, а не предполагать, что каждый общий аккаунт должен использовать один и тот же инструмент.
Как партнерские команды могут работать с 2FA, когда нескольким людям нужен один и тот же аккаунт?
Главная проблема — убедиться, что 2FA не зависит от того, чтобы один сотрудник был доступен каждый раз, когда кому-то нужно войти. Если платформа поддерживает отдельных пользователей, каждый должен использовать собственный одобренный доступ, если это возможно. Если команда работает из общей входной сессии, владелец аккаунта может сначала пройти вход и проверку, после чего авторизованные участники могут продолжать работу с этой сессии, не запрашивая пароль или код подтверждения.
Могут ли фрилансеры или VA-менеджеры использовать общие партнерские аккаунты без сохранения данных для входа?
Да, если команда предоставляет им контролируемый доступ вместо передачи основного учетного данных. Фрилансер может получить ограниченную роль на платформе, временный доступ к менеджеру паролей или доступ к конкретному общему профилю браузера. Например, в DICloak команда может делиться только необходимым профилем проекта и удалить этот доступ после завершения работы, вместо того чтобы давать подрядчику основной пароль от аккаунта.
Что должна делать аффилированная команда, если кому-то больше не нужен общий аккаунт?
Удаление доступа должно охватывать не только изменение пароля. Команда должна проверить роли платформы, общие учетные данные, активные сессии браузера, общие профили, методы 2FA, данные восстановления, а также любые права на выставление счетов или выплаты, которые человек всё ещё может использовать. Отключение выполняется только после того, как каждый путь доступа, подключённый к этому напарнику, будет проверен и удален при необходимости.
Заключение
Партнерские команды могут делиться аккаунтами без передачи паролей, но лучший способ зависит от того, какой тип доступа действительно нужен каждому человеку. Роли, нативные для платформы, обычно являются самым чистым выбором, когда они доступны, менеджеры паролей работают, когда одна учетная запись всё ещё предназначена для повторного использования, а антидетективный браузер может помочь, когда участникам нужно продолжить запись с той же войдённой сессии. Главное — не давать всем одинаковый уровень доступа только потому, что они работают на одной и той же учетной записи.
Для команд, использующих общие сессии браузера, антидетектирующий браузер, такой как DICloak, может хранить сессию входа, настройки браузера, настройку прокси и доступ команды внутри одного управляемого профиля. Самая сильная настройка — это не та, что скрывает пароль в каждом случае, а та, которая ограничивает, удаляет доступ и соответствует реальной роли каждого участника.
 Бесплатные инструменты
 Плагин Cookie
 Генератор UA
 Генератор MAC-адресов
 Генератор IP-адресов
 Список IP-адресов
 Генератор кода 2FA
 Мировые Часы
 Проверка анонимности
 WebRTC Leak Test
 Генератор UUID
 Проверка прокси
 Проверка FB Рекламы
 AI-веб-скрейпинг
 Бесплатные SMM-инструменты
 Проверщик теневой блокировки Twitter
 Проверка имени в Instagram
 UTM-генератор
 Генератор username
 AI генератор хэштегов
 Генератор заголовков LinkedIn
 Размер изображений для соцсетей


