Большинство людей массово создают кошельки MetaMask для получения airdrop, управления криптофармингом или кроссплатформенных операций. Настоящая задача — не просто генерировать сотни кошельков, но и держать каждый кошелек отдельным, защищённым от обнаружения и избегать ошибок, из-за которых аккаунты будут отмечены или заблокированы. Если вы попытаетесь массово генерировать кошельки MetaMask с помощью простых скриптов или схем копирования, вы быстро столкнётесь с проблемами: отпечатки браузеров перекрываются, утечки данных сессий, а адреса кошельков связываются биржами и DeFi-платформами.
Самый большой риск? Одна ошибка — и все ваши кошельки связываются вместе. Платформы вроде Binance или Uniswap часто отслеживают подписи устройств, файлы cookie и IP. Если создание массового кошелька оставляет следы, вы не просто тратите силы впустую — вы можете потерять доступ, вознаграждения или даже деньги. Простая автоматизация недостаточна; нужно контролировать профили браузера, настройки прокси и генерацию seed кошелька, чтобы каждый кошелек выглядел по-настоящему независимым.
На самом деле работает пошаговый процесс, охватывающий изоляцию профилей, безопасную автоматизацию и ручные контрольные точки. Вам нужно понять, почему пропуск сброса отпечатков пальцев позволяет биржам видеть всю вашу партию, или почему использование одного прокси для массового создания кошельков приводит к группировке всех адресов. Руководство ниже разбивает каждый шаг — от настройки до тестирования — чтобы вы могли массово создавать кошельки MetaMask, не будучи заблокированным или пойманным.
Начните с правильной настройки браузера — именно там большинство людей ошибаются.
Что подготовить перед массовым созданием кошельков MetaMask
Если вы упустите основы при настройке, каждый созданный кошелёк может быть отмечен или даже заблокирован вместе. Прежде чем нажимать на массовое создание кошельков MetaMask, убедитесь, что ваше устройство, браузер и план хранения действительно чисты, а не просто удобны.
Выбор правильного устройства и среды браузера
Большинство людей думают, что любой браузер подойдёт, но повторное использование обычного ПК или профиля браузера почти всегда оставляет отпечатки, которые приводят к группировке. Суть в том, чтобы каждый раз выглядеть как настоящий, не связанный с этим пользователь, а не как бот-ферма. Если вы запускаете массовое создание кошельков с одной машины или браузера, сайты и блокчейны могут соответствовать вашему оборудованию, расширениям и истории браузера. Вот где даже опытные операторы сбиваются с пути: забывая, что чистая установка ОС и новый профиль браузера — это не одно и то же. Настоящая ошибка — предполагать, что режим инкогнито достаточно хорош, но это не так.
Краткий ответ: используйте только свежие, изолированные профили браузера на чистом устройстве. Никогда не используйте среду, привязанную к вашей личности или предыдущим кошелькам.
Безопасное управление seed-фразами и приватными ключами
Экспорт сидов и ключей — вот где случайности превращаются в убытки. Если вы скопируете сид в буфер обмена или оставляете его в облачной заметке, одна ошибка — и вы уливаете все только что созданные кошельки. Вам нужен процесс хранения, который никогда не касается общих, синхронизированных или облачных папок и не оставляет ключи в открытом виде.
Перед началом составьте контрольный лист:
- Используйте офлайн-менеджер паролей или зашифрованный USB-накопитель для хранения seed-фраз.
- Убедитесь, что история буфера обмена и синхронизация облака отключены при генерации кошелька.
- Подготовьте систему именования или тегов, чтобы отслеживать, какой seed относится к какому профилю браузера, не путаясь с ними.
Пропуск даже одной из этих проверок означает, что вы можете раздавать новые кошельки на публичном форуме. Следующий раздел объясняет, как мелкие ошибки при настройке превращаются в серьёзные риски.
Почему массовое создание кошельков MetaMask быстро становится рискованным
Платформы не просто следят за очевидным спамом — они используют отпечатки пальцев, тайминг и сетевые подсказки для группировки и ограничения кошельков. Если вы поспешите с массовым созданием кошельков, вы, скорее всего, спровоцируете те самые закономерности, для которых распознаются биржи и DeFi-проекты. Реальный риск — не только быть пойманным; это потеря будущего доступа или вознаграждений, потому что ваши «новые» кошельки связаны за кулисами.
Как платформы обнаруживают массовое создание кошельков
Даже без прямых банов кошельков обнаружение встроено в большинство платформ. Вот где большинство операторов ошибаются:
- Отпечатки браузера повторяются: Если вы используете один и тот же профиль браузера или скрипт автоматизации, мелкие детали, такие как данные пользовательского агента или холста , остаются одинаковыми по кошелькам, что облегчает их кластеризацию.
- IP-адреса перекрываются: Проведение сессий создания или входа из одного IP, диапазона дата-центров или прокси-подсети проводит прямую линию между иначе «независимыми» кошельками.
- Шаблоны тайминга действий: Быстрое, регулярное или одинаковое время создания (например, 20 кошельков за 3 минуты) отмечает вашу партию для проверки, особенно если вы используете автоматизацию без случайных задержек.
Распространённые ошибки, приводящие к привязке кошельков или банам
Большинство сбоев возникают из-за ярлыков, которые кажутся безобидными. Операторы часто повторно используют профиль браузера для ускорения процесса, считая, что достаточно очистить файлы или сменить аккаунт. На практике отпечаток браузера, плагины, шрифты, размер экрана и даже аппаратные идентификаторы остаются прежними. Это означает, что каждый созданный вами кошелёк MetaMask выглядит так, будто он был взят с одного устройства, даже если вы меняете прокси.
Ещё один рискованный шаг — копирование seed-фразы или использование скрипта для массовой генерации кошельков без должной энтропии. Биржи и DeFi-проекты иногда отслеживают шаблоны создания кошельков или проверяют наличие повторно использованных сидов. Если ваши кошельки отображаются с предсказуемыми или повторяющимися характеристиками, все они могут быть отклонены для airdrop-ов или заблокированы в фарм-пулах. Например, команда пыталась массово генерировать кошельки MetaMask для airdrop , запуская headless Chrome с простым скриптом. Результат? Все 50 кошельков были отмечены и дисквалифицированы, а несколько потеряли награды за фарм через несколько недель.
Ключевой компромисс — скорость против скрытности. Если экономить на изоляции браузера или случайности, вы экономите время заранее, но рискуете потерять все кошельки в партии, иногда даже после того, как считаете себя безопасным. Вот почему опытные операторы строят изоляцию на каждом этапе, даже если это означает более медленный рабочий процесс.
Готовы увидеть, как на самом деле работает создание крупных кошельков? Следующий раздел даёт понятный, пошаговый подход, который можно протестировать, не попадая в эти ловушки.
Как массово создавать кошельки MetaMask: пошаговые методы
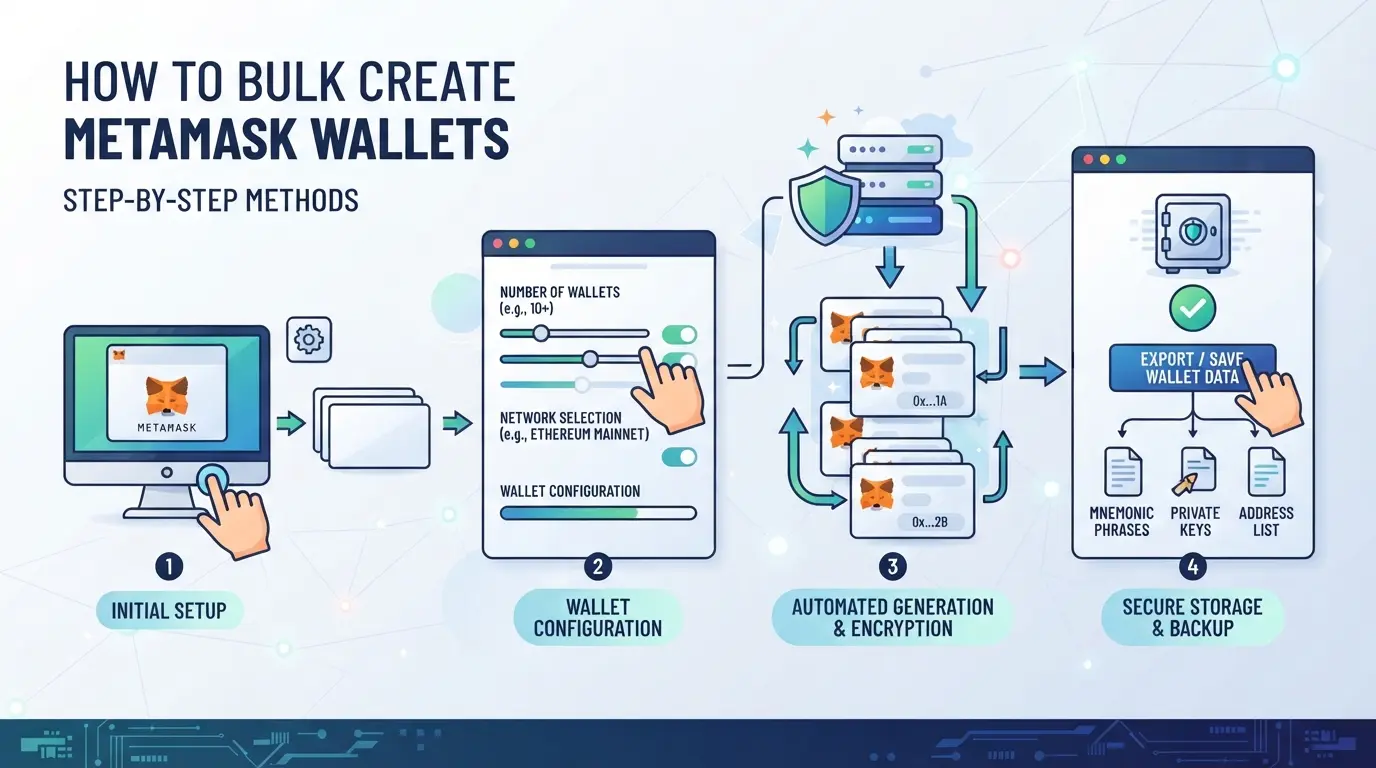
Правильное массовое создание кошельков означает контроль отпечатков пальцев, прокси и сидов каждый раз. Неправильный процесс оставляет следы, которые приводят к пометке. Вот как работать как вручную, так и автоматизированными методами для безопасной и эффективной генерации кошельков, не срабатывая на предупреждения о риске.
Ручное создание: когда и как использовать
Ручные методы подходят для небольших партий (менее 10 кошельков) или когда каждому кошельку нужна уникальная практическая настройка.
- Откройте новый профиль браузера или окно инкогнито для каждого кошелька, никогда не используйте профиль или куки повторно.
- Установите MetaMask, создайте новый кошелёк и запишите исходную фразу и пароль. Если вы пропустите запись, вы потеряете доступ.
- Меняйте прокси или сеть каждый раз, используя одни и те же IP-группы для всех кошельков.
- Сохраняйте сид каждого кошелька в защищённом офлайн-файле. Если вы ошибётесь, средства не смогут вернуть.
Этот подход медленный, но сохраняет чистоту каждого кошелька и избегает случайных связок.
Автоматизированные скрипты и инструменты для массовой генерации кошельков
Автоматизация имеет смысл выше 10 кошельков, но только если проверять утечки на каждом этапе.
- Используйте проверенные скрипты с открытым исходным кодом (такие как web3.py, ethers.js), которые могут генерировать семена кошелька офлайн. Модифицируйте скрипты, чтобы устанавливать уникальный прокси и user-agent для каждого запуска.
- Запускайте скрипты в изолированных контейнерах, а не на обычном компьютере. Если ваш скрипт работает в одной сессии ОС, отпечатки браузера будут совпадать.
- Храните семена, приватные ключи и адреса в зашифрованном CSV или JSON. Если вы пропустите шифрование, одна взлома открывает все кошельки.
- Протестируйте случайную выборку, импортируйте 2-3 кошелька в MetaMask, чтобы убедиться, что они загружаются и подключаются как ожидается.
Если скрипт повторно использует прокси, user-agent или системные куки, ожидайте связей между всеми сгенерированными кошельками.
Импорт и экспорт кошельков оптом
Для массового подключения кошельков к MetaMask или другому менеджеру требуется тщательная обработка форматирования.
- Подготовьте кошельки в формате CSV или JSON, в каждой строке должны быть адрес, приватный ключ и опциональная метка.
- Используйте «Import Account» MetaMask с приватными ключами, а не с seeds. MetaMask не поддерживает импорт seed для нескольких одновременно.
- Для инструментов массового импорта проверьте совпадения форматов (строчная шестнадцатеричная для приватных клавиш, без лишних пробелов).
- Если вы видите ошибки импорта, такие как «Invalid private key» или пропущенные строки, перепроверьте наличие скрытых разрывов строк или неподдерживаемых символов.
Один неправильный персонаж в вашем CSV может заблокировать всю партию, поэтому всегда тестируйте с небольшим файлом перед масштабированием.
Прежде чем двигаться дальше, стоит узнать, что обычно приводит к сбою операций с оптовым кошельком и как своевременно обнаружить эти ошибки.
Что приводит к неудачам операций с оптовым кошельком: реальные ошибки и исправления
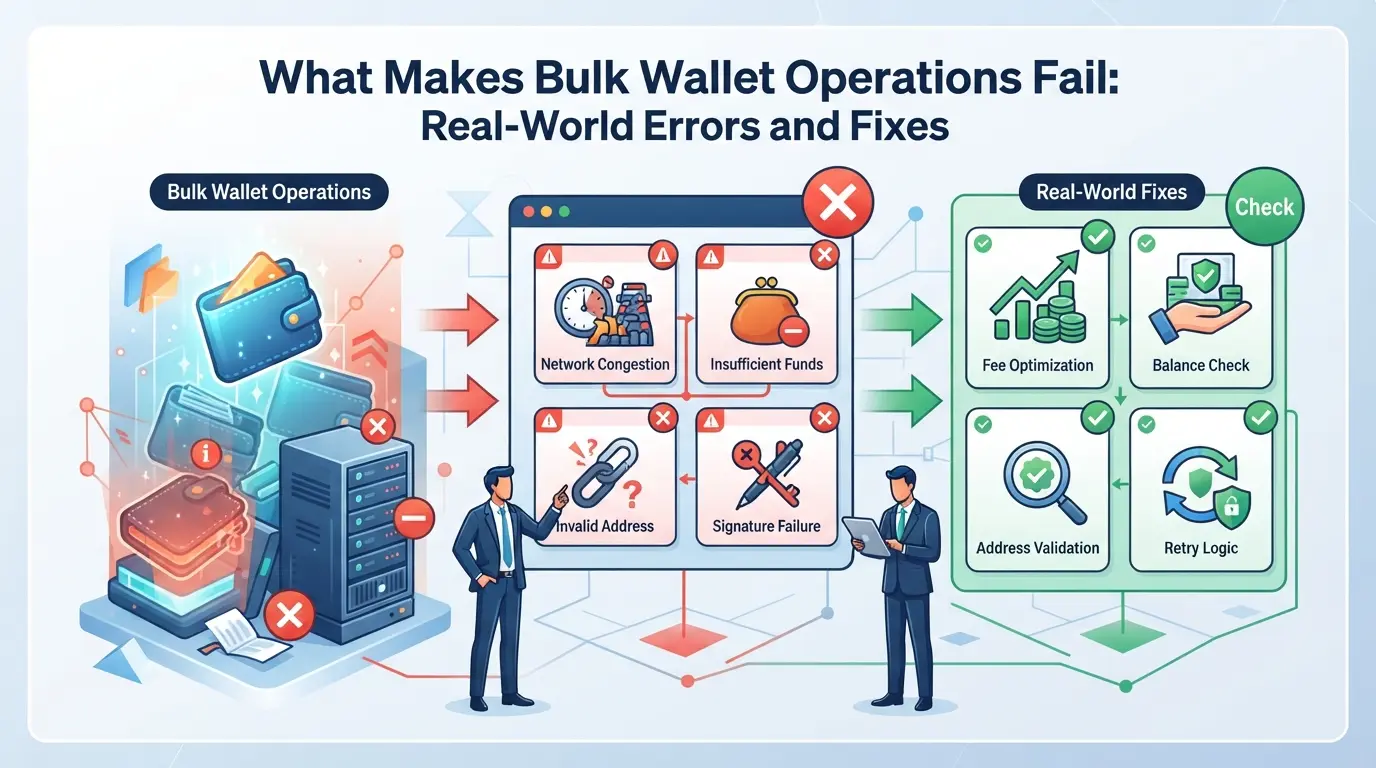
Даже с правильными инструментами массовое создание кошельков может сбиваться по причинам, которые появляются только после того, как аккаунты будут отмечены, сгруппированы или потеряны. Знание этих точек отказа экономит вам часы, а иногда и сами кошельки.
Коллизии и дубликаты исходных фраз
Использование слабых скриптов или ярлыков для генерации кошельков может создавать дубликаты seed-фраз. Если два кошелька имеют общий seed, оба адреса становятся раскрытыми, если один из них утекает. Проведите проверку уникальности каждой новой фразы, если совпадают, уберите пакет и начните заново.
Неправильная конфигурация профиля браузера и прокси
Одна неправильная настройка в профиле браузера или прокси может связать все ваши кошельки вместе.
- Если каждый профиль использует один и тот же прокси или отпечаток, биржи могут обнаруживать закономерности и концентрировать ваши кошельки.
- Более безопасный путь: проверьте каждый профиль с помощью проверки отпечатков пальцев и проверьте разнообразие IP перед массовым созданием.
Проблемы с форматами импорта/экспорта
Импорт или экспорт списков кошельков в формате CSV или JSON быстрый, но один неправильный разделитель или отсутствующее поле могут повредить десятки адресов. Если вы видите ошибки импорта или пропавшие кошельки, проверьте на разрывы строк, неправильно расположенные запятые или несоответствия формата. Всегда проверяйте образец перед запуском полной партии.
Как команды могут более безопасно управлять массовыми кошельками MetaMask с помощью DICloak
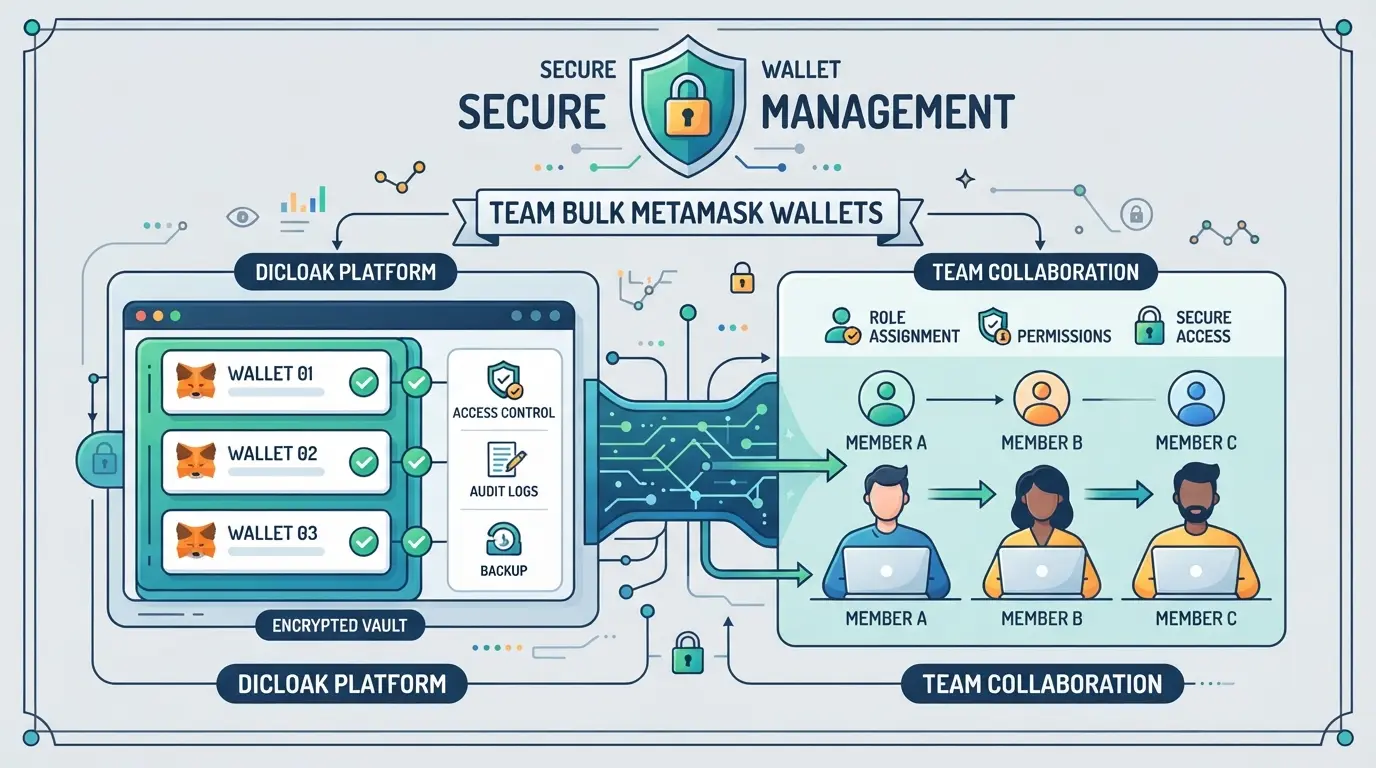
Если ваша команда обрабатывает десятки или сотни кошельков MetaMask, раздельное сохранение каждой сессии не обсуждается. Самый большой риск — случайное пересечение, одна ошибка с хранением браузера или повторное использование IP-адресов — и все ваши кошельки могут быть отмечены как группа. Для операторов, создающих или запускающих массовые кошельки, использование инструмента вроде DICloak помогает поддерживать чистоту рабочих процессов, изолируя профили браузера, назначать прокси и автоматизировать повторяющиеся задачи. Это не создаёт и не управляет кошельками за вас; он отвечает за окружение и уровень сессий, чтобы ваша команда избегала самых распространённых операционных ошибок.
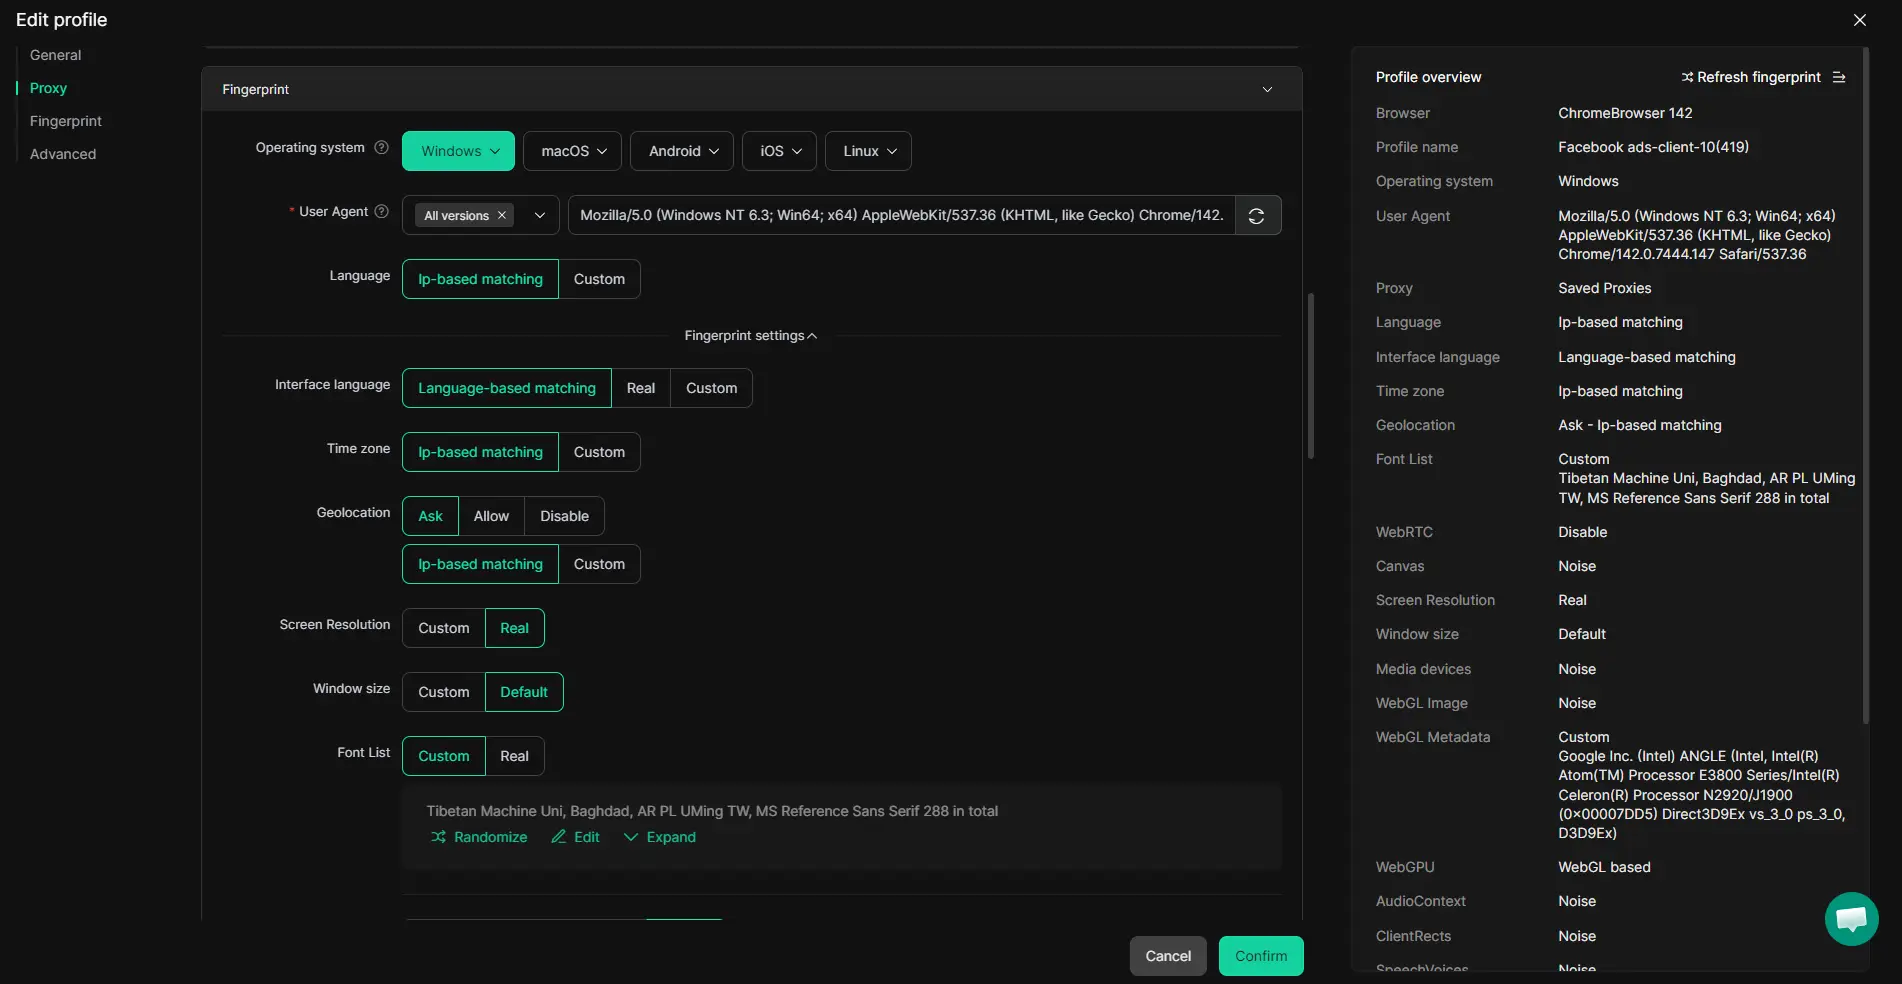
Разделение сессий кошелька с помощью изоляции профиля и настройки отпечатков пальцев
Teams может создать новый профиль браузера в DICloak для каждой операции кошелька или назначенного оператора. Каждый профиль хранит собственные данные сессии, настройки браузера и сигналы отпечатков пальца, такие как User Agent, часовой пояс и размер экрана, чтобы сессии не передавались между аккаунтами. Например, когда члену команды нужно запустить 20 кошельков, он настраивает 20 профилей браузера с разными конфигурациями. Это сохраняет хранение сессий, куки и идентификацию браузера отдельно. Область действия остаётся на уровне среды; оно не меняет само кошелёк или расширение MetaMask.
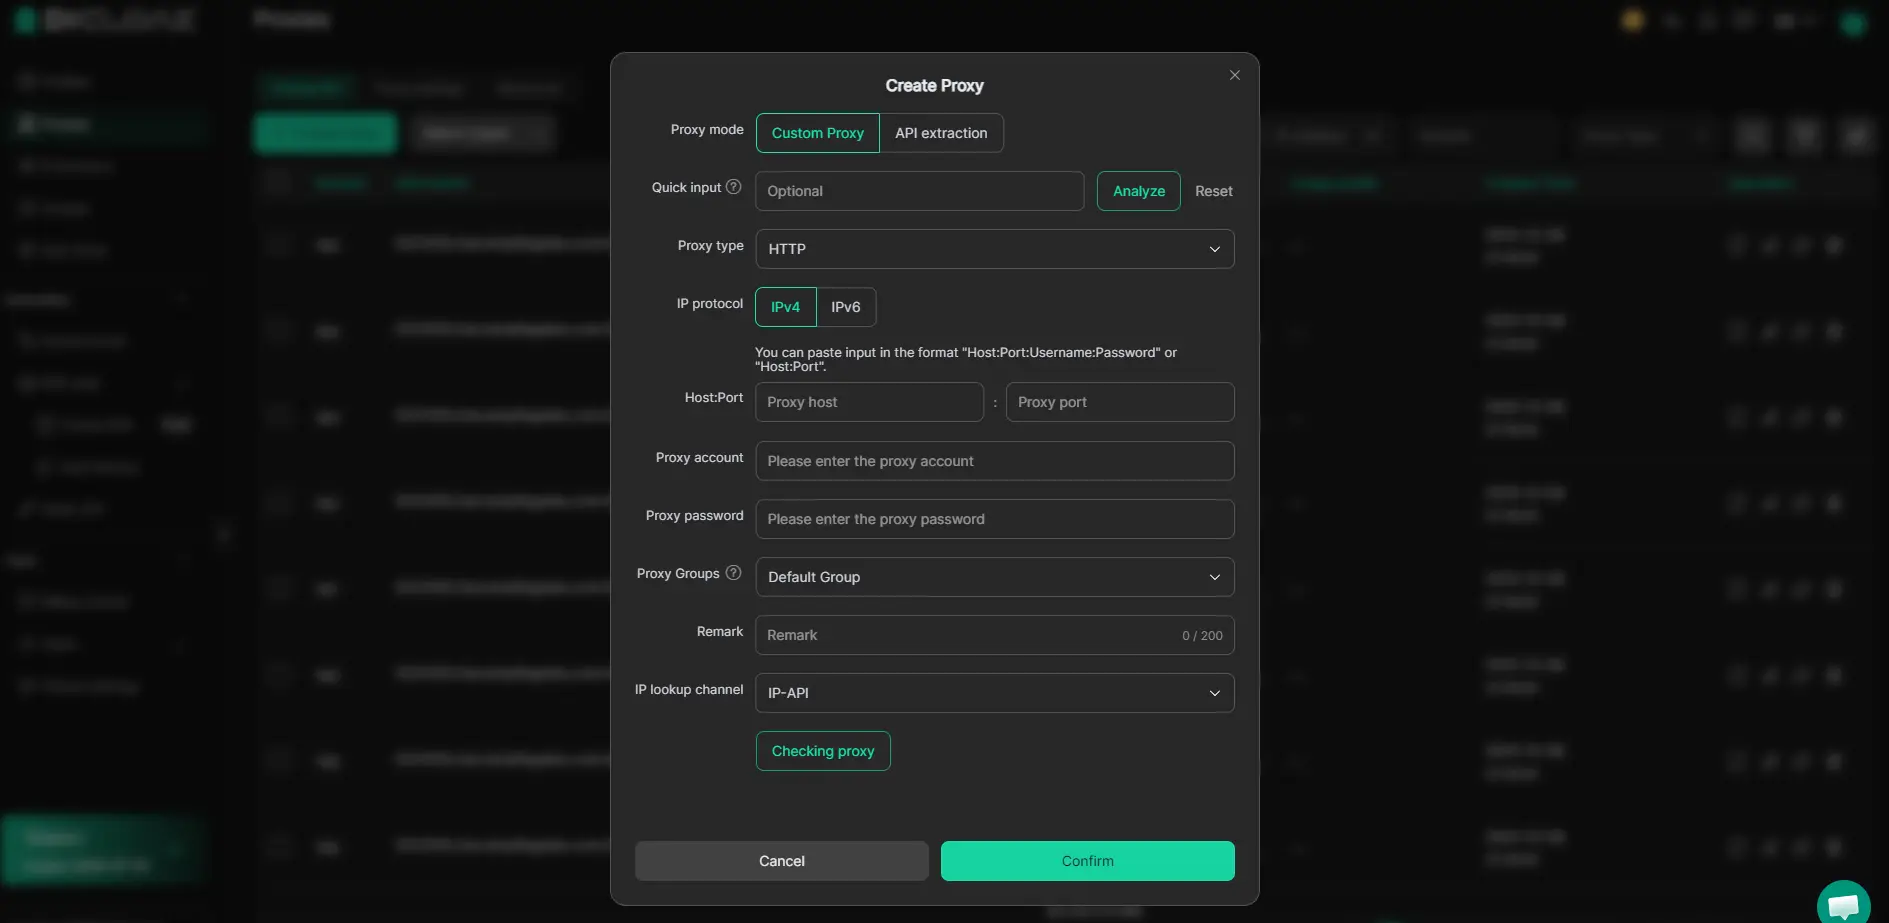
Пользовательская конфигурация прокси для назначенных профилей
Операторы могут добавить пользовательский прокси к каждому профилю браузера в DICloak. Перед открытием сессии кошелька вы можете протестировать прокси, проверить IP-адрес выхода и убедиться, что регион соответствует вашему тарифу. Этот шаг важен при управлении большими партиями, поскольку зависимость от одного сетевого соединения рискует связать сессии. Выбор и качество прокси зависят от команды, DICloak хранит и применяет только то, что вы вводите. Прокси не включается и не продаётся, и операторы должны проверять, соответствует ли настройка прокси правилам целевой платформы.
Автоматизация повторяющихся задач кошелька с помощью RPA
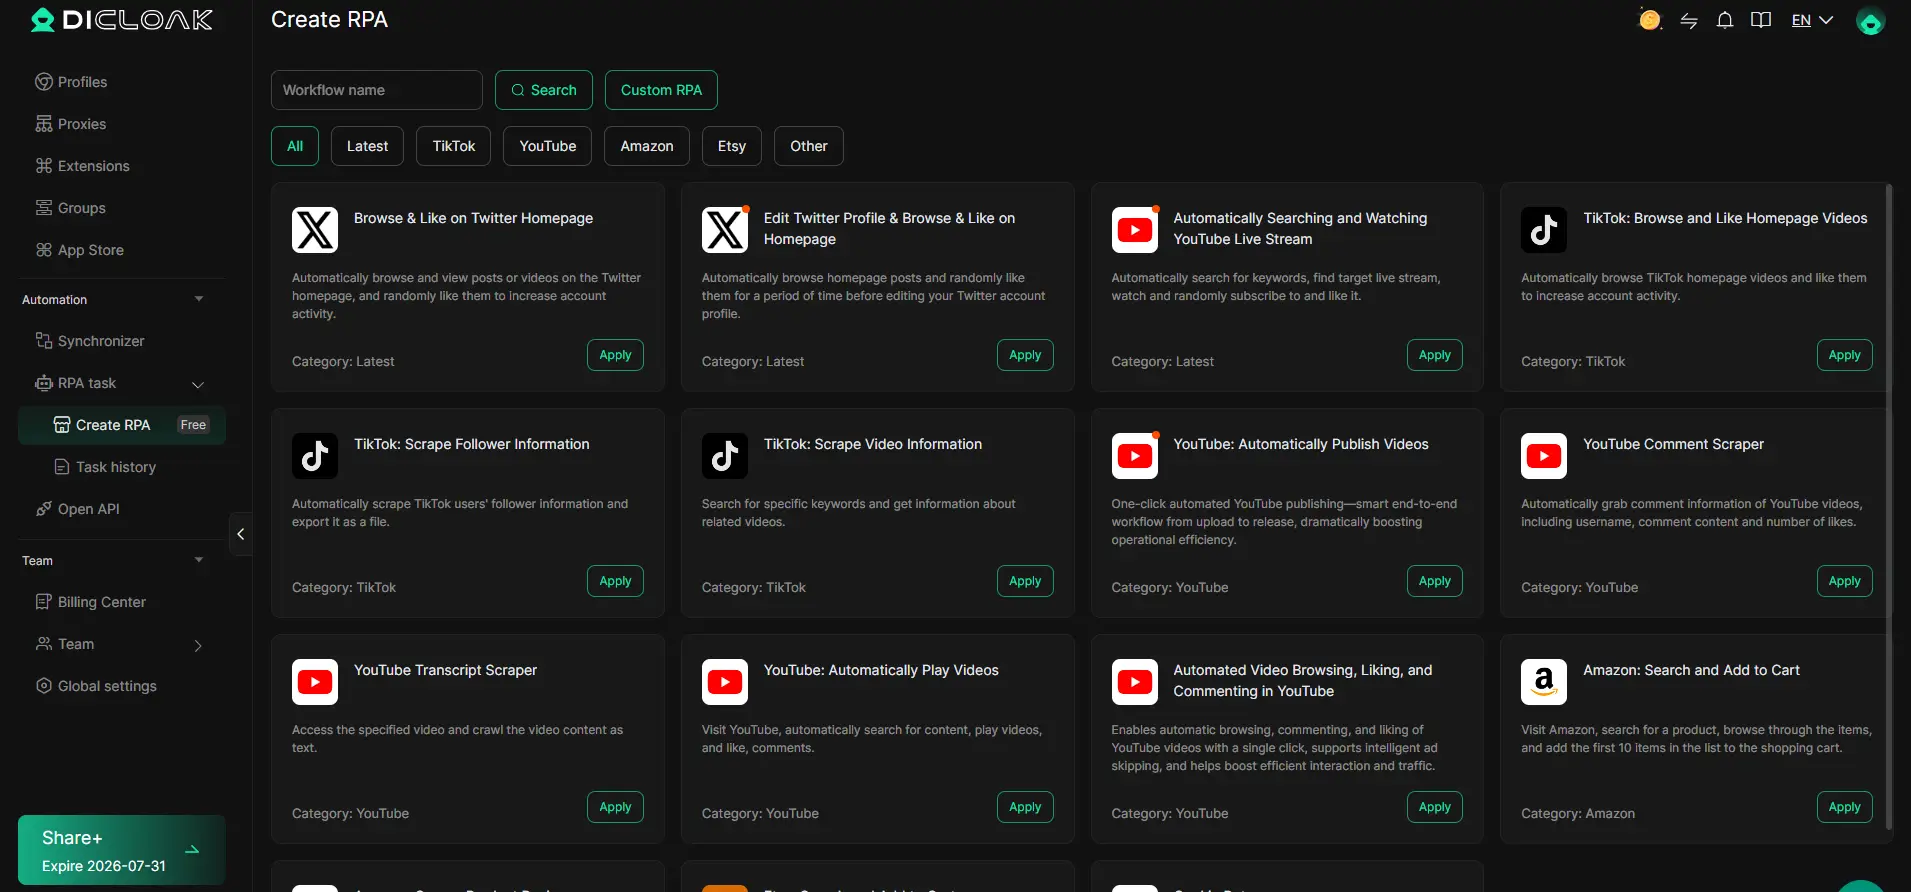
Ручные задачи кошелька, такие как открытие MetaMask, импорт seed-файла или запуск тестовых транзакций, тратят часы при повторении между профилями. Команды могут настроить RPA-задачу в DICloak, выбрать профили для включения и запустить рабочий процесс. Журналы выполнения и текущий статус помогают быстро выявлять сбои или исключения. Команда определяет, какие действия разрешены, анализирует каждый шаг и решает, когда запустить или изменить рабочий процесс. Это позволяет автоматизации контролировать оператора и избегает слепых зон, которые часто пропускают простые скрипты.
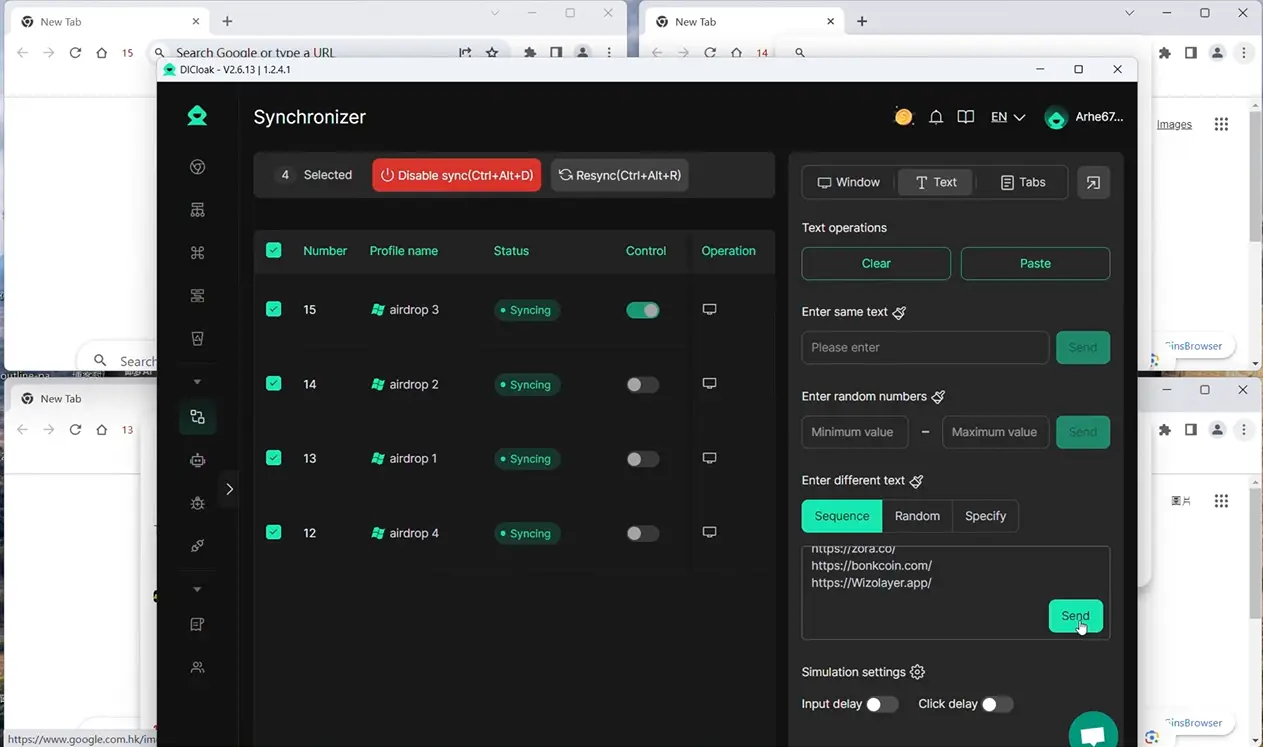
Синхронизация действий между несколькими профилями кошельков
Координировать действия между открытыми профилями кошелька сложно без живой синхронизации. С помощью синхронизатора DICloak оператор может действовать в главном окне и зеркалировать клики, нажатия клавиш или прокрутку выбранных профилей кошелька в реальном времени. Это хорошо работает для задач, требующих одновременного ввода, таких как пакетная подпись или ввод данных, при этом позволяя команде контролировать каждую сессию. Функция только зеркалирует живые контролируемые действия, не выполняет задачи без присмотра и не претендует на имитация использования человеком.
Если управление массовыми сессиями с кошельком кажется более рискованным, чем вознаграждение, стоит подумать, не поможет ли другая структура вашей команде больше.
Когда создание крупного кошелька — неправильный выбор: безопасные альтернативы
Массовое создание кошельков MetaMask работает для некоторых задач по фарму и тестнету, но это ошибка, когда речь идёт о правилах платформы, требованиях airdrop или рисках соответствия. Если игнорировать эти ограничения, вы рискуете не только баном, но и потеряете награды или получите пометку за мошенничество.
Риски и выгоды: когда массовое создание обернётся против них
Основная проблема не в технической. Речь о том, какие платформы проверяют после создания кошелька. Массовые пакеты кошельков могут запускать алгоритмы проверки, особенно при фарме airdrop-ов или использовании одного и того же устройства, прокси или браузерного отпечатка.
| Сценарий |
Результат массового создания |
Безопасная альтернатива |
| Airdrop Farming |
Высокий риск бана |
Органический рост кошелька |
| Проверка соответствия платформе |
Дисквалификация |
Создание командного аккаунта |
| Вывод с биржи |
Заморозка аккаунта |
Индивидуальные кошельки |
Если ваша цель — фарм airdrop, массовое создание кошельков может даже снизить вашу выплату. Платформы вроде Binance и OKX часто дисквалифицируют партии, которые выглядят связанными.
Альтернативы: органический рост кошелька и командное управление
Для задач с высокой стоимостью или чувствительностью к соответствию требованиям создание органического кошелька безопаснее. Создание кошельков со временем, использование отдельных устройств и профилей или настройка кошельков для отдельных членов команды снижает обнаружение. Самый быстрый способ избежать массовых банов — пропустить создание массовых кошельков и сосредоточиться на органическом или командном управлении.
Если вас соблазняет автоматизировать создание кошелька MetaMask, чтобы сэкономить время, подумайте о последствиях, потере доступа, вознаграждений или даже средств. Иногда ручные шаги и разрозненное создание — единственный способ сохранить кошельки в безопасности.
Массовое создание не всегда самое разумное. Когда на кону идет вознаграждение, соблюдение требований или проверка платформы, переход на органические или командные методы защищает ваши активы и держит аккаунты в тени.
Как проводить аудит и поддерживать крупно созданные кошельки MetaMask со временем
Крупно созданные кошельки не остаются безопасными и не пригодны для использования на автопилоте. Вам нужен график и чек-лист, иначе устаревшие ключи или пропущенные смены полисов быстро наверняют проблему.
Регулярные аудиты безопасности и управление ключами
Проводите ежеквартальные проверки доступа к кошельку, проверяйте журналы устройств и местоположения. Ротируйте приватные ключи как минимум раз в год и после подозрений на утечку. Резервные копии следует хранить офлайн и проверять путём восстановления на чистое устройство. Пропуск даже одного цикла аудита может оставить ваши средства уязвимыми задолго до того, как вы это заметите.
Мониторинг изменений в политике платформы
MetaMask и биржи обновляют правила обнаружения без предупреждения. Игнорирование этих изменений означает, что целая партия кошелька может быть отмечена или заблокирована за одну ночь.
- Подпишитесь на официальные каналы MetaMask и обменивайтесь обновлениями
- Ежемесячно пересматривайте изменения в политике airdrop и фермерства
- Тестируйте выборку кошельков после каждого обновления перед массовыми действиями
Часто задаваемые вопросы о массовом создании мета-кошельков
Разрешено ли массовое создание кошельков MetaMask в 2026 году?
Массовое создание кошельков MetaMask может быть легальным или незаконным, в зависимости от вашей страны и того, что вы планируете с кошельками. В некоторых регионах ограничено автоматическое создание кошельков или массовое использование аккаунтов. Всегда проверяйте местные законы и ознакомьтесь с условиями использования MetaMask, прежде чем действовать, чтобы избежать юридических проблем.
Может ли MetaMask обнаружить, если я создаю несколько кошельков с одного устройства?
Сам MetaMask не отслеживает, сколько кошельков вы создаёте на одном устройстве. Однако платформы, с которыми вы взаимодействуете, могут заметить закономерности, например, использование одного и того же отпечатка браузера или IP-адреса. Биржи и dApps могут отмечать или ограничивать аккаунты, если видят признаки массового создания или автоматизации.
Какой самый безопасный способ хранить массово генерируемые seed-фразы?
Лучший способ хранить множество seed-фраз — это офлайн в зашифрованном файле, например, менеджер паролей в офлайн-режиме или зашифрованный USB-накопитель. Никогда не храните seed-фразы в облачном хранилище, электронной почте или на общих компьютерах. Если возможно, распечатайте их и храните в безопасном месте, доступном только вам.
Сколько кошельков MetaMask можно создать, прежде чем возникнет риск?
В MetaMask нет официального ограничения на создание кошельков. Однако если вы массово создаёте кошельки MetaMask на одном и том же устройстве, браузере или сети, вероятность обнаружения платформами увеличивается. Уникальные настройки устройств и IP-адреса снижают этот риск, но ничто не делает вас полностью невидимым.
Могу ли я использовать прокси, чтобы не связывать мои кошельки MetaMask?
Использование прокси помогает отделять сессии кошелька и маскировать ваш IP-адрес. Для достижения наилучших результатов объединяйте прокси с уникальными профилями браузера и очищайте файлы cookie каждый раз при создании или использовании кошелька. Это усложняет платформам подключение ваших кошельков через цифровые отпечатки.
Перед тем как продолжить, оцените свои конкретные требования и вопросы безопасности, чтобы определить наиболее эффективный способ генерации и управления несколькими кошельками. Оптимизация этого процесса может значительно сэкономить время и снизить количество ручных ошибок. Попробуйте DICloak For Free
 Бесплатные инструменты
 Плагин Cookie
 Генератор UA
 Генератор MAC-адресов
 Генератор IP-адресов
 Список IP-адресов
 Генератор кода 2FA
 Мировые Часы
 Проверка анонимности
 WebRTC Leak Test
 Генератор UUID
 Проверка прокси
 Проверка FB Рекламы
 AI-веб-скрейпинг
 Бесплатные SMM-инструменты
 Проверщик теневой блокировки Twitter
 Проверка имени в Instagram
 UTM-генератор
 Генератор username
 AI генератор хэштегов
 Генератор заголовков LinkedIn
 Размер изображений для соцсетей