Предоставление вашей команде доступа к аккаунту LinkedIn может показаться ловушкой. Вам нужно, чтобы другие публиковали обновления, отвечали кандидатам или вели связь, но передача самого пароля открывает дверь к случайным блокировкам, предупреждениям безопасности или даже проблемам с восстановлением аккаунта, если кто-то входит из отмеченного места.
Обмен входами через почту или чат кажется быстрым, но это значит, что вы быстро теряете контроль. Один забывает выйти из системы, другой использует пароль в другом месте, и теперь вы не можете отследить, кто что сделал, или отключить доступ, если кто-то уходит. Даже инструменты, обещающие управлять учетными данными, часто заставляют вас доверять всем основной вход, что не решает основной риск.
На самом деле большинство команд хотят возможность делиться аккаунтом LinkedIn без передачи паролей, делегировать доступ к LinkedIn без ошибок с паролями, поддерживать стабильность аккаунта и вести ведение действий без раскрытия учетных данных и нарушения условий LinkedIn. Правильный подход снижает количество оповещений о безопасности, помогает контролировать, кто к чему может получить доступ, и позволяет мгновенно отзывать доступ при смене членов команды.
Если вы устали совмещать обходные пути или беспокоитесь о соблюдении требований, начните здесь — вот что работает на практике для более безопасного совместного использования аккаунтов в LinkedIn.
Почему распространение пароля от LinkedIn является серьёзным риском в 2026 году
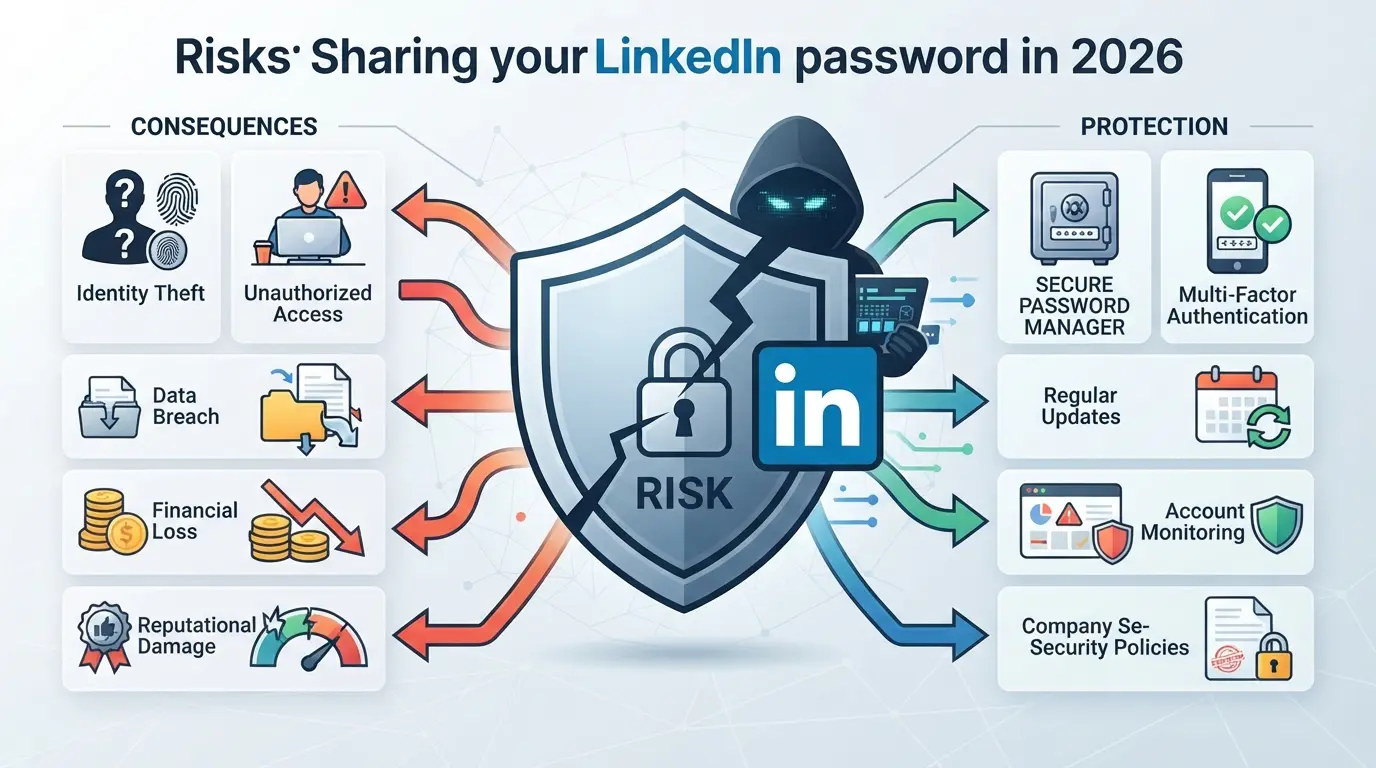
Делиться паролем LinkedIn с кем-либо, даже с кем-то, кому вы доверяете на работе, открывает дверь к потере аккаунта, юридическим проблемам и внезапным ограничениям, которые часто нельзя отменить. Настоящий риск — не только «а что, если они ошибятся», а в том, как быстро всё ухудшится, если вы нарушаете правила LinkedIn или теряете след, кто находится в вашем аккаунте.
Условия использования LinkedIn и ограничения аккаунта
Правила LinkedIn в 2026 году ясно указывают: вам запрещено делиться своим паролем или давать прямой доступ другим лицам. Если LinkedIn обнаружит, что несколько человек входят в систему, особенно с разных мест или устройств, аккаунт может без предупреждения заблокировать или навсегда заблокировать. Даже одна отмеченная сессия может заблокировать деловые сообщения, стереть одобрения или вынудить полную повторную проверку.
Угрозы безопасности: утечки данных, кража аккаунтов и риски конфиденциальности
Передача пароля от LinkedIn означает, что вы теряете контроль над всем, что связано с вашим аккаунтом: сообщениями, списками подключений и даже приватными публикациями. Любой, у кого есть пароль, может читать ваши личные сообщения, скачать списки контактов или изменить настройки восстановления, что затрудняет понять, был ли вас скомпрометирован, пока не станет слишком поздно. Один из распространённых сценариев: подрядчику дают основной пароль для помощи в работе с информацией, он решает скачать всю вашу базу данных LinkedIn и потом уходит. Проходят месяцы, прежде чем вы понимаете, что контакты клиентов становятся холодными отзывами от другого человека. Ещё хуже, если этот человек повторно использует пароль на других сайтах, утечка в другом месте может привести к захвату вашего LinkedIn незнакомцем. Восстановление доступа может занять недели, и к тому времени ваша профессиональная репутация или отношения уже нанесёт ущерб. После того как пароль выведен, нельзя контролировать, куда он перемещается и что будет доступно, нет способа «отменить» учетную запись.
Обнаружение: как LinkedIn выявляет подозрительный доступ
- LinkedIn отслеживает входы, проверяя IP-адрес, тип устройства и геолокацию.
- Если два человека входят в систему из разных городов или стран, LinkedIn может вызвать вызов безопасности или сбросить пароль.
- Слишком много несовпадающих сессий часто приводят к временной блокировке, а повторяющиеся проблемы могут привести к постоянной потере аккаунта.
В итоге: разглашение пароля не только рискует быстрой блокировкой, но и может привести к цепочке проблем, которые нарушают ваш бизнес и личный бренд. Прежде чем вы вообще подумаете о том, чтобы кому-то другому пользовался вашим LinkedIn, вам нужен план безопасности и ответственности.
Что решать, прежде чем кто-либо зайти в ваш аккаунт LinkedIn
Прежде чем отдавать доступ к LinkedIn, остановитесь и составьте точную карту, что именно нужно сделать и на что готовы рискнуть. Самые безопасные варианты начинаются с чёткого плана: кто получит доступ, на что и на какой срок.
Личный профиль против страницы компании: что можно делегировать?
LinkedIn делит доступ между личными профилями (ваш аккаунт) и страницами компании (бизнес-присутствие). Вы можете делегировать публикации, модерацию комментариев и аналитику на странице компании, добавив кого-то в качестве администратора страницы. Личные профили нельзя делегировать официально, любой, кто входит, будет выглядеть как вы и может изменить что угодно, включая ваши контактные данные.
С какими задачами вам нужна помощь?
- Перечислите, в каких действиях вам нужна помощь (публикация, сообщения, жалобы и т.д.).
- Сопоставьте каждую задачу с самым низким требуемым доступом (не давайте администратору, если редактора достаточно).
- Проверьте, требуется ли задача одноразового или повторного доступа.
Кому нужен доступ и на сколько?
Решите, доступен ли для быстрого проекта или для ежедневной работы. Временные помощники должны иметь ограниченный доступ с установленной датой окончания. Если вы пропустите это, старые подрядчики могут оставаться в вашем аккаунте незамеченными.
Каковы требования к безопасности и соответствию?
Проверьте правила вашей компании или клиентские контракты, многие полностью запрещают обмен паролем или требуют подробных логов. Вам понадобится способ отслеживать, кто что и когда сделал.
- Проверьте соглашения компании или клиентов на предмет ограничений доступа.
- Настройте метод ведения записи (логи доступа или история изменений).
- Планируйте, как мгновенно удалить доступ, если кто-то уходит или меняет роль.
Поспешное выполнение этого шага создаёт пробелы, одно упущенное разрешение на доступ может привести к тому, что бывший сотрудник опубликует от имени вас, или незащищённая сессия останется открытой на месяцы. Далее узнайте, как делегировать задачи на странице компании, не выдая основной логин.
Как поделиться доступом к странице компании LinkedIn без раскрытия паролей
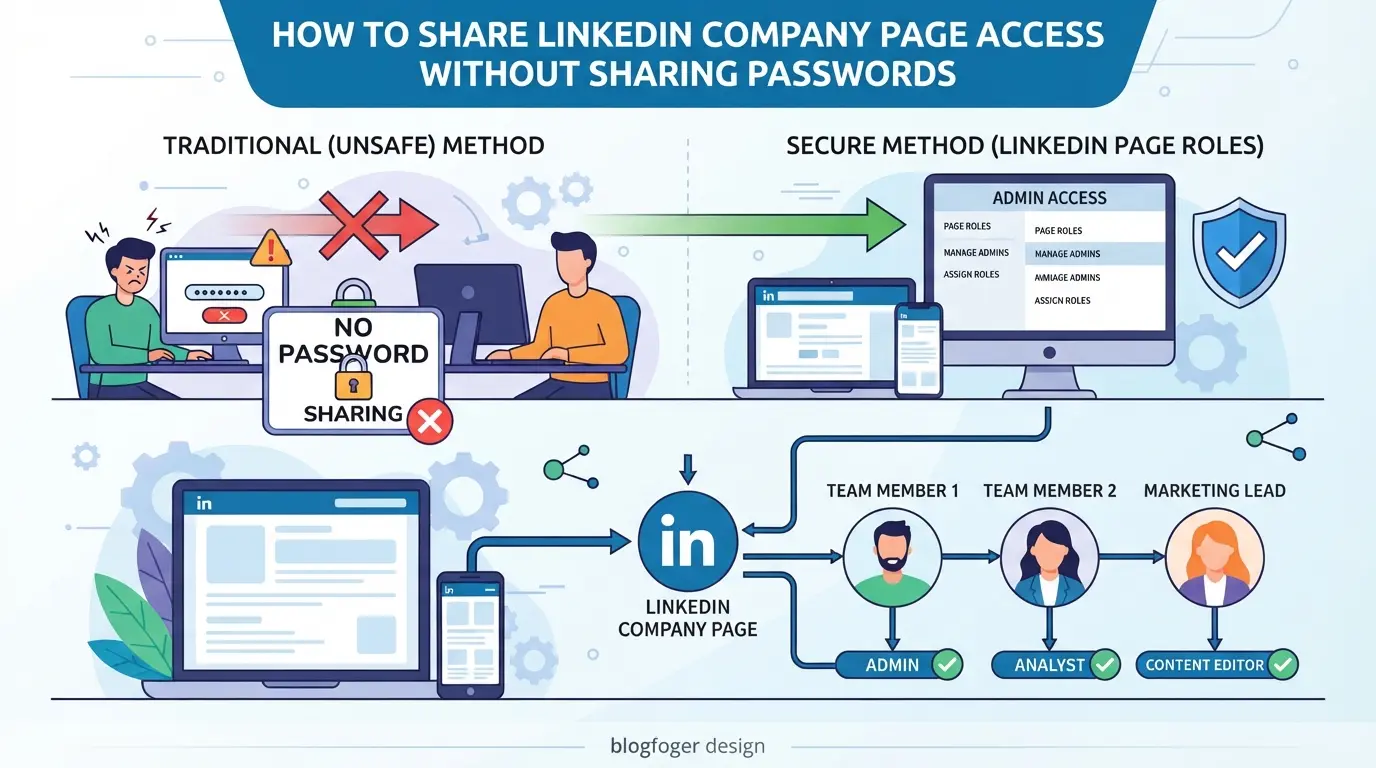
Вам не нужно раскрывать свой логин или рисковать страницей компании, в LinkedIn есть встроенные способы безопасно делегировать доступ. Если вам нужен кто-то, кто поможет управлять вашей страницей компании в LinkedIn, используйте администраторские роли LinkedIn вместо того, чтобы делиться паролем. Этот способ сохраняет ваши учетные данные в приватности, чистый след аудита и доступ под вашим контролем.
Шаг 1: Добавьте нового администратора или должность на странице вашей компании
- Откройте страницу вашей компании в LinkedIn и нажмите «Инструменты администратора» > «Управление администраторами».
- Нажмите «Добавить администратора» и введите имя профиля вашего товарища по команде в LinkedIn.
- Выберите правильную административную роль:
- Суперадмин: полный контроль, включая управление всеми админами.
- Контент-админ: может создавать и управлять публикациями.
- Аналитик: Можно просматривать только аналитику.
- Нажмите «Сохранить». Приглашённый пользователь получит уведомление в LinkedIn о приеме роли.
Если не видно опции приглашения, проверьте, есть ли у вас права суперадминов — только суперадмины могут добавлять других администраторов.
Шаг 2: Подтвердите и проверьте доступ
- Попросите вашего напарника войти в свой аккаунт LinkedIn и проверьте уведомления — он должен увидеть приглашение присоединиться к администратору.
- После того как они согласят, пусть обновят вашу страницу компании. Они должны увидеть переключатель «Просмотр администратора».
- Назначьте простую задачу, например, редактирование черновика поста или просмотр аналитики, чтобы убедиться, что у них есть правильный доступ.
- Если появилась ошибка разрешения, перепроверьте назначенную им роль и что приглашение было отправлено в правильный профиль LinkedIn.
Быстрый тест теперь предотвращает путаницу или пропущенные посты позже.
Шаг 3: Удалить или изменить доступ при необходимости
- Вернитесь к разделу «Управление администраторами» на странице вашей компании.
- Найдите пользователя в списке администраторов и нажмите «Удалить администратора» или измените его роль.
- Сохраняйте свои изменения. Доступ пользователя обновляется мгновенно, поэтому он сразу теряет права администратора.
- Если кто-то покидает вашу команду, действуйте быстро, чтобы отключить его доступ, даже ожидание дня может привести к нежелательным сообщениям или изменениям.
Всегда обновляйте список администраторов перед увольнением сотрудников или партнёров. Не думайте, что люди сами перестанут пользоваться доступом.
Если вам нужен только кто-то, кто поможет с вашим личным профилем в LinkedIn, рабочий процесс меняется. Следующий раздел рассматривает, как делегировать действия по личному профилю без передачи пароля.
Как позволить кому-то помочь с вашим личным профилем в LinkedIn (без раскрытия пароля)
LinkedIn не предлагает официальную делегацию личных профилей, поэтому вы не можете добавить администратора или помощника, как это возможно для корпоративных страниц. Если вам нужен кто-то, кто поможет публиковать сообщения, переписывать или отслеживать активность, нужно обойти это, желательно не передавая свои учетные данные.
Использование инструментов планирования контента с ограниченными правами
Некоторые сторонние инструменты для планирования позволяют предварительно одобрять публикации, а затем публиковать их в вашем профиле LinkedIn от вашего имени. Это может работать для запланированного контента, но эти инструменты не покрывают входящие почты, запросы на подключение или отчёты. Вам всё равно нужно подключить аккаунт один раз, и LinkedIn может показывать предупреждение, если обнаружит автоматизацию или нераспознанные входы.
Защищённое использование профиля браузера для временного доступа
Самый практичный способ делегировать работу LinkedIn без раскрытия пароля — создать отдельный профиль браузера на командном ноутбуке или выделенном компьютере, войти самостоятельно и позволить помощнику использовать только этот профиль. Это скрывает ваш настоящий пароль и ограничивает доступ к тому, что вам комфортно. Если что-то пойдёт не так, вы можете стереть этот профиль или выйти из аккаунта удалённо. Этот способ избегает прямого обмена учетными данными, но всё равно нужно следить за случайным раскрытием конфиденциальных сообщений или сохранённых паролей.
Чего следует избегать: переадресация писем, совместное использование паролей и неодобренные инструменты
- Никогда не пересылайте пароль или коды подтверждения LinkedIn — это самый быстрый способ потерять контроль.
- Избегайте расширений браузера или инструментов автоматизации, которые нарушают условия LinkedIn; вы рискуете потерять свой аккаунт.
- Не используйте автоматически пересылаемые письма или общие почтовые ящики для оповещений в LinkedIn; злоумышленники могут сбросить ваш пароль, если попадут в систему.
Если всё сделать правильно, контроль становится более строгим, но эти обходные пути всё равно имеют ограничения. Далее вы увидите, как команды справляются с этим в масштабе, не попадая в ловушки.
Как команды и агентства могут безопаснее делиться аккаунтами LinkedIn с DICloak
Многие команды сталкиваются с тем же препятствием: вы хотите делить доступ к LinkedIn для клиентских проектов, но передача паролей — это риск безопасности, а отзыв доступа позже — это беспорядок. Нативные инструменты LinkedIn охватывают только базовую делегирование страниц компании и не решают работу с личными аккаунтами или аудитские следы. Командам, которым нужен более сильный контроль, более чистый отключение и способ видеть, кто что сделал, стоит обратить внимание на инструменты на уровне рабочих процессов. Вот как команды могут настроить контролируемый и податливый процесс совместного использования аккаунтов LinkedIn с помощью DICloak, не раскрывая основной пароль и не доверяя каждому участнику.
Поддерживайте согласованный доступ с унифицированными настройками IP и отпечатков пальцев
Когда нескольким членам команды необходимо получить доступ к одному и тому же аккаунту LinkedIn, администраторы могут создать общий профиль браузера DICloak и настроить его отпечаток и пользовательский прокси. Каждый авторизованный участник использует этот общий профиль, поэтому его сессии отображаются с одинаковым отпечатком браузера и сетевым маршрутом, что снижает риск скачков доступа или несоответствий среды, вызывающих проверки безопасности. Это работает только если все используют один и тот же общий профиль и прокси; отдельные профили будут иметь разные отпечатки пальцев и могут вести себя по-разному. Объём здесь ограничен тем, как сессия браузера выглядит для LinkedIn, что не гарантирует, что LinkedIn будет рассматривать все входы как идентичные или игнорировать изменения местоположения.
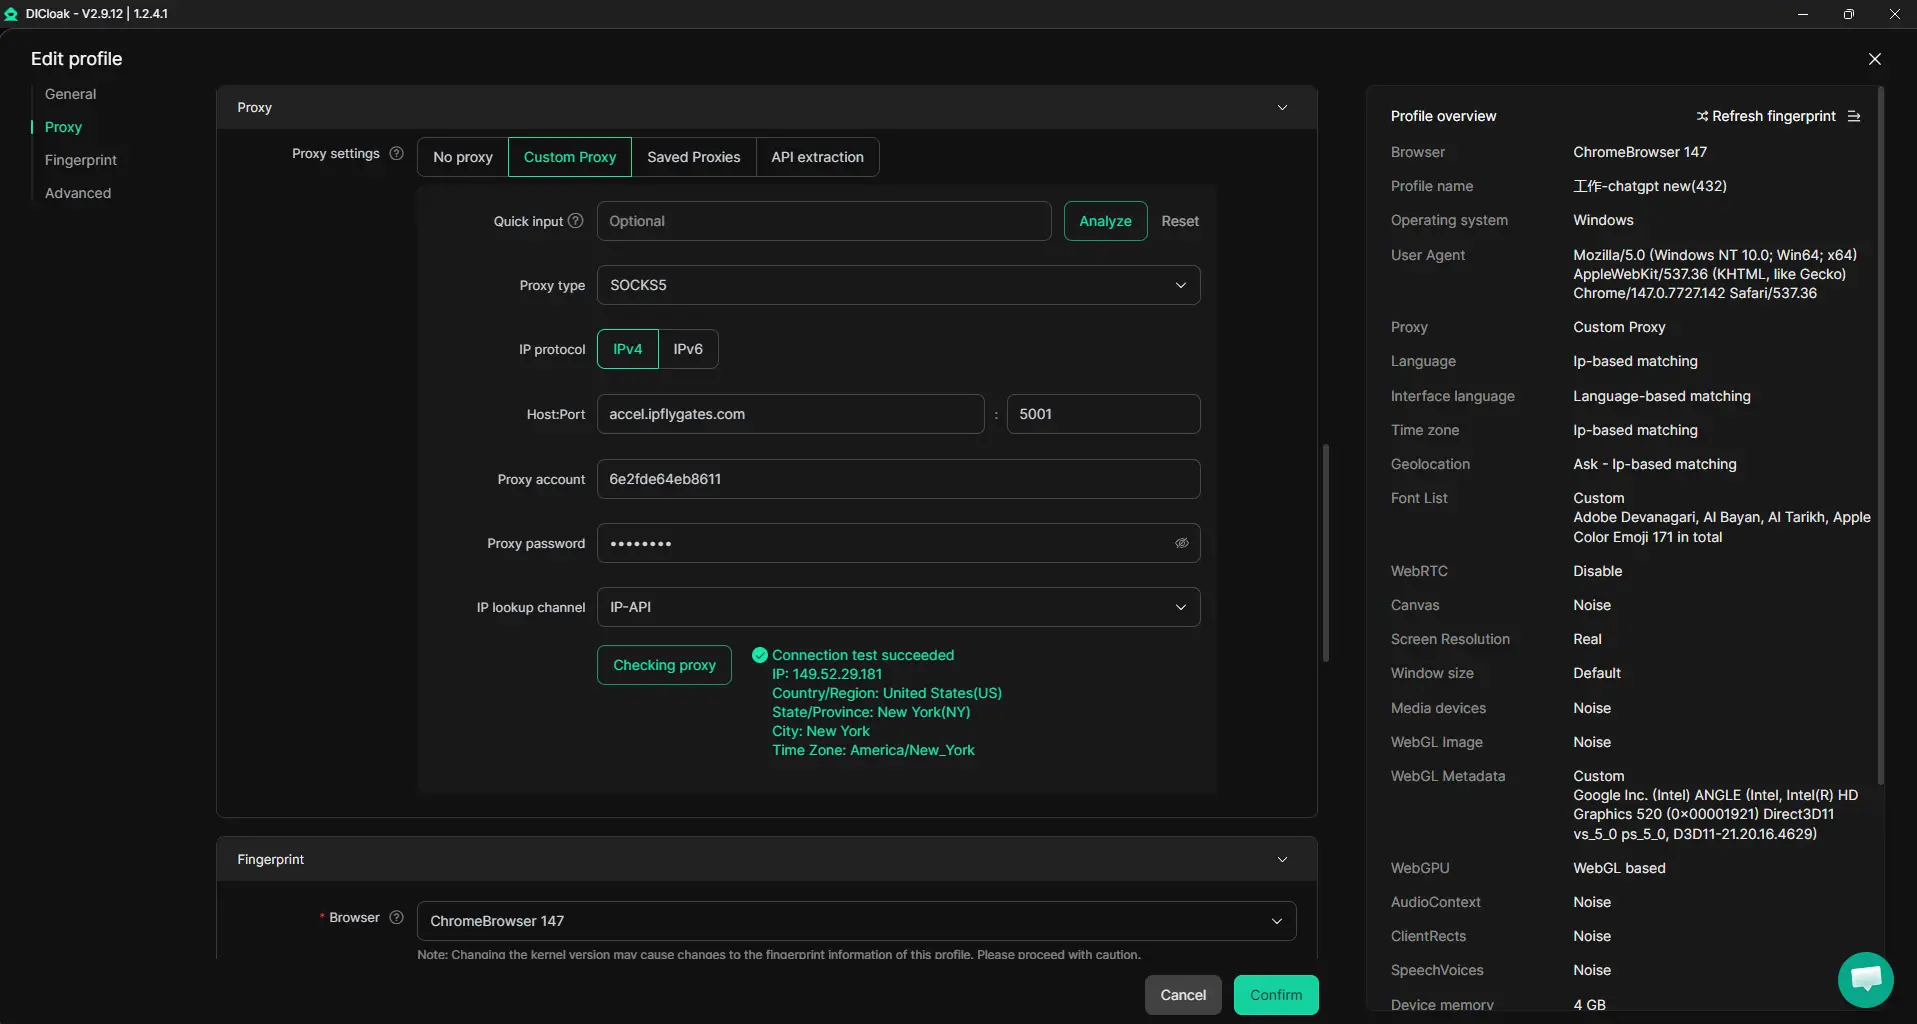
Управление доступом к профилю браузера для рабочих процессов с общими аккаунтами
Даже при общем профиле необработанные пароли, куки и конфиденциальные данные LinkedIn могут утекать, если участники имеют слишком большую видимость. Администраторы могут использовать настройки безопасности DICloak, чтобы блокировать доступ к сохранённым паролям, отключить просмотр файлов cookie и запретить пользователям открывать чувствительные страницы управления аккаунтами внутри общего профиля браузера. Там, где это возможно, ограничения на шифрование cookie и расширения могут дополнительно ограничить экспорт или вмешивание в члены команды. Главное преимущество в том, что команды могут сократить риск пароля и значительно усложнить возможность забрать учетные данные во время проекта. Контроль безопасности аккаунта защищает только данные внутри браузерного профиля, а не самого сайта LinkedIn.
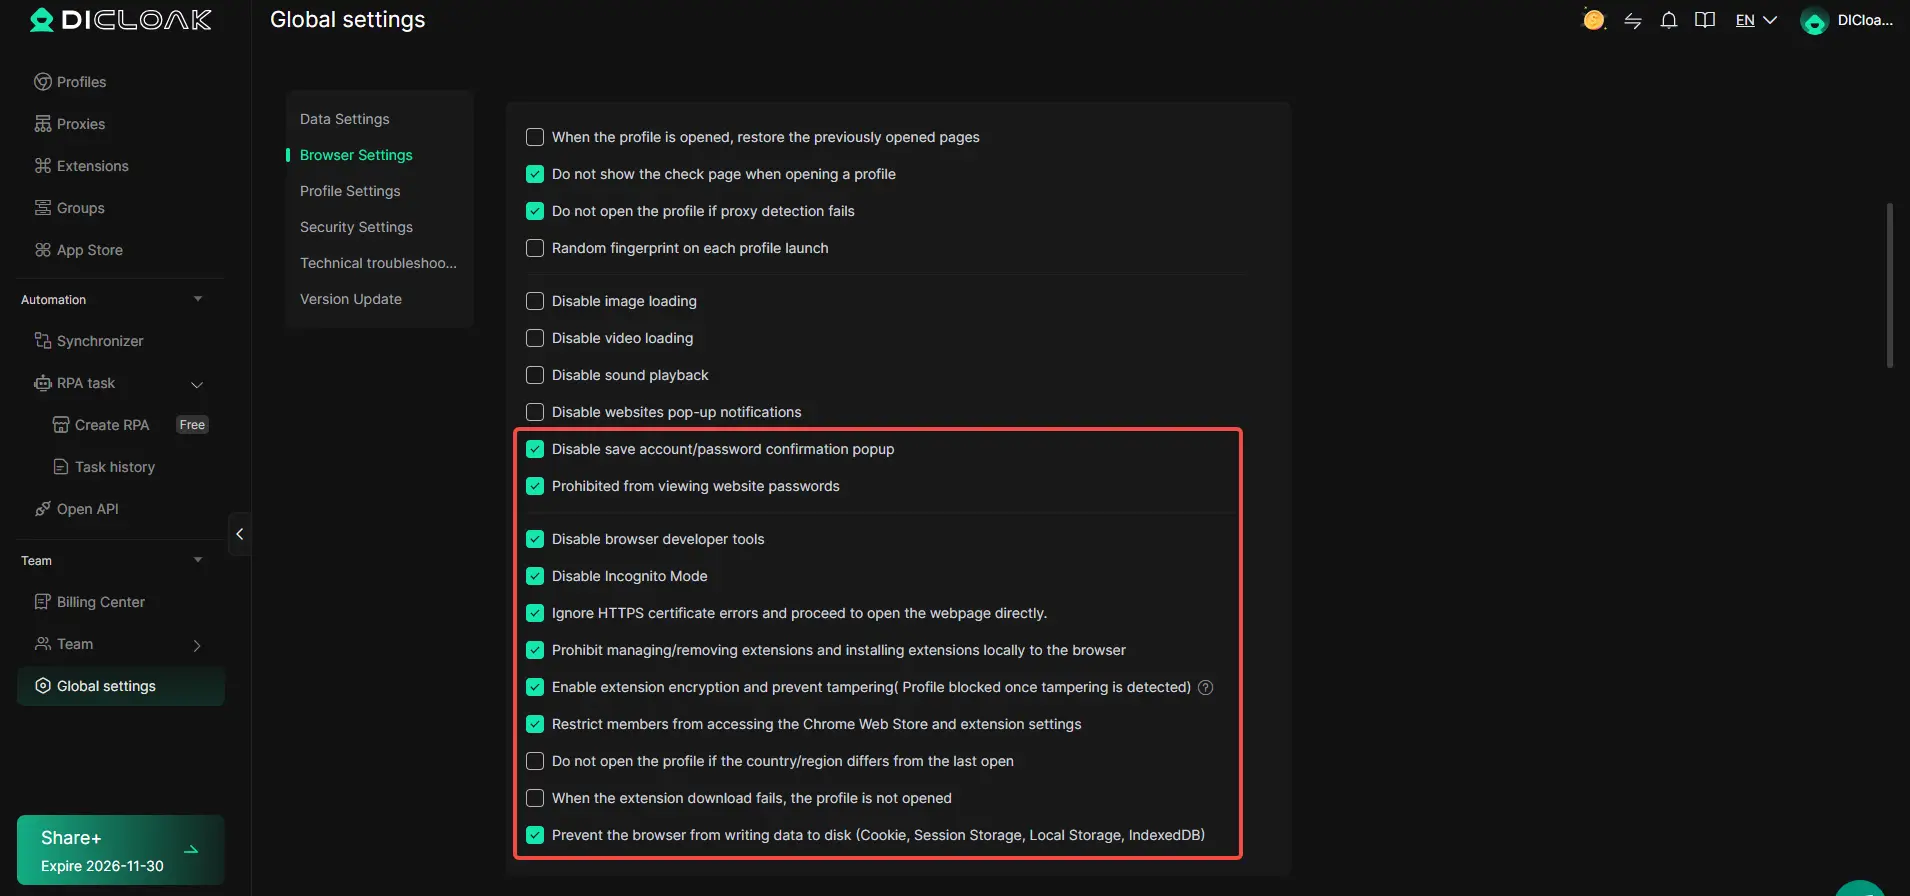
Управление командной работой и разрешениями
Следующий уровень — это детальный контроль над тем, кто может запускать общий профиль LinkedIn и что они могут делать внутри DICloak. Администраторы назначают участников в группы разрешений, ограничивая доступ, чтобы только нужные люди могли открывать назначенные профили или видеть определённые поля профиля. Например, помощник проекта может получить разрешение на запуск профиля LinkedIn, но не менять настройки прокси или экспортировать куки. Эти права применяются только к среде браузерного профиля DICloak; Собственные роли и настройки LinkedIn остаются отдельными.
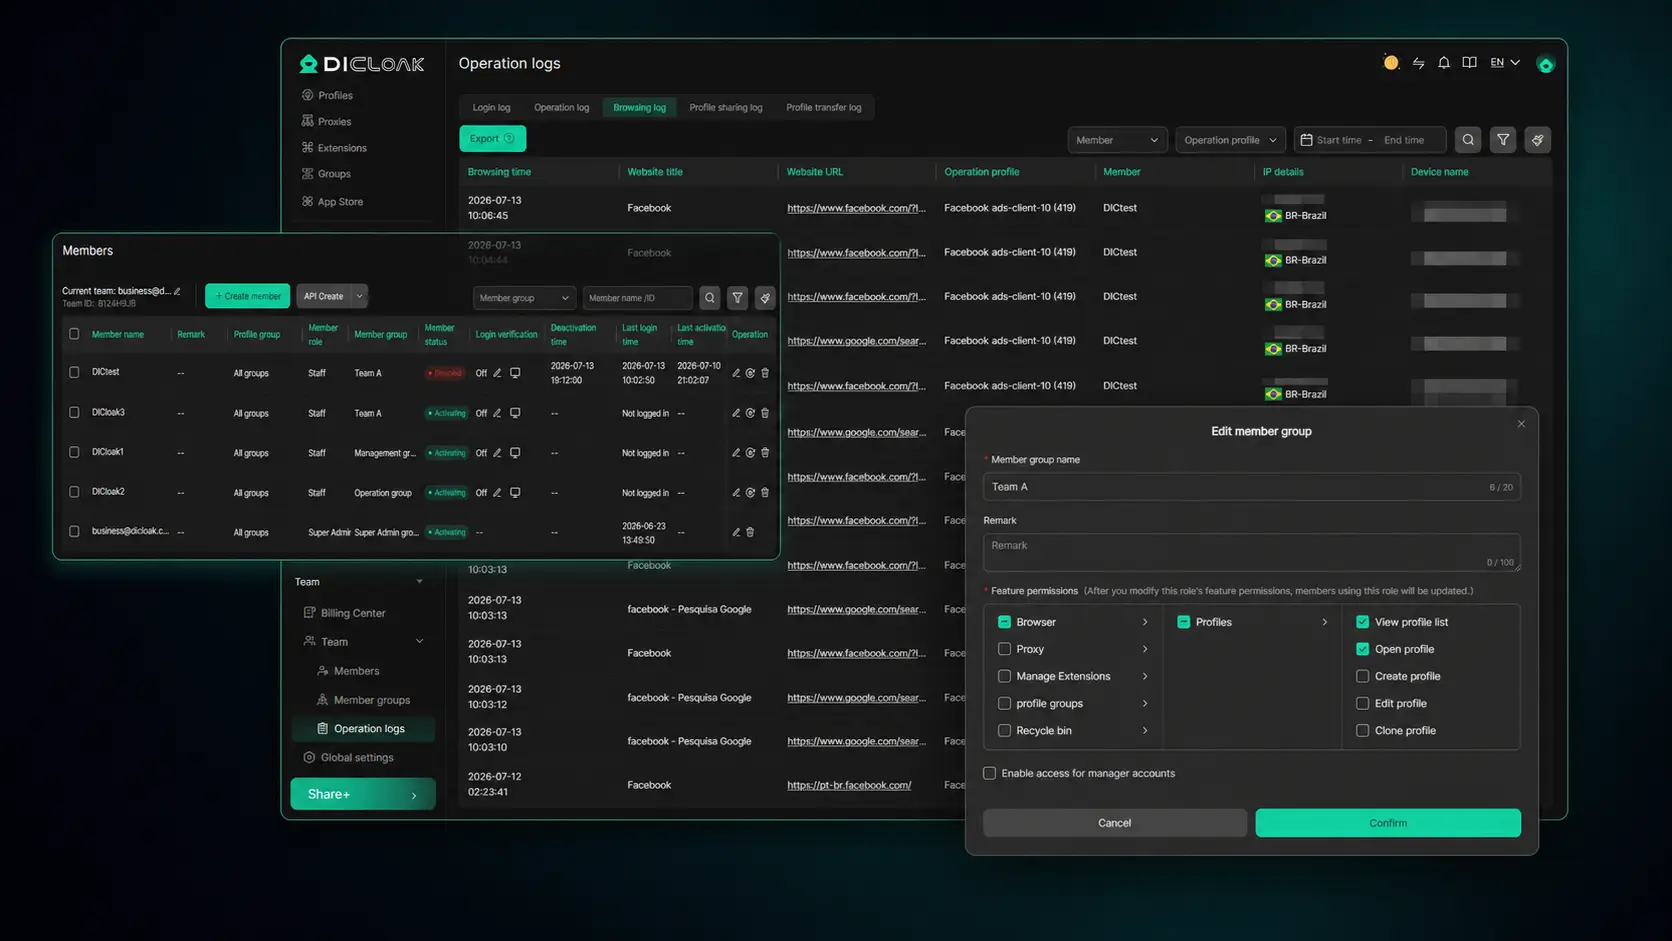
Эта настройка решает основные проблемы с совместным управлением аккаунтами команды: теперь отслеживание доступа и ограничение рисков — это процесс, а не суматох. Далее стоит посмотреть, где команды всё ещё ошибаются и какие короткие пути создают новые проблемы.
Распространённые ошибки и тревожные сигналы при обмене доступом в LinkedIn
Большинство проблем с аккаунтом возникают из-за простых, но избежаемых ошибок, пропуск этих предупреждающих знаков может привести к ограничению или даже блокировке профиля. Вот на что стоит обратить внимание, если вы хотите безопасно делиться доступом к LinkedIn.
Предоставление чрезмерных разрешений или забывание удалить доступ
Предоставление кому-то большего доступа, чем нужно, например, сделать краткосрочный подрядчик суперадминистратором, создаёт проблемы в будущем. Если вы забудете убрать после смены команды, старые пользователи всё равно могут действовать как вы или ваша компания. Проверка разрешений каждый квартал и удаление всех, кому сейчас не нужен доступ, закрывает большинство избежаемых пробелов.
Смешивание личных и деловых аккаунтов
- Никогда не позволяйте никому использовать ваш личный логин в LinkedIn для деловых задач.
- Назначайте должности на странице компании, а не делитесь своими основными данными.
- Держите логины агентств и личные аккаунты полностью отдельно.
Игнорирование местоположения и согласованности устройств
LinkedIn ищет странные шаблоны входа. Если двое людей переключаются между городами или устройствами, аккаунт может быть помечен, заблокирован или даже ограничен.
- Используйте по одному одобренному устройству или профилю браузера на каждого члена команды.
- Выбирайте стабильный прокси или офисный IP для всей общей работы.
- Избегайте входа из отдалённых стран или случайных сетей.
Лучшие практики для постоянной безопасности и сотрудничества аккаунтов LinkedIn
Раздача доступа к LinkedIn — это только начало, а поддержание безопасности аккаунта и эффективности команды требует регулярных проверок и очистки привычек.
Регулярно проверяйте и обновляйте разрешения на доступ
Установите ежемесячное напоминание, чтобы проверить, кто может получить доступ к вашему аккаунту в LinkedIn или странице компании. Для каждого пользователя или роли проверяйте, соответствует ли их доступ текущей должности и нужно ли кого-то удалить. Обращайте внимание на любые изменения в персонале: быстрое увольнение бывших сотрудников — лучший способ избежать накопления тихого риска.
Отслеживайте активность аккаунта и настраивайте оповещения
- Проверьте логи входа на наличие неизвестных устройств или местоположений
- Настройте уведомления по электронной почте о новых соединениях или изменениях профиля
- Действуйте быстро, если видите попытки входа вне рабочего времени
Обучайте свою команду гигиене безопасности
Даже при тщательной подготовке одна ошибка может выставить всю команду.
- Потребовать, чтобы каждый использовал уникальные, надёжные пароли
- Научите сотрудников сразу сообщать о странной активности
- Проверьте шаги доступа после любого инцидента или смены команды
Когда совместное использование аккаунта LinkedIn — неправильный выбор
В некоторых ситуациях обмен доступом к LinkedIn, даже с помощью инструментов или делегированных входов, становится реальным риском. Если вы работаете с чувствительными должностями, регулируемыми отраслями или любыми вещами, связанными с клиентскими данными, обмен может принести больше вреда, чем пользы.
Сценарии с высоким риском: чувствительные роли, регулируемые отрасли или клиентские счета
| Сценарий |
Основной риск |
Безопасная альтернатива |
| HR, юридические или финансовые услуги |
Нарушение соблюдения требований |
Циклы проектирования/утверждения контента |
| Клиентские аккаунты в социальных сетях |
Доверие клиентов, ответственность |
Отдельный доступ/отчетность |
| Регулируемые отрасли |
Аудит/юридическая подверженность |
Доступ только для чтения или API |
В таких случаях прямое совместное использование аккаунтов может нарушить правила, подвергнуть вас юридическим риску или сделать отслеживание инцидентов невозможным.
Лучше создавать отдельные аккаунты или использовать официальные API
Если ваш рабочий процесс требует полного разделения, создайте отдельные корпоративные профили или перейдите на официальный API LinkedIn для отчётности и автоматизации. Переход позволяет вам контролировать ситуацию и избегает проблем с соблюдением требований, не пытайтесь делиться доступом к аккаунтам LinkedIn, когда важны чёткие границы.
Часто задаваемые вопросы о разделе аккаунта LinkedIn без раскрытия паролей
Могу ли я поделиться доступом к LinkedIn своему ассистенту, не нарушая правила LinkedIn?
Вы можете делегировать доступ на страницу компании LinkedIn, используя админские роли LinkedIn, позволяя вашему ассистенту помогать управлять постами и сообщениями. Однако LinkedIn не разрешает делиться личными входами в профиль. Предоставление кому-либо вашего личного пароля может нарушить условия LinkedIn и поставить ваш аккаунт под угрозу блокировки.
Безопасно ли использовать сторонние инструменты для управления аккаунтами LinkedIn для клиентов?
Используйте только одобренные инструменты партнёров LinkedIn для управления страницами или кампаниями. Многие сторонние инструменты автоматизации или управления рискуют нарушить политику LinkedIn. LinkedIn активно обнаруживает и ограничивает аккаунты с помощью несанкционированной автоматизации. Всегда проверяйте репутацию и соответствие инструмента перед подключением аккаунта или клиентских аккаунтов.
Как мне отозвануть доступ к LinkedIn у человека, которому он больше не нужен?
Для страниц компании уберите роль администратора пользователя в разделе «Инструменты администратора». Для личных профилей измените пароль и просмотрите все активные сессии в настройках аккаунта, выходя из незнакомых адресов. Также проверьте подключённые приложения и отменьте доступ ко всему, что вам не знакомо.
Что делать, если LinkedIn отмечает мой аккаунт как необычную активность после обмена доступом?
Если LinkedIn пометит ваш аккаунт, немедленно прекратите совместное использование доступа. Следуйте инструкциям LinkedIn по защите аккаунта, например, сбросьте пароль. Используйте процесс восстановления аккаунта или апелляции, если он заблокирован. Чтобы избежать будущих проблем, делегируйте доступ только через официальные функции LinkedIn и избегайте обмена паролем.
Сколько людей могут безопасно получить доступ к аккаунту LinkedIn через DICloak?
DICloak поддерживает разные размеры команд в зависимости от вашего подписного плана. Каждому пользователю могут быть назначены конкретные права, поэтому вы сами контролируете, кто к чему доступен. Всегда проверяйте лимиты пользователей вашего плана и убедитесь, что у каждого члена команды есть только тот доступ, который ему нужен.
Сейчас самое время рассмотреть безопасные альтернативы, позволяющие сотрудничать над профессиональными профилями, не жертвуя конфиденциальной информацией. Оцените решения, предназначенные для безопасной делегирования доступа, и упростите свой рабочий процесс с уверенностью. Попробуйте DICloak For Free
 Бесплатные инструменты
 Плагин Cookie
 Генератор UA
 Генератор MAC-адресов
 Генератор IP-адресов
 Список IP-адресов
 Генератор кода 2FA
 Мировые Часы
 Проверка анонимности
 WebRTC Leak Test
 Генератор UUID
 Проверка прокси
 Проверка FB Рекламы
 AI-веб-скрейпинг
 Бесплатные SMM-инструменты
 Проверщик теневой блокировки Twitter
 Проверка имени в Instagram
 UTM-генератор
 Генератор username
 AI генератор хэштегов
 Генератор заголовков LinkedIn
 Размер изображений для соцсетей


