Застряли на странице входа с размытыми изображениями или искривлёнными буквами, которые едва читаете? Именно тогда большинство начинает задумываться, что на самом деле стоит за этими головоломками и не являются ли они чем-то большим, чем просто головная боль. Если вы пытались зарегистрироваться на новые аккаунты, автоматизировать рабочие процессы или управлять несколькими профилями, вы, вероятно, столкнулись с этой стеной: сайт запускает CAPTCHA, вы замедляетесь, а иногда терпите неудачу, даже будучи человеком.
Вот в чём загвоздка: CAPTCHA-коды были созданы для обнаружения ботов, но границы становятся размытыми. Инструменты и скрипты пытаются их обойти, в то время как платформы постоянно меняют процесс этих тестов. Так что понимание, что такое капча-код и почему сайты предлагают вам разные типы — это не просто викторина. Речь идёт о том, чтобы не быть заблокированным, не потерять доступ и не сбить с толку собственный процесс.
Настоящий вопрос глубже, чем просто «что значит капча». Вам нужно знать, как капча работает под капотом, с какими типами вы столкнётесь в 2026 году и почему некоторые рабочие процессы проваливаются, даже если вы делаете всё «правильно». Если вы пропустите эти детали, вы начнёте гадать, и тогда аккаунты будут отмечены или забанены по причинам, которые кажутся случайными.
Начните с основ: вот что такое код CAPTCHA, почему он везде и что именно тестирует.
Что на самом деле означает код CAPTCHA в 2026 году?
CAPTCHA код — это тест, созданный для отделения людей от ботов, обычно при входе, регистрации или совершении транзакции. В 2026 году эти тесты сводятся не только к кликам по картинкам, они настроены на выявление даже самых умных скриптов и автоматизированных инструментов, что делает их передовой защитой для любого веб-сервиса, заботящегося о безопасности аккаунтов.
Почему существуют коды CAPTCHA
Сайты используют CAPTCHA для блокировки спам, скрапинга или захвата аккаунтов ботами. Эти коды требуют проверки человека в критический момент, когда происходит новый вход, регистрация или конфиденциальное действие.
Как менялось определение со временем
В начале 2000-х CAPTCHA означали извилистые буквы, которые едва можно было прочитать. Боты стали умнее, и задачи менялись. К 2026 году то, что считается CAPTCHA, может означать что угодно — от выбора изображения («click all buses») до невидимых тестов, отслеживающих движение курсора. Сейчас многие сайты используют головоломки на базе ИИ или поведенческий анализ на фоне вместо того, чтобы вообще показывать код. Например, некоторые системы оценивают вас по тому, как вы двигаете мышью или печатаете, а вызов показывают только если вы выглядите подозрительно. Компромисс: более сложные CAPTCHA блокируют больше ботов, но раздражают реальных пользователей, особенно когда головоломка неясна или система неправильно читает человека как скрипт. Самая распространённая ошибка? Пользователь вводит правильный ответ, но всё равно получает отказ, потому что система отмечает браузер или сеть как «бот-подобные», и апелляция нельзя.
Что означает CAPTCHA (и чего она не символизирует)
- Классическое значение — «Полностью автоматизированный публичный тест Тьюринга для различия между компьютерами и людьми».
- Дело не всегда в каком-то коде, некоторые CAPTCHA теперь молчат, работают в фоновом режиме.
- Самый большой миф: прохождение CAPTCHA доказывает, что вы в безопасности. В 2026 году это лишь доказывает, что система считает вас не ботом, и этот статус может меняться с каждой сессией.
Следующий шаг — изучить, как эти тесты действительно работают для остановки ботов, и что эти системы проверяют за кулисами.
Как работают CAPTCHA коды, чтобы остановить ботов?
CAPTCHA-коды останавливают ботов, давая пользователям задачу, которую большинство скриптов не могут надёжно решить, а затем наблюдают за их поведением во время испытания. Дело не только в выделении светофоров или написании размытого текста. Настоящая проверка — совпадают ли ваши ответы и поведение с тем, что сделал бы человек.
Процесс верификации человека
Вас просят решить головоломку: например, выбрать все лодки в фотосетке, набрать искажённые буквы или нажать галочку. Эти задания кажутся простыми для реальных людей, но сбивают с толку ботов, которые не «видят» изображения или не справляются с странными буквами. Большинство ботов ломаются, когда не могут обработать визуальные узоры, особенно при случайном фоне, вращении или шуме.
Какие данные CAPTCHA собирает вне вызова
То, что скрыто под капотом, гораздо глубже, чем видимая викторина. Современные CAPTCHA собирают данные из вашего браузера и устройства, размера экрана, языка, часового пояса, установленных шрифтов и даже того, с какой скоростью вы кликаете или двигаете мышью. Если вы легко пройдёте головоломку за полсекунды идеальными, ровными линиями мыши, система отмечает это как «бот-подобное». С другой стороны, нестабильный путь мыши, несколько задержек или обычные задержки между кликами выглядят гораздо более человеческими.
Некоторые CAPTCHA также отслеживают, есть ли у вашего браузера плагины, известные для автоматизации, вы пришли из свежей сессии или ваш IP-адрес в подозрительном списке. Риск в том, что если вы используете скрипт или инструмент автоматизации браузера , который забудет рандомизировать эти сигналы, вас пометят ещё до того, как ответите на вызов. Большинство проблем с автоматизацией — это не головоломка, а невидимое отслеживание и то, как вы взаимодействуете со страницей.
Распространённая ошибка выглядит так: вы мгновенно решаете сетку изображений, но сайт замечает, что ваша мышь так и не переместилась по плиткам, или ваш отпечаток браузера идентичен тысячам других попыток в тот день. Вот тогда возникают новые трудности или, что ещё хуже, блок.
Почему некоторые боты всё ещё проходят (и как)?
- Боты машинного обучения теперь могут «видеть» изображения и решать простые CAPTCHA, особенно если шаблоны повторяются.
- Фермы, решающие CAPTCHA, используют реальных людей, которым платят, чтобы решать задачи и возвращать ответ боту.
- Некоторые сайты используют слабые или устаревшие задачи, которые не успевают за публичными скриптами решателей, поэтому автоматизация проходит.
Следующее, на что стоит обратить внимание — какие типы CAPTCHA распространены в 2026 году и почему некоторые из них ботам гораздо сложнее взломать, чем другие.
Какие основные типы CAPTCHA кодов (с примерами 2026 года)?
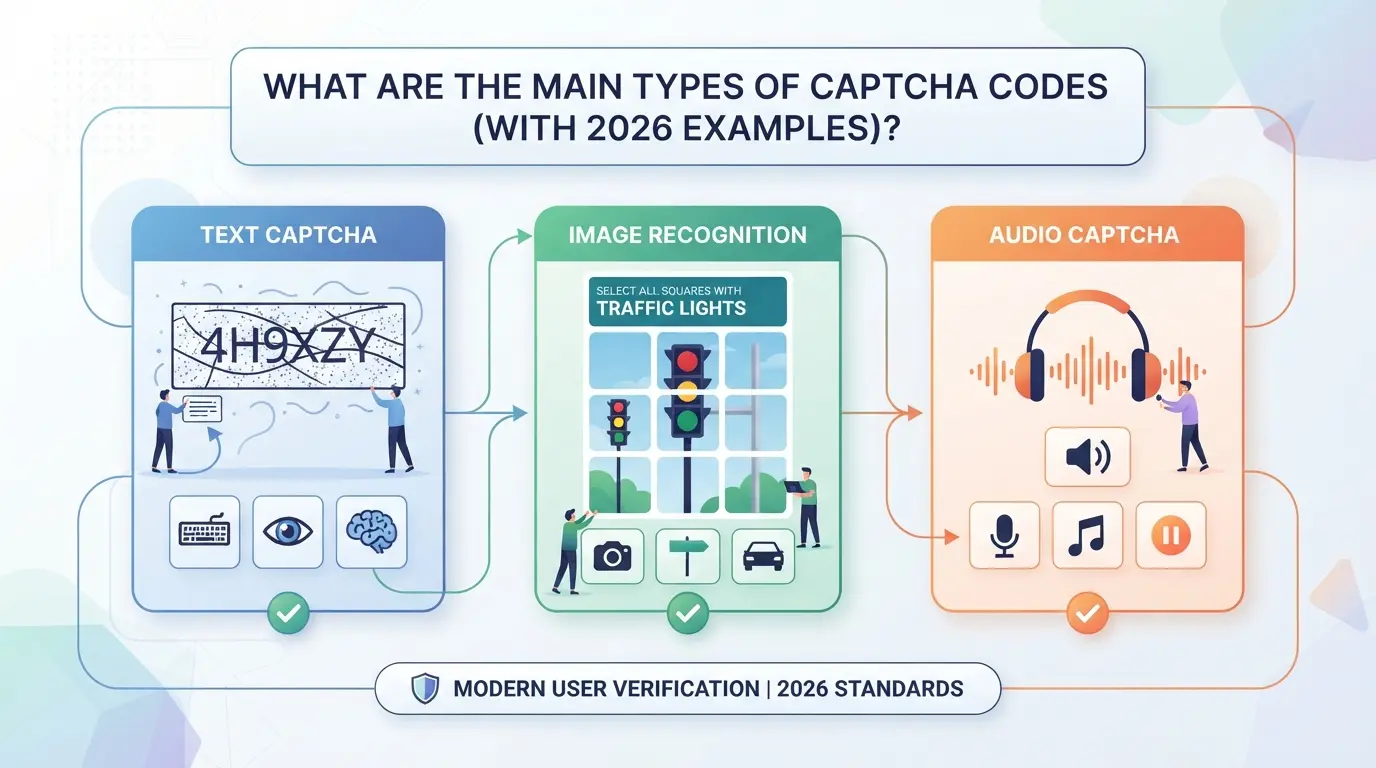
Каждый сайт использует разные тесты, но большинство относятся к нескольким категориям. Вот как работают основные типы CAPTCHA в 2026 году: реальные примеры и то, что может пойти не так, если выбрать неправильный подход.
Текстовые CAPTCHA
| Тип CAPTCHA |
Пример (2026) |
Сильные сторони |
Слабые места |
| Искажённый текст |
9wR7K, скрученный шрифт, шум |
Просто добавлять, недорого |
OCR-боты нарушают множество шаблонов |
| Комбинированные цифры/буквы |
X4nL8 , перекрывающиеся символы |
Сложнее для скриптов |
Ограничения доступности, ошибка пользователя |
| Запутанные слова |
«Яблоко» с фоном |
Настраиваемая сложность |
Решатели ботов быстро адаптируются |
Даже в 2026 году простые текстовые CAPTCHA легко могут сломаться ботами с помощью OCR или платных сервисов по решению решений. Чаще всего они не работают, когда сайты повторно используют старые шаблоны.
CAPTCHA для распознавания изображений и объектов
Фотосетки, которые требуют «нажать на все светофоры» или «выбрать каждый пешеходный переход», теперь повсюду. Но модели ИИ могут решать самые распространённые наборы изображений, тогда как люди испытывают трудности с размытыми или неоднозначными фотографиями. Доступность быстро падает, экранные читатели не могут интерпретировать эти сетки, а медленные соединения могут вообще не загружать их.
Аудио- и математические CAPTCHAs
Аудиокапча («введи то, что слышишь», искажённые цифры, слойный шум) направлены на помощь пользователям с плохим зрением. На практике звук часто слишком искажен как для людей, так и для ботов. Простые математические головоломки («что такое 8 + 3?») легко решать скриптами, но замедляют реальных пользователей, особенно на мобильных устройствах.
Невидимые и поведенческие каптчи
CAPTCHA без клика (например, reCAPTCHA v3) работают в фоне, оценивая пользователей по движению мыши, скорости набора текста и отпечаткам устройств. Они почти невидимы для человека, но могут заблокировать вас, если ваша установка выглядит «неестественно», например, если вы используете инструменты автоматизации или слишком быстро вращаете прокси .
Индивидуальные и корпоративные CAPTCHA в 2026 году
Корпоративные CAPTCHA теперь включают биометрические проверки (например, сканирование лица, голосовой образец) или отпечаток устройств. Некоторые платформы используют адаптивную логику: если ваш шаблон входа меняется, система вызывает более сложный вызов. Их сложно автоматизировать, но они могут заблокировать легальных пользователей, если они путешествуют, меняют устройства или используют инструменты конфиденциальности.
Если сосредоточиться только на прохождении базового теста, вы пропустите новые, менее заметные трудности, а именно с них начинаются большинство реальных неудач. В следующем разделе рассматривается, что может пойти не так при использовании CAPTCHA.
Каковы реальные риски и недостатки использования CAPTCHA-кодов?
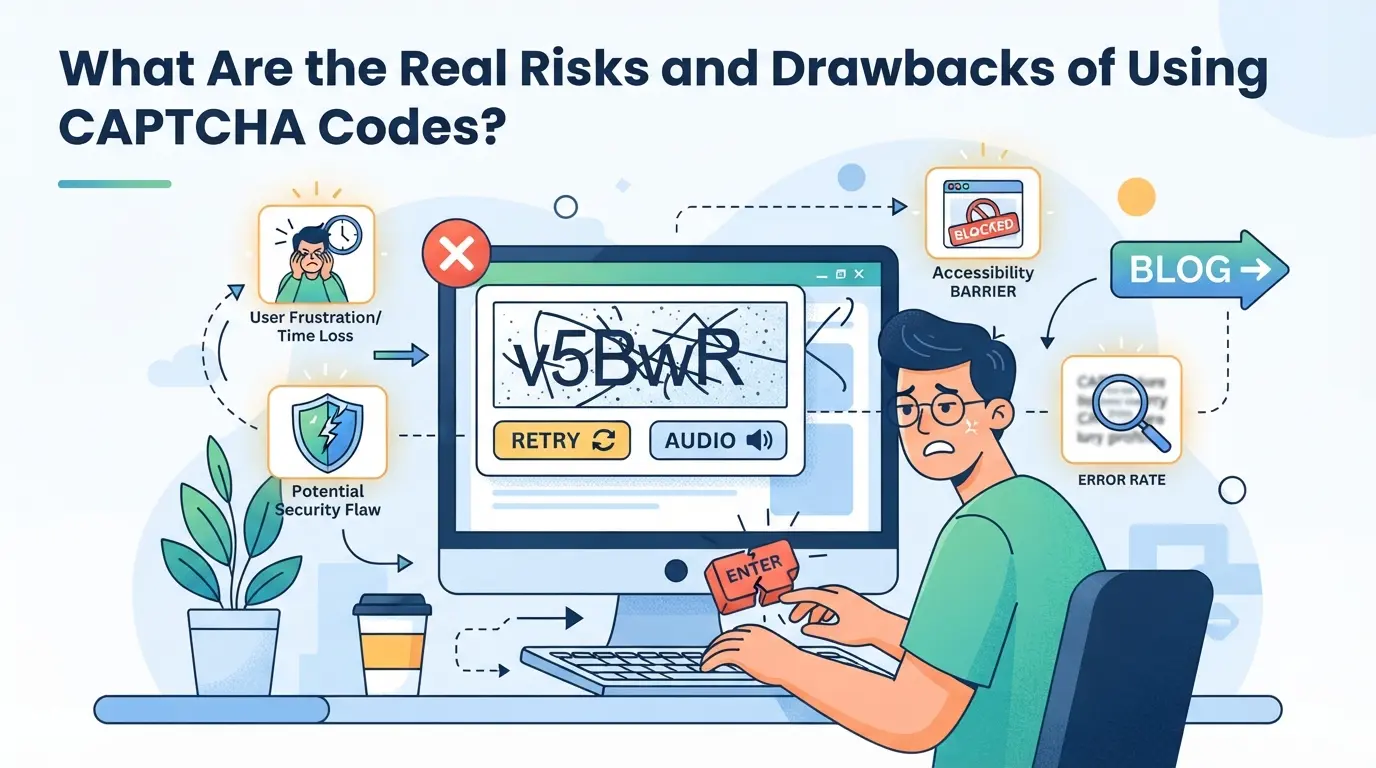
Пользовательский опыт и потеря конверсии
Коды CAPTCHA раздражают реальных пользователей больше, чем ожидают большинство операторов. Процент отказов резко растёт, когда люди сталкиваются с нечитаемыми головоломками или медленными тестами изображений, особенно на мобильных устройствах. Потеря конверсий быстро накапливается, если даже небольшой процент пользователей уходит вместо решения задачи.
Проблемы с доступностью и соблюдением законодательства
Сайты, основанные на визуальных или аудио CAPTCHA, могут случайно блокировать пользователей с инвалидностью, что создает юридический риск.
- Слепые пользователи могут не решать визуальные головоломки; даже аудиоальтернативы часто подводят экранные считыватели.
- Соблюдение CAPTCHA без регулярных проверок доступности подвергает вас риску судебных исков или штрафов за несоблюдение в регионах, где применяются ADA или GDPR.
Слабости безопасности и обходные пути ботов
Боты больше не всегда застряли у ворот. Дешёвые сервисы для решения CAPTCHA и скрипты ИИ могут решать простые головоломки за считанные секунды, поэтому код на странице не гарантирует реальную проверку человеком. Полагаться только на CAPTCHA оставляет пробел в вашей защите.
Операционные накладные расходы для команд с несколькими аккаунтами
Команды, управляющие многими аккаунтами, сталкиваются с CAPTCHA гораздо чаще, чем одиночные пользователи. Это дополнительное трение приводит к потере времени, повторяющимся входам и ошибкам сессий, особенно при несогласованных настройках браузера или прокси. Это напрямую снижает эффективность и надёжность.
Как снизить трение с CAPTCHA и риски для аккаунта при управлении несколькими аккаунтами
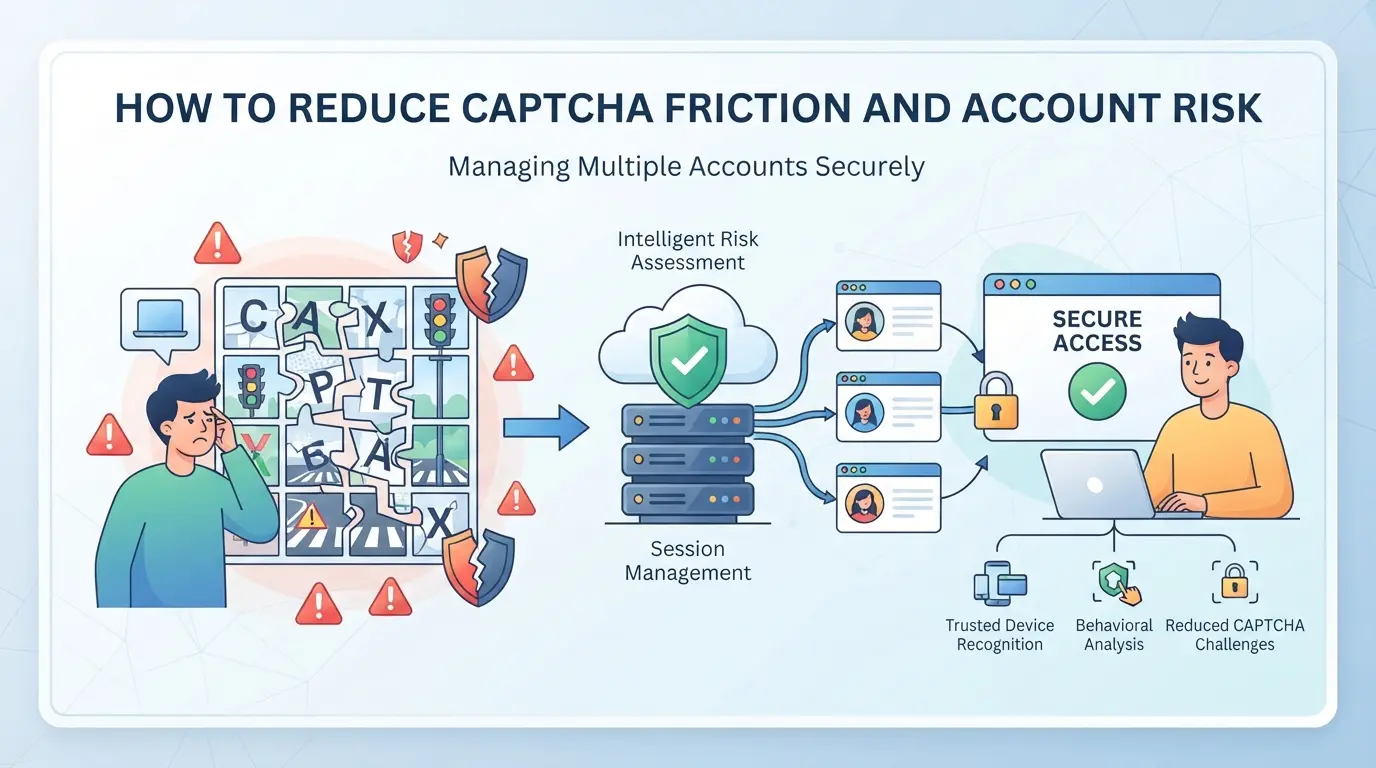
Если вы постоянно получаете CAPTCHA тесты при каждом входе или действии, проблема обычно не просто в невезениях. Большинство триггеров возникают из-за непоследовательных настроек, повторяющихся отпечатков пальцев или небрежных прокси-привычек, а не из-за того, что сам капча-код является капчей, а из-за того, что ваш рабочий процесс сигнализирует платформе.
Поддерживайте согласованность окружений браузера
Смена браузера, операционной системы или размера экрана во время сессии — тревожный сигнал для автоматизированных систем. Они отслеживают изменения и повышают риск CAPTCHA или даже блокировок. Вот как сократить количество ложных триггеров:
- Придерживайтесь одного профиля браузера на каждый аккаунт. Смена браузера или устройств между входами — классический шаблон для отмеченной активности.
- Держите обновления и расширения браузера стабильными, обновление или добавление новых плагинов может изменить ваш отпечаток и вызвать новые тесты.
- Сопоставьте часовой пояс и языковые настройки с местоположением вашего прокси. Несоответствие здесь часто приводит к трениям, особенно после смены местоположения.
Используйте надёжные прокси и избегайте пересечения IP
Общие или чёрные прокси почти гарантируют больше CAPTCHA. Чтобы снизить риск:
- Назначайте отдельный прокси каждому аккаунту, никогда не используйте IP между учётными записями.
- Тестируйте прокси перед использованием; медленный или отмеченный IP может вызвать CAPTCHA, даже если всё остальное выглядит нормально.
Избегайте шаблонов автоматизации, похожих на ботов
Запуск скриптов, которые быстро проходят через логины или заполняют формы с сверхчеловеческой скоростью, — это простой способ получить пометку.
- Меняйте тайминг между действиями, фиксированные задержки создают впечатление сценария.
- Рандомизируйте движение мыши и прокрутку; прямые линии и мгновенные щелчки — это отличный знак.
- Добавьте ручные действия, если заметите скачок в подсказках CAPTCHA.
Отдельные профили для каждого аккаунта
Смешивание аккаунтов в одном профиле браузера приводит к утечкам файлов cookie и информации о устройстве, что облегчает обнаружение. Держите всё в изоляции:
- Создайте уникальный профиль браузера для каждого аккаунта.
- Никогда не регистрируйте несколько аккаунтов через один профиль или устройство.
- Удалите файлы cookie и кэш между аккаунтами, чтобы избежать перекрёстного загрязнения.
Следуйте этим шагам, и вы увидите меньше прерываний CAPTCHA и меньше неожиданных блокировок. Далее: как настроить отдельные профили браузера и назначения прокси для более безопасной работы с несколькими аккаунтами.
Использование DICloak для разделения профилей браузера и прокси в рабочих процессах CAPTCHA с несколькими аккаунтами
Ручные настройки не работают, если вы запускаете более нескольких платформенных аккаунтов, общее хранилище браузера и переработанные IP-адреса почти гарантируют повторные триггеры CAPTCHA. Для операторов или команд, которым нужно поддерживать чистоту рабочих процессов аккаунтов, DICloak предоставляет возможность настраивать изолированные профили браузера и назначать пользовательские прокси на каждый профиль. Этот подход не управляет, не обходит и не гарантирует результаты с помощью CAPTCHA-кодов; он просто не позволяет сигналам браузера и сети смешаться между аккаунтами, что и происходит с большинства флагов среды.
Создание изолированных профилей браузера с пользовательскими отпечатками пальцев в DICloak
Операторы могут создать отдельный профиль браузера DICloak для каждой учётной записи платформы, настраивая сигналы отпечатков пальцев, такие как операционная система, User Agent, часовой пояс и геолокация. Это предотвращает пересечение сессий, cookie и локального хранилища между аккаунтами, снижая вероятность того, что платформа увидит несколько входов с одного устройства. На практике создатель или команда создаёт профиль, проверяет доступные элементы управления отпечатками пальцев и использует этот профиль только для назначенной учетной записи, никогда не для двух одновременно. Область ограничена: разделение на уровне профиля и поддерживаемые настройки отпечатков пальцев, а не принятие платформы или невидимость.
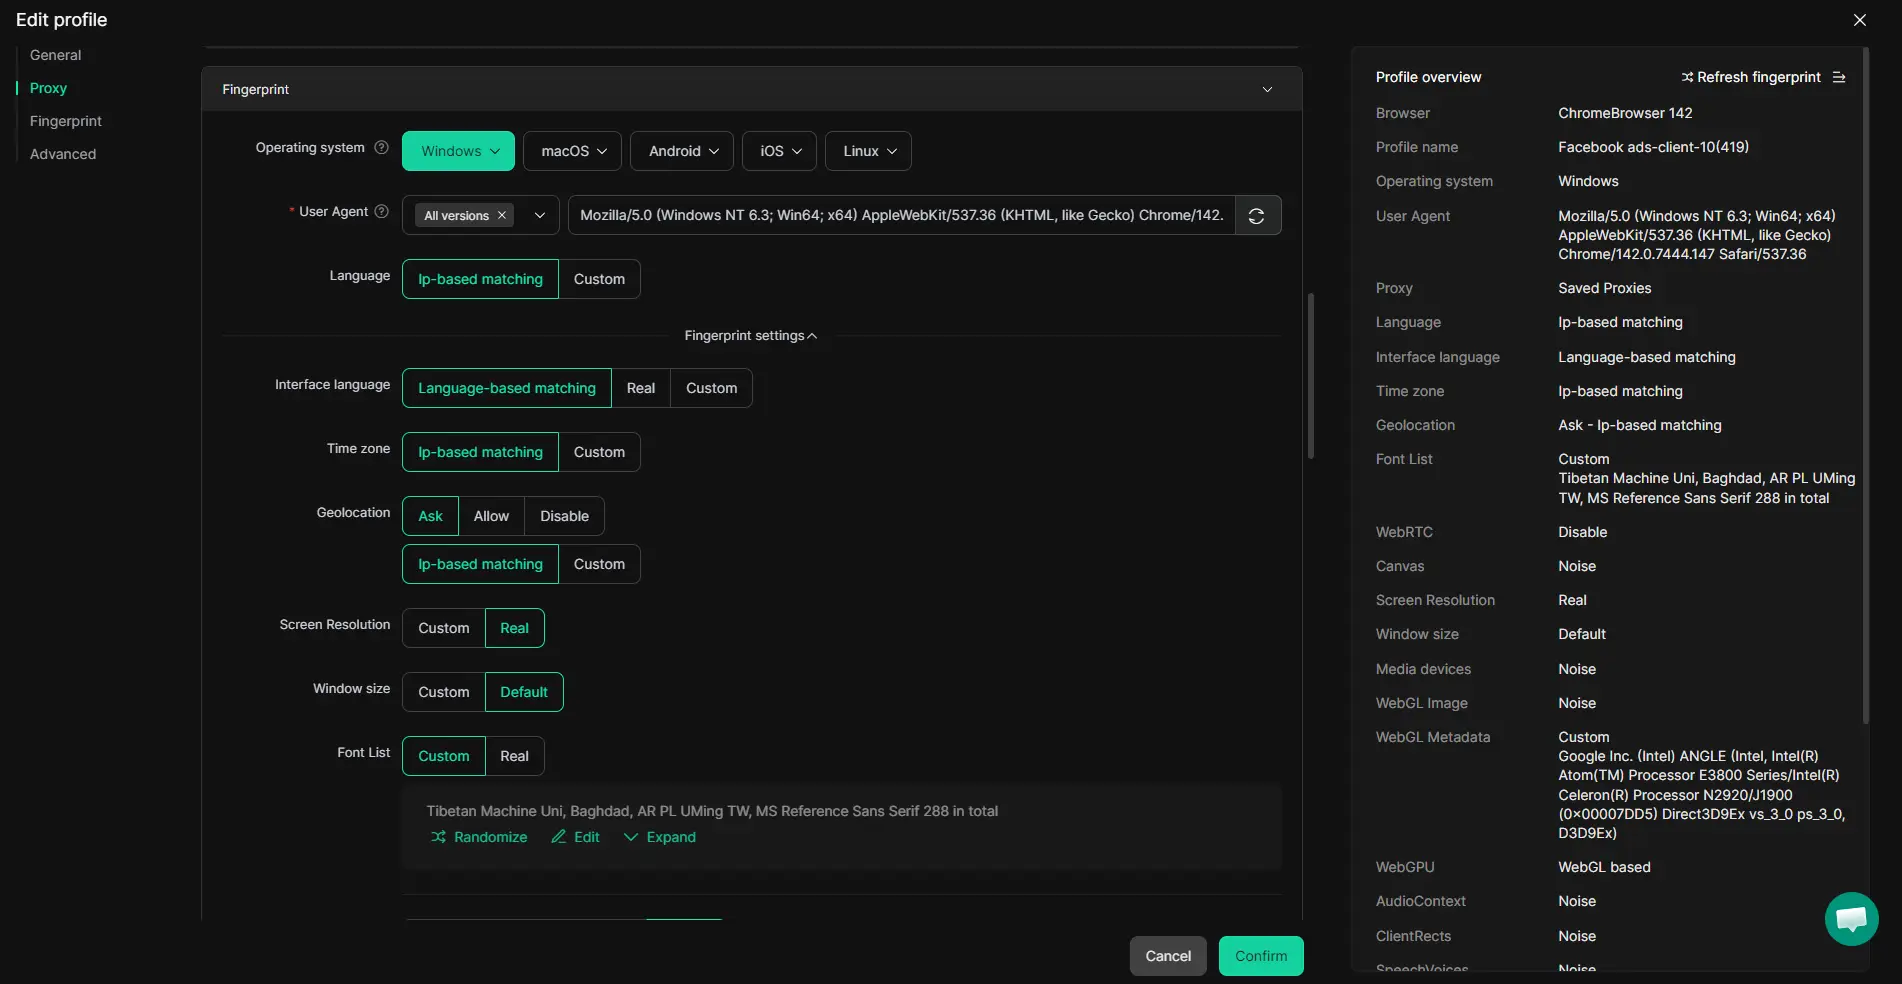
Настройка пользовательских прокси для каждого профиля в DICloak
Повторяющиеся запросы CAPTCHA часто ведут к повторно использованным или отмеченным IP-адресам. DICloak позволяет операторам вводить свои собственные данные прокси, хост, порт, протокол, имя пользователя и пароль в каждый профиль, затем запускать встроенный тест соединения и подтверждать, что обнаруженный IP-адрес выхода и страна соответствуют предполагаемому рабочему процессу. Это позволяет согласовывать браузерные и сетевые среды для каждой учетной записи, но сам прокси всегда выбирается и тестируется пользователем. DICloak не предоставляет, не ротирует и не гарантирует качество прокси; соединение применяется только на уровне профиля браузера.
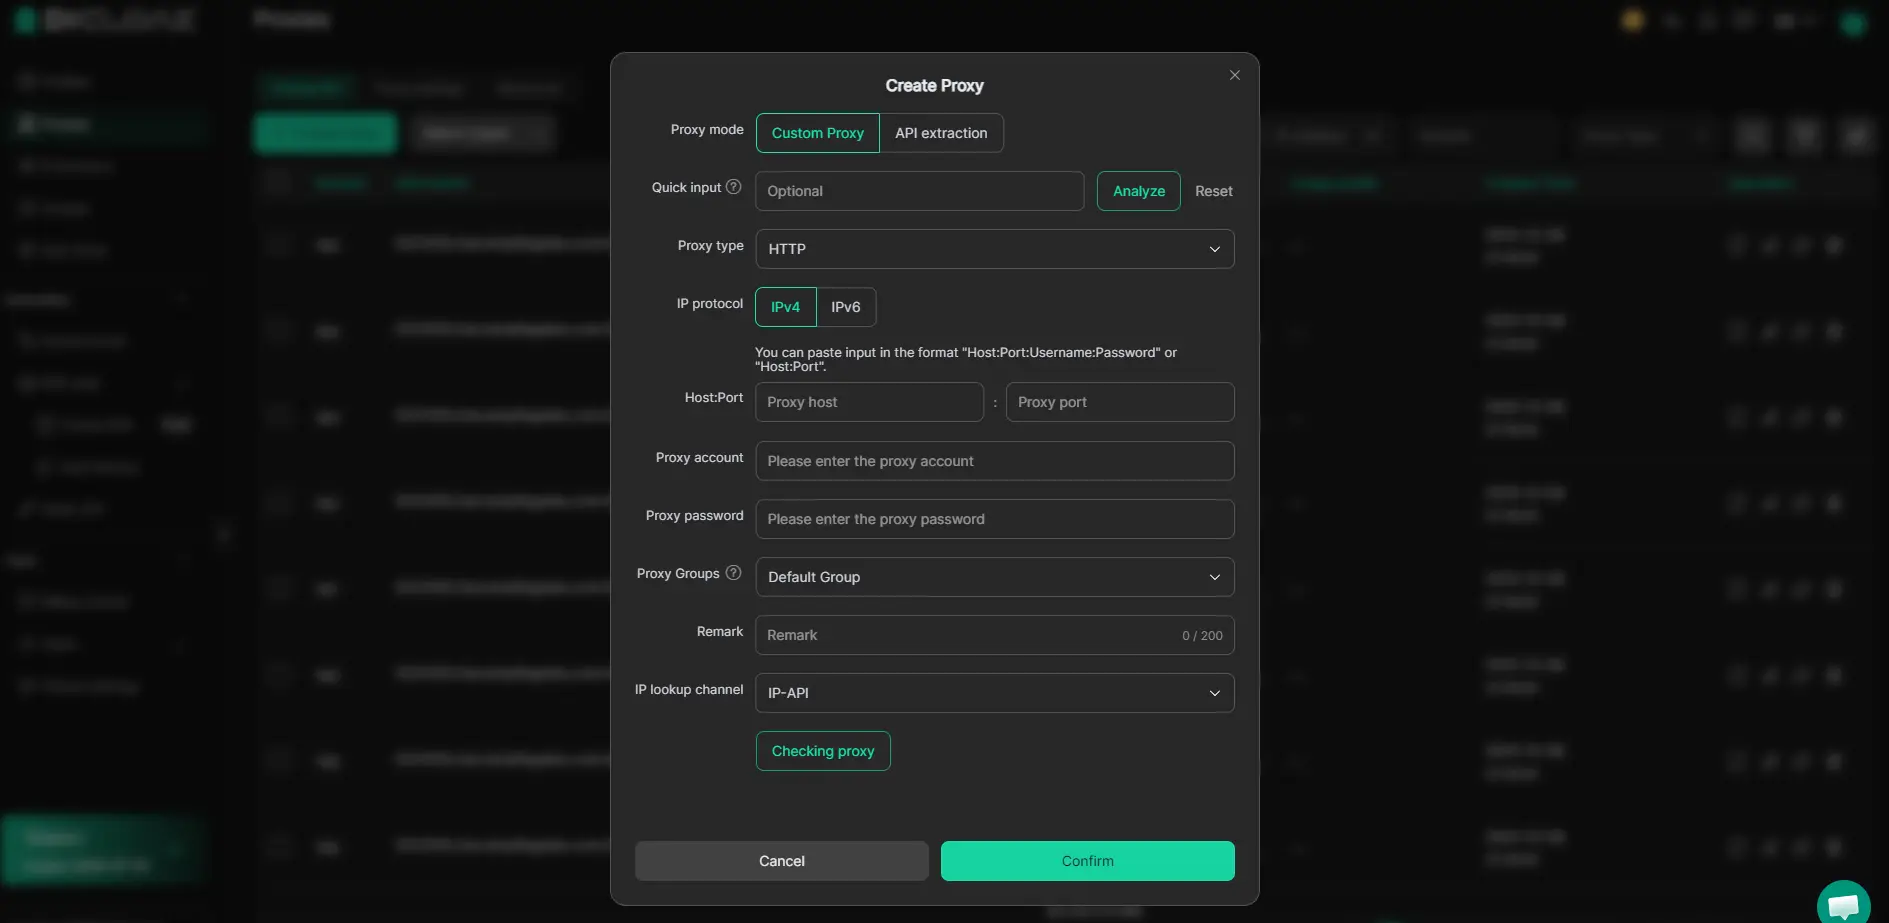
Командам, которым нужны дополнительные уровни, такие как аттестация устройств или проверки поведения, следует взвесить эти базовые настройки с вариантами, рассмотренными в следующем разделе.
Когда альтернативы CAPTCHA или дополнительные уровни безопасности имеют смысл
Не каждый рабочий процесс должен начинаться и заканчиваться на CAPTCHA. Если вы работаете с чувствительными входами или наблюдаете высокий уход пользователей, другие уровни безопасности могут выполнить основную работу или даже заменить CAPTCHA, не блокируя реальных пользователей.
Анализ отпечатков пальцев устройств и поведенческий анализ
| Метод |
Сильные сторони |
Слабые места |
| Отпечаток пальцев на устройстве |
Ловит ботов, которые повторно используют настройки устройств |
Можно ошибочно маркировать общие или изменяющие устройства |
| Поведенческий анализ |
Отмечает нечеловеческие паттерны (скорость, использование мыши) |
Ложные срабатывания у продвинутых пользователей |
Выбор этих инструментов вместо CAPTCHA помогает выявлять ботов, которые проходят мимо простых тестов изображений, но обычным пользователям их легче случайно сбить, особенно при совместной конфигурации устройств.
Ключи доступа, MFA и аутентификация на основе рисков
Ключи доступа и многофакторная аутентификация (MFA) могут остановить захваты аккаунтов даже если CAPTCHA решена. Проверки на основе риска, такие как отправка кода только при необычном входе, позволяют большинству пользователей двигаться быстро и лишь замедляют риски.
Выбор правильного микса для вашего рабочего процесса
Избегайте накладывания всех методов по умолчанию. Выбирайте уровень, который соответствует вашему риску: CAPTCHA для базового трафика ботов, отпечатки для ценных целей или ключи доступа, когда кража аккаунта — это более серьёзная проблема.
Часто задаваемые вопросы о том, что такое капча-код
В чём разница между CAPTCHA и reCAPTCHA в 2026 году?
CAPTCHA был первоначальным тестом с использованием головоломок, таких как набор искажённых слов. reCAPTCHA, теперь более распространённая, использует продвинутую систему Google. Часто она просто ставит галочку или анализирует поведение при просмотре. reCAPTCHA также помогает оцифровывать книги и обучать ИИ. Главное отличие — более умный, менее раздражающий подход reCAPTCHA и лучшая защита от современных ботов.
Почему я продолжаю видеть CAPTCHA коды, даже если я не бот?
Вы можете увидеть, что такое капча-код, если ваш IP-адрес плохая репутация, вы часто меняете устройства или браузеры, или ваши действия кажутся странными для сайта. Быстрые клики, использование прокси или очистка файлов cookie могут вызвать новые тесты. Сайты используют эти подсказки для блокировки настоящих ботов, но иногда ловят и реальных людей.
Могут ли боты действительно решить CAPTCHA коды в 2026 году?
Продвинутый ИИ и платные сервисы решения CAPTCHA могут сломать многие старые CAPTCHA. Некоторые боты используют машинное обучение для распознавания изображений или текстовых головоломок. Однако новые системы, такие как reCAPTCHA v3, анализируют поведение, что усложняет обмануть их ботам. Нет идеальной системы, но большинство базовых ботов всё равно останавливаются.
Как убедиться, что моя команда не будет заблокирована CAPTCHA при управлении несколькими аккаунтами?
Ведите отдельные профили браузера для каждого аккаунта. Используйте чистые прокси с хорошей репутацией. Избегайте быстрой смены устройств или локаций. Всегда аккуратно выходите из аккаунта и входите. Учите свою команду избегать подозрительных шаблонов, таких как быстрый вход или копирование-вставка. Хорошие привычки помогают избежать дополнительных CAPTCHA или блокировок.
Существуют ли юридические или приватные риски при использовании CAPTCHA или сбора отпечатков устройств?
CAPTCHA и отпечатки пальцев могут вызвать вопросы конфиденциальности и юридических вопросов. Некоторые тесты сложны для людей с ограниченными возможностями, что может нарушать законы о доступности. Device fingerprint собирает информацию, которая может подпадать под правила конфиденциальности, такие как GDPR или CCPA. Всегда проверяйте местные правила перед добавлением их на ваш сайт.
Если вы хотите укрепить защиту своего сайта от автоматизированных злоупотреблений, рассмотрите возможность внедрения современного, удобного для пользователя инструмента верификации. Защита данных и обеспечение подлинного взаимодействия с пользователями проще при правильном решении. Попробуйте DICloak Бесплатно
 Бесплатные инструменты
 Плагин Cookie
 Генератор UA
 Генератор MAC-адресов
 Генератор IP-адресов
 Список IP-адресов
 Генератор кода 2FA
 Мировые Часы
 Проверка анонимности
 WebRTC Leak Test
 Генератор UUID
 Проверка прокси
 Проверка FB Рекламы
 AI-веб-скрейпинг
 Бесплатные SMM-инструменты
 Проверщик теневой блокировки Twitter
 Проверка имени в Instagram
 UTM-генератор
 Генератор username
 AI генератор хэштегов
 Генератор заголовков LinkedIn
 Размер изображений для соцсетей


